互联网区块链分布式身份服务(DID)是一种基于去中心化技术,让用户完全掌控个人数字身份数据,无需依赖单一中心化机构即可实现跨平台验证与隐私保护的技术方案。
什么是分布式身份服务及其核心逻辑
从“被管理”到“自主掌控”的身份变革
过去,我们的数字身份就像被锁在各大互联网巨头的保险柜里,你在微信登录、用支付宝支付、在LinkedIn更新简历,每一次操作都在向平台让渡数据主权,平台掌握着你的社交关系、消费习惯甚至生物特征,而你只能被动接受隐私条款,这种中心化模式不仅效率低下,更带来了数据泄露和滥用的巨大风险。

分布式身份(Decentralized Identifiers, 简称DID)彻底改变了这一格局,它不是由某个公司或政府颁发的证书,而是由用户自己创建和维护的,你可以把它想象成一个随身携带的、无法伪造的“数字钱包”,里面装着你的学历证明、医疗记录、信用评分等可信数据,当你需要向第三方证明“我是我”或“我有资格”时,你只需出示经过加密签名的凭证,而无需交出原始数据。
业内专家指出,这种架构的核心在于“去信任化”,传统身份验证需要信任中介(如银行、学校),而DID通过密码学算法和区块链账本,让验证方可以直接信任数据本身,从而消除了对单一中介的依赖。
技术底座:区块链如何支撑身份可信
区块链在这里扮演的不是“数据存储库”的角色,而是“信任锚点”,由于区块链具有不可篡改和公开可查的特性,它非常适合存储DID文档的公钥和状态信息。
具体而言,一个完整的DID系统通常包含三个关键组件:
- DID文档:包含用户的公钥、服务端点等信息,存储在区块链上,确保身份的唯一性和可验证性。
- 可验证凭证(VC):由受信任的发证机构(如大学、政府)签发,证明持证人拥有某种属性(如“硕士学位”)。
- 可验证声明(VP):持证人将VC打包,经过数字签名后发送给验证方,证明其身份真实有效。
这种机制实现了数据的最小化披露,你只需证明“我年满18岁”,而无需透露具体的出生日期或身份证号,极大提升了隐私安全性。

分布式身份服务在真实场景中的应用价值
解决跨境金融与供应链溯源的信任痛点
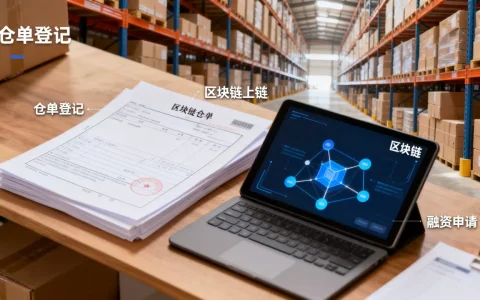
在跨境贸易中,企业往往需要向不同国家的银行、海关和物流公司提供重复的身份认证和资质证明,传统流程中,每通过一个节点,都需要重新提交材料,耗时且容易出错。
引入分布式身份后,企业的数字身份可以在全球范围内互认,一家中国出口商可以在区块链上存储其营业执照、税务记录和ISO认证,当面对欧洲进口商时,只需生成一个可验证声明,对方即可通过公共账本验证其真实性,无需联系发证机构,这不仅将合规审核时间从数周缩短至几分钟,还降低了欺诈风险。
据统计,采用此类方案的供应链金融平台,其坏账率显著低于传统模式,因为资产所有权的转移更加透明和不可篡改。
个人隐私保护与数据主权回归
对于普通用户而言,DID最大的价值在于拿回数据控制权,想象一下,当你去健身房办卡时,传统模式下你需要填写详细的健康问卷,数据被健身房保存并可能出售给保险公司,而在DID模式下,你可以将健康数据存储在个人钱包中,健身房只需验证你“无传染性疾病”这一事实,即可获得入场权限,而无需接触你的具体病历。
这种“零知识证明”技术的应用,使得用户可以在不泄露具体信息的前提下证明身份的真实性,对于高净值人群或公众人物,这种隐私保护尤为重要,能有效防止身份盗用和精准诈骗。
实施分布式身份服务的成本与门槛分析
初期部署成本与长期收益对比
许多企业担心实施区块链分布式身份解决方案价格过高,导致项目搁浅,成本结构正在发生快速变化。
| 成本类型 | 传统中心化身份系统 | 分布式身份(DID)系统 |
|---|---|---|
| 基础设施 | 高(自建服务器、数据库、安全防护) | 中(依赖公共区块链或联盟链节点) |
| 验证成本 | 高(每次验证需调用第三方API或人工审核) | 低(智能合约自动执行,边际成本趋近于零) |
| 数据维护 | 高(持续的数据清洗、合规审计) | 低(数据由用户持有,机构仅维护验证逻辑) |
| 互操作性 | 差(数据孤岛,跨平台集成困难) | 优(基于开放标准,天然支持跨平台互通) |

虽然初期开发智能合约和集成钱包接口的技术投入较大,但随着开源框架(如Microsoft ION、SpruceID)的成熟,开发成本已大幅降低,对于大型企业,长期来看,节省的合规成本和提升的用户信任度远超初期投入。
技术落地中的主要挑战
尽管前景广阔,但DID的普及仍面临几个现实障碍:
- 密钥管理复杂性:如果用户丢失私钥,身份将永久无法恢复,开发友好的密钥恢复机制(如社交恢复、多签方案)是产品设计的重中之重。
- 法律合规性:目前各国对数字身份的法律效力认定尚不统一,企业需确保其DID方案符合GDPR、中国《个人信息保护法》等法规要求,特别是在“被遗忘权”与区块链“不可篡改”之间的平衡。
- 用户教育:普通用户对“私钥”、“钱包”等概念认知不足,产品界面必须极度简化,将复杂的密码学操作隐藏在后台,提供类似手机指纹登录般的用户体验。
未来趋势:DID如何重塑数字社会
从单一身份到通用数字人格
未来的DID将不再局限于登录账号,而是演变为个人的“数字人格”,它将整合社交、金融、医疗、教育等多维度数据,形成一个动态更新的数字孪生体。
随着Web3.0的发展,这个数字人格将成为你在虚拟世界中的通行证,你可以在元宇宙中拥有独特的资产所有权,在去中心化自治组织(DAO)中行使投票权,所有这些行为都绑定在你的DID上,且数据完全由你掌控。

互操作性标准的统一
不同区块链网络上的DID标准尚未完全统一,存在碎片化问题,W3C(万维网联盟)正在推动DID和VC的全球标准制定,跨链身份互认将成为可能,无论用户注册在以太坊、Hyperledger还是国产联盟链上,其身份在其他平台均可被无缝识别。
据工信部数据,国内多家头部科技企业已积极参与国际标准制定,推动建立自主可控的分布式身份基础设施,这将有助于构建安全、高效的数字社会底座,为数字经济的高质量发展提供支撑。
常见问题解答(FAQ)
区块链分布式身份服务解决方案如何保障数据安全?
分布式身份通过密码学手段保障安全,用户的敏感数据并不直接存储在区块链上,而是存储在本地设备或加密的云存储中,区块链仅存储数据的哈希值和公钥,用于验证数据的完整性和真实性,即使区块链节点被攻击,攻击者也无法还原用户的原始隐私数据,用户拥有私钥才能访问数据,私钥丢失或泄露是主要风险点,因此采用多重签名或社交恢复机制是行业通用的安全实践。
企业接入分布式身份系统的技术难度如何?
技术难度中等,主要取决于现有系统的架构,如果企业采用微服务架构,接入DID SDK(软件开发工具包)相对容易,开发者只需集成验证库,修改身份认证模块,即可支持DID登录和凭证验证,目前市面上已有多种成熟的开源库和云服务提供商提供一站式解决方案,降低了开发门槛,对于传统单体架构企业,可能需要一定的重构工作,但总体迁移成本可控。
分布式身份服务解决方案价格是否比传统方式更贵?
从长期运营成本来看,分布式身份通常更具性价比,虽然初期开发和维护节点的成本较高,但其消除了对中心化第三方验证服务的依赖,大幅降低了每次身份验证的交易费用,对于高频验证场景(如共享经济、跨境支付),DID的边际成本几乎为零,而传统方式需按次付费,对于大规模应用,分布式身份的经济优势明显。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/323475.html