服务器保护区域不是单指机房里的某个房间,而是按物理边界、网络边界、云上边界、数据边界和管理边界切分出来的一组安全隔离空间。 你问“服务器保护区域有哪些”,答案通常落在数据中心物理分区、DMZ/内网/数据库区、VPC子网与安全组、堡垒机管理区、灾备区这几类,划分逻辑很简单:谁访问、访问什么、从哪里访问。
服务器保护区域有哪些类型?先把物理和逻辑拆开
物理保护区域:从园区到机柜的多层防线
物理保护区域解决的是“人能不能碰到服务器”,常见分区包括:

- 园区外围:围栏、门禁、监控、访客登记。
- 楼宇入口:闸机、安检、安保值守。
- 机房模块:模块化机房、消防、温湿度、门禁。
- 机柜与冷通道:机柜锁、U位检测、走线管理。
- 介质与备份区:磁带、备份盘、离线存储柜。
据《网络安全等级保护基本要求》,物理位置选择、访问控制、防盗防破坏、电力供应属于基础要求,实际巡检时,看门禁记录、动环告警、视频留存是否完整,比只看门禁牌子更有效。
逻辑保护区域:DMZ、应用区、数据库区、管理区、办公测试区
你可以把网络想成小区:DMZ是门卫接待室,应用区是客厅,数据库区是保险柜,管理区是物业控制室,办公测试区是访客区。
- DMZ:放反向代理、WAF、负载均衡,对外只开必要端口。
- 应用区:业务服务器,只能从DMZ回源和管理区跳板访问。
- 数据库区:只允许应用区固定IP访问,禁止公网。
- 管理区:堡垒机、跳板机、日志审计,运维从 here 进。
- 办公测试区:与生产隔离,避免测试流量污染。
命令示例:firewalld 把接口放 internal 区,只放行数据库端口给应用网段:firewall-cmd --zone=internal --add-rich-rule='rule family="ipv4" source address="10.0.1.0/24" port port="3306" protocol="tcp" accept' --permanent,firewall-cmd --reload。
云上保护区域:VPC、子网、安全组、网络ACL、WAF
云服务器保护区域和传统机房不同,边界更细:
- 地域与可用区:决定延迟和容灾。
- VPC:逻辑隔离网络。
- 子网:按公网、应用、数据、管理划分。
- 安全组:实例级白名单,默认拒绝入站。
- 网络ACL:子网级无状态规则。
- WAF/DDoS:应用层和流量层防护。
操作路径:登录云控制台,进入VPC,创建子网,绑定路由表,配置安全组入站仅允许WAF回源IP和堡垒机IP,出站按需限制,据国家互联网应急中心(CNCERT)近年通报,暴露在公网的数据库和管理端口是常见风险源。
| 维度 | 物理保护区域 | 逻辑保护区域 | 云上保护区域 |
|---|---|---|---|
| 边界 | 园区/楼宇/机柜 | 防火墙/VLAN/ACL | VPC/子网/安全组 |
| 访问控制 | 门禁/陪同 | IP/端口/协议 | 安全组/网络ACL/身份策略 |
| 运维 | 现场巡检 | 网络设备配置 | 控制台/API/IaC |
| 风险 | 尾随/断电 | 横向移动 | 规则误配/密钥泄露 |
服务器保护区域怎么划分?按业务流量和合规要求落地
先画数据流:入站、横向、出站
不要先买设备,先画线:
- 入站:用户 -> DNS/CDN -> WAF -> 负载均衡 -> 应用。
- 横向:应用 -> 缓存 -> 数据库 -> 日志。
- 出站:服务器 -> 更新源、对象存储、短信API。
把每条线标注源、目的、端口、协议、是否加密,业内专家指出,保护区域划分不是画图,而是把信任边界落到策略上。
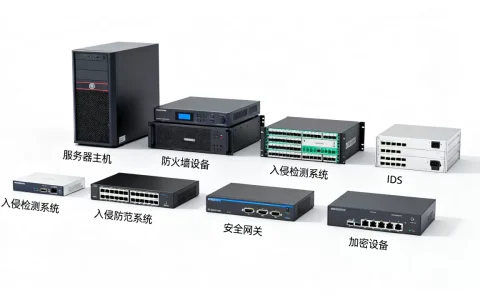
再定边界:防火墙、WAF、堡垒机、审计
边界不是越多越好,而是每条跨区流量都有策略,行业共识认为,数据库子网不应直接暴露公网,策略写清:允许谁、到哪里、什么端口、什么时间、是否审计。
最后做最小权限:安全组、ACL、RBAC
- 安全组引用安全组,不写
0.0.0/0。 - 管理端口只允许堡垒机。
- 数据库账号按库按表授权。
- 日志留存满足等保要求。
北京服务器保护区域有哪些?地域合规与延迟的取舍
北京本地机房保护区域特点
北京服务器保护区域通常涉及本地数据中心、云可用区、灾备机房,选北京,常见原因是用户近、备案属地、金融政务合规,保护区域会多一层属地监管和等保测评要求,若问北京服务器保护区域有哪些,物理上包括园区、楼宇、机房模块、机柜;逻辑上包括DMZ、生产VPC、数据库子网、运维管理区、同城灾备区,据工信部数据,国内数据中心布局和云资源集中在京津冀、长三角、粤港澳等区域。
选择北京服务器保护区域时看什么
- 延迟:到主要用户群是否稳定。
- 合规:等保备案、行业监管。
- 电力与网络:多路市电、UPS、柴油、多线BGP。
- 价格:服务器保护区域价格多少钱?没有统一价,受机柜尺寸、带宽、防护峰值、等保服务、灾备距离影响,北京核心区成本通常高于周边,但延迟和生态更好。
- 灾备:同城双活加异地备份,别把鸡蛋放一个园区。
云服务器保护区域和传统机房保护区域区别在哪?
边界位置不同
传统机房靠物理防火墙、交换机ACL、网闸,云上靠VPC、安全组、网络ACL、WAF,物理边界在机柜和楼层,云上边界在控制台和API。
运维方式不同
传统要现场插线、配交换机;云上可API批量改规则,但误删安全组也会瞬间放大暴露面,变更前先备份规则,用Terraform或云CLI做版本管理。
成本结构不同
传统机房前期投入大,机柜、电力、带宽固定;云上按量付费,但流量、WAF、DDoS高防可能超预算,中小企业可先租云主机加WAF,再逐步上堡垒机和数据库审计。
| 对比项 | 传统机房保护区域 | 云服务器保护区域 |
|---|---|---|
| 边界 | 物理防火墙、VLAN | VPC、安全组、网络ACL |
| 扩容 | 采购上架慢 | 分钟级 |
| 成本 | 固定投入大 | 按量+增值 |
| 审计 | 设备日志 | 云审计+API日志 |
中小企业服务器保护区域怎么设置?预算有限也能做对
最低可行保护区域模型
公网入口 -> WAF/CDN -> 负载均衡 -> 应用子网 -> 数据库子网 -> 管理跳板。
- 公网只开 443,HTTP 跳转 HTTPS。
- 应用子网不绑公网IP,通过NAT出站。
- 数据库子网只允许应用子网访问。
- 管理走堡垒机,开启双因子和录像。
常用工具和配置路径
- 云安全组:入站规则按最小权限。
- Linux firewalld:
firewall-cmd --list-all查看;firewall-cmd --zone=public --add-service=https --permanent;firewall-cmd --reload。 - iptables:
iptables -A INPUT -p tcp --dport 22 -s 堡垒机IP -j ACCEPT;默认DROP。 - 堡垒机:只开放内网,审计命令。
- 日志:接入SIEM或云日志服务,告警异常登录。
常见误区
- 只开安全组不划子网,横向移动容易。
- 数据库放公网图方便。
- 测试环境复用生产数据库。
- 管理端口对全网开放。
- 备份盘长期在线,勒索软件一锅端。
服务器保护区域的核心不是名字多,而是边界清楚、默认拒绝、最小权限、持续审计。 把物理、网络、云上、数据和管理五类区域串起来,你的服务器才不是“裸奔”。
Q&A:服务器保护区域常见问题
服务器保护区域和防火墙是一回事吗?
不是,防火墙是边界设备或策略组件,保护区域是更大范围的安全隔离设计,一个保护区域里可能有多台防火墙、WAF、ACL和安全组配合。
服务器保护区域价格多少钱?
没有统一报价,云上通常包含在VPC、安全组基础能力里,WAF、高防、堡垒机、等保测评按规格另计;传统机房受机柜、带宽、电力、防护和地域影响,北京等核心城市成本通常更高,具体看防护峰值、合规等级和灾备要求。
服务器保护区域必须做等保吗?
是否必须做等保,取决于行业、系统等级和属地监管,据《网络安全等级保护基本要求》,二级及以上系统通常要按等级落实安全区域边界、计算环境和管理要求,测评周期和整改要求以属地公安网安部门规定为准。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/689600.html