面对CC攻击,动态挑战和限速不是二选一,而是按阶段、按信任级别组合使用:先动态挑战识别真人,再对已确认的流量实施差异化限速,这套组合既能卡住攻击流量,又能最大程度降低误伤。
为什么动态挑战和限速必须搭配使用
动态挑战解决“谁是真用户”,限速解决“放进来之后怎么办”
动态挑战的本质是验证客户端有没有执行JavaScript、解析Cookie、识别验证码的能力,这些能力普通浏览器天然具备,而大多数攻击脚本不具备,但动态挑战有一个致命短板它只能区分“像不像真人”,不能控制“真人发起多少请求”。
一个真实用户被验证通过后,如果他所在的网络出口(比如公司NAT、校园网)被攻击者混入,或者用户本身在频繁刷新页面,都会产生大量已通过验证的请求,这时候单纯依赖动态挑战,攻击者一旦通过第一道关卡,后续就没有任何约束。
限速恰好弥补了这个空档,限速的核心逻辑是令牌桶算法,给每个IP或会话分配一个速率配额,超过配额就直接丢弃或排队,但纯限速的问题是:攻击者可以分散IP发起请求,每个IP的速率都控制在阈值之下,限速就形同虚设。
行业共识认为,组合策略的关键在于用动态挑战做粗筛,用限速做细控,粗筛把明显非浏览器的流量挡在外面,细控把混在正常流量里的慢速CC压制住。
组合策略的核心模型:按阶段递进
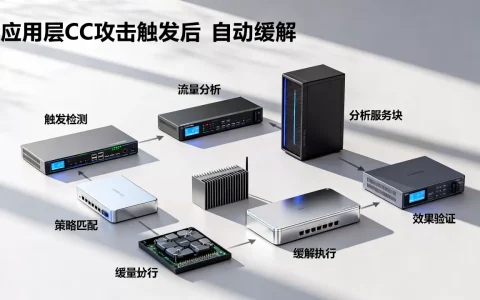
实际部署中,推荐采用三阶段递进模型:
- 第一阶段(入站识别):对所有请求执行轻量级JS挑战,验证失败直接拦截,验证通过进入下一阶段,此阶段不设任何限速规则,避免误伤正常用户。
- 第二阶段(会话跟踪):对通过验证的请求下发会话Cookie,并根据IP维度统计请求频率,如果请求速率超过阈值,进入第三阶段。
- 第三阶段(动态限速):对超速会话发起二次挑战(比如滑块验证或指纹采集),二次挑战失败则临时封禁;二次挑战成功则临时放宽限速阈值,但持续监控。
这个模型的优势在于挑战和限速形成闭环,而不是两条独立的防线,动态挑战过滤掉大批量低质量请求,限速则针对漏网的、高质量的模拟请求。
cc攻击动态挑战和限速怎么搭配才有效
两种技术在不同攻击场景下的分工
CC攻击的形态不是一个模子刻出来的,策略配置需要跟着攻击特征走:
| 攻击特征 | 动态挑战作用 | 限速作用 | 组合优先级 |
|---|---|---|---|
| 高频固定URL请求 | 中(脚本可复现JS执行,但成本高) | 高(直接限速,消耗攻击者IP池) | 优先限速,挑战兜底 |
| 低频慢速CC(每个IP请求很少) | 低(挑战看不出异常) | 中(但单IP速率低,限速无法定位) | 优先挑战,结合会话行为分析 |
| 反射型CC(利用图片/静态资源) | 低(静态资源无需挑战) | 高(对连接数和频率双限制) | 限速为主,挑战仅用于后续页面 |
| 混合型CC(动态+静态同时打) | 中(对动态请求挑战) | 高(对静态资源限速) | 按路径差异化配置 |
动态挑战的配置核心参数
一个可用的动态挑战配置,至少需要调整以下参数:
- 挑战触发阈值:超过每秒多少次请求后启动JS挑战,推荐起始值10次/秒,观察误杀率后微调。
- 挑战有效期:验证通过后Cookie的有效时长。30分钟为常见值,太短会频繁打扰用户,太长则降低防护灵敏度。
- 挑战强度:JS计算量,PC端可用稍高强度,移动端必须降级,否则老机型用户会被卡在挑战界面。
NAS部署场景下,用户建议优先设置“移动端免挑战但限速更严”,老人机访问量大减时,防护效果反而更好。
限速的配置核心参数
限速本身不是简单设置一个数字,需要分层设计:
- 连接数限制:单个IP并发连接数超过50时直接丢弃新连接,正常用户并发一般不超过10个。
- 请求速率限制:单个IP每秒请求数超过5时触发延迟响应(延迟时间递增),这样攻击者会明显感觉到卡顿。
- 带宽限制:单个IP带宽占用超过2Mbps时临时削减到512Kbps,这个值对正常页面加载影响不大,但对批量拉取数据的脚本打击明显。
需要强调的是,这些数值必须在真实流量下持续观察,先放宽后收紧,不要一次性设置到理论最高值,多数情况下,防护效果不佳不是因为参数不够严格,而是因为阈值配置不合理导致正常用户被误伤后口碑崩坏,运维被迫关闭防护。
cc防护动态验证码和ip限速区别在哪
验证码擅长“验证”,限速擅长“持续约束”
动态验证码和IP限速两者常被混为一谈,但机制和效果完全不同。
动态验证码的核心特征是一次性验证,用户通过验证后,在一定时间窗口内获得“可信”标签,后续请求不再需要重复验证,最大优点是拦截效果立竿见影,大流量攻击中相当一部分脚本并不包含真实浏览器内核,几乎过不了JS挑战,最大劣势是
对每个用户都产生一次交互成本,用户频繁刷新页面时会反复触发验证,体验极差。
IP限速的核心特征是持续约束,无论用户是否可信,只要超出速率阈值就执行限速动作,最大优点是按需分配资源,能防止单个用户或单出口IP耗尽服务器资源,最大劣势是无法区分恶意和善意,多个真实用户共享一个出口IP(比如公司网络、高校校园网)时会严重互相干扰。
组合的本质:验证码负责“准入”,限速负责“配额”
用通俗的话讲:验证码是把关人,检查你有不有资格进门;限速是分配制度,进门之后你每天能领多少配额。
具体实施中,验证码和限速的联动规则:
- 验证码通过的用户享有高配额(比如每秒20次请求),超出后不立即拒绝,而是触发二次验证。
- 未通过验证码的请求享有低配额(比如每秒2次请求),超出直接封禁IP 10分钟。
- IP段内有多个通过验证的会话时,限速阈值按IP段动态放大,避免真实用户组被误伤。
实操部署:一套完整的组合防护配置方案
前置准备:确认你的Web服务环境
以最常见的Nginx + Cloudflare(或同类CDN)组合为例,清晰的操作步骤是:
- 将防护配置拆成三个文件:
challenge.conf(动态挑战配置)、ratelimit.conf(限速配置)、protect.conf(组合逻辑)。 - 动态挑战不在Nginx层面做(Nginx不擅长计算密集型挑战),建议用Lua脚本配合OpenResty,或者直接接入第三方防护引擎。
- 限速用Nginx自带的
limit_req模块即可,无需额外安装。
先开动态挑战,观察误杀率
常见部署策略是:只对/wp-login.php、/api/、/cart/这类动态端点开挑战,不做全局挑战。
location ~ ^/(api|cart|checkout)/ {
    access_by_lua_file /etc/nginx/lua/challenge.lua;
    proxy_pass http://backend;
}
这里的challenge.lua内部逻辑是:有有效Cookie直接放行,没有则生成JS挑战页面,运行24小时后观察日志,统计多少正常用户被拦下,若误杀率偏高,调低触发频率阈值。
再加限速规则,分路径差异化限制
动态挑战稳定运行后,在Nginx配置中叠加限速:
limit_req_zone $binary_remote_addr zone=dynamic_limit:10m rate=5r/s;
location / {
    limit_req zone=dynamic_limit burst=20 nodelay;
    access_by_lua_file /etc/nginx/lua/challenge.lua;
    proxy_pass http://backend;
}
建议对不同路径设置不同速率:/api/设置5r/s,静态资源路径设置20r/s,因为静态资源可以走CDN缓存,源站压力不大,而API直接打到后端,需要更严格的限制。
启用“二次验证”联动机制
当用户请求频率超过限速阈值后,不直接返回503,而是降级为二次验证,比如返回一个302跳转到/verify路径,要求完成一次简单计算(比如拖拽滑块)。
二次验证通过后,将该IP的限速阈值自动提升两倍,有效期半小时,二次验证不通过,则返回429 Too Many Requests并附带Retry-After头,这样设计的好处是:正常用户即使频繁操作,也只会遇到一次滑块验证,而攻击脚本要不断处理验证码逻辑,资源消耗倍增。
针对香港服务器等常见地域场景调参
不同地域用户行为差异明显,不要用一套参数覆盖所有地区,香港地区的服务器承接大量跨境访问,网络延迟高,页面加载本身需要更长时间,如果限速阈值设置过高,用户正常浏览就会被误伤。
建议做法是:
- 使用GeoIP模块区分地域,对境外IP段放开挑战阈值(延迟高,JS挑战更容易超时)。
- 对境内主机托管场景(比如常见的某地IDC机房的服务器),收紧限速阈值,因为这类机房经常遭遇集中的CC攻击。
常见问题:动态挑战和限速策略问答
动态挑战设置得很严格,为什么CC攻击还是能穿透?
挑战严格度只能拦截低质量攻击流量,模拟真实浏览器的攻击工具能完整执行JS环境,此时限速参数如果设置过宽,攻击者依靠少量IP就能达到高请求量,建议的做法是大幅降低速率阈值并开启IP池异常检测:检测到同一IP段下多个会话均在执行同样的高频请求序列时,直接触发全局临时封禁。
限速是否会影响正常用户的流失?
完全不会配置的限速反而会赶走用户,关键不在于要不要限速,而在于限速之后给用户提供了什么“出口”前面提到的二次验证就是这个出口,而非对IP做无差别限制、不做例外放行,才是导致正常用户被误杀的主因。
动态挑战的验证码过期时间设置多长最合适?
过期时间太短(如2分钟)用户频繁看到验证码,体验退步明显,太长(如24小时)则失去动态验证的意义,行业共识推荐30分钟到2小时之间,针对低风险路径设置4小时,高风险路径(如登录)缩短至10分钟,最终数值需要根据站点流量的长尾特征做分段测试后确定,没有统一标准。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/634878.html