清洗中心在高防服务器里的实际作用,可以理解成给服务器配了个专职“哨兵”:洪水一样的流量涌来时,它先分流、甄别、过滤,把攻击流量挡在外面,只让真实用户的请求抵达服务器,没有清洗中心的高防服务器,就像一个没有门卫的小区,房子再结实也经不住反复骚扰。
高防服务器清洗中心是什么?它解决了哪些单靠带宽搞不定的问题
清洗中心这个概念,第一次接触高防服务器的人很容易绕晕,不少用户以为,买了高防服务器就等于自带“无敌护盾”,流量再大也能硬扛,事实上这是一个误解。
高防服务器本质上还是一名“硬件选手”:大带宽、高配置、强防火墙,这些确实能应付小打小闹,可一旦遇到动辄几百G的DDoS攻击浪潮,单机带宽和硬件防火墙的计算能力就会成为瓶颈,行业共识认为,在攻防对抗中,单纯堆带宽是跑不赢攻击者的,因为成本完全不对等。
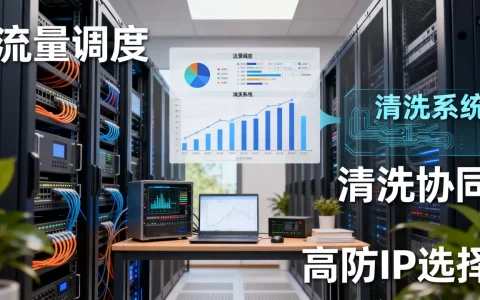
清洗中心的角色就是在这个背景下被拉到台前的,它自己不在业务服务器上,而是独立部署在机房网络出口的节点集群,攻击流量到达机房时,不会直接冲向你的服务器,而是被引导到清洗中心做一次“大浪淘沙”。
清洗中心的流量清洗原理,实际工作分哪四步
清洗中心的完整工作流程,行业内一般用“牵引-检测-清洗-回注”四个环节来概括,具体到每台服务器的防护体验,是这样的:
- 流量牵引:当流量异常超过阈值,机房核心路由会通过BGP协议把原本发往你IP的流量临时切换到清洗设备上,这一步是“把门外的车流引到检查站”。
- 流量检测:清洗设备基于特征库和行为模型,判断哪些是正常请求、哪些是攻击报文,业内管这一步叫“指纹识别”。
- 策略清洗:按照预设的清洗规则丢弃恶意流量,比如SYN Flood、UDP Flood、ICMP Flood的报文会被精准拦截,一台设备每秒能过滤数百万个数据包。
- 干净流量回注

:剩下的合法流量会通过隧道或专线送回你的高防服务器,业务继续正常运行。
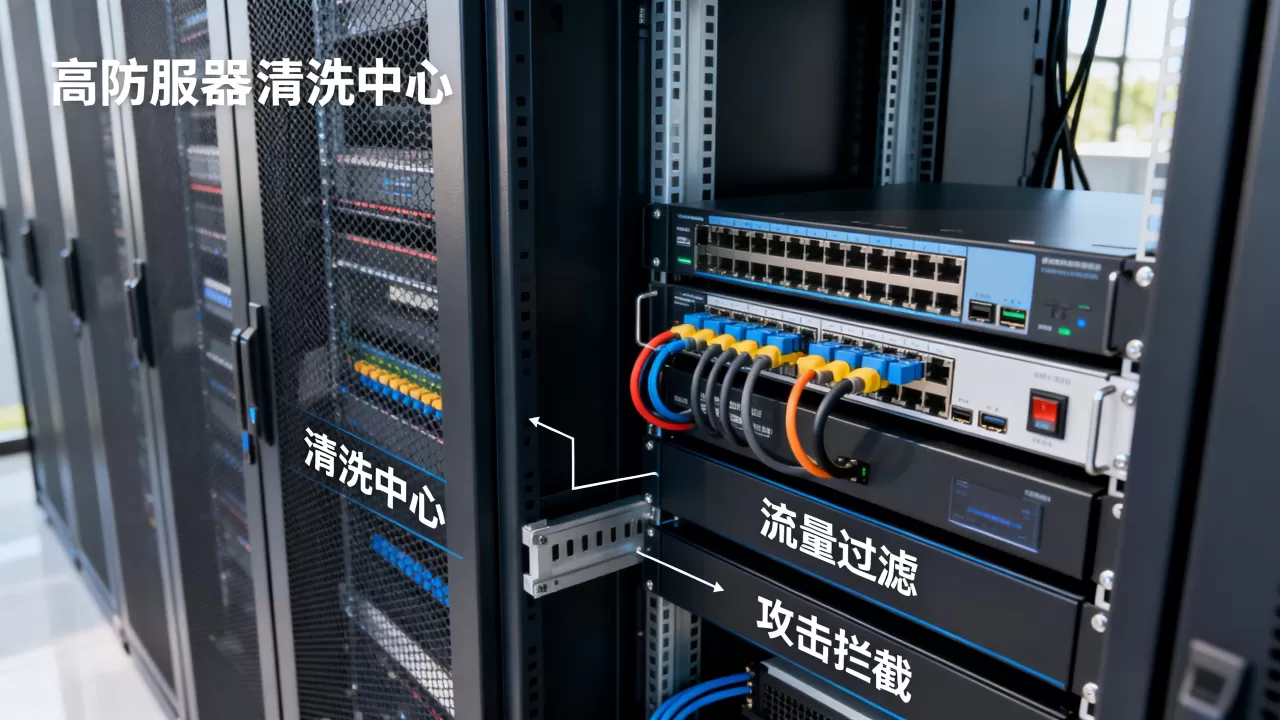
这四个环节全部在毫秒级完成,用户的真实访问基本无感知,不同服务商的清洗精度有差异,一部分服务商能识别到应用层的恶意请求,另一部分只做网络层过滤,购买前需要根据业务类型确认。
清洗中心和高防服务器的区别到底在哪?谁才是主力
很多人会把这两个概念混为一谈,这里用场景来区分:高防服务器是防守阵地,清洗中心是阵地外围的检查站。
| 维度 | 高防服务器 | 清洗中心 |
|---|---|---|
| 位置 | 业务运行的主机 | 机房间的独立引流集群 |
| 职责 | 承载网站或应用的业务 | 负责过滤攻击流量 |
| 防护方式 | 本机防火墙加带宽 | 弹性调度加多点协同清洗 |
| 可扩展性 | 带宽升级有物理上限 | 按攻击峰值动态调整 |
这组对比能直观看出:光有高防服务器,遇到超大流量攻击时,本机资源会被迅速耗尽;配了清洗中心,攻击流量在到达主机之前就被处理掉了,所以清洗中心才是高防服务真正“防得住”的关键部件,服务器本身更像一个负责正常接待的窗口。
不同攻击场景下,清洗中心怎么保护业务不中断
遇到大流量DDoS攻击时,清洗中心的实时处理流程
拿一个电商网站来举例,促销期间,攻击者用分布在各处的“肉鸡”向你的服务器发起大流量DDoS攻击,目标是瘫痪网站的对外服务,如果这台服务器接入了高防清洗中心,处理过程是这样的:
- 机房出口带宽被攻击流量快速打满,流量监控系统在秒级内触发异常告警。
- 核心路由自动将被攻击IP的流量牵引至清洗中心,整个过程不需要人工介入。
- 清洗中心的硬件设备以线速处理海量报文,基于源地址、报文特征、协议行为做过滤。
- 合法用户的请求被回注到业务服务器,攻击流量被丢弃。
- 攻击结束后,流量恢复正常,牵引自动解除。
整个攻防过程里,用户手里的页面几乎没有明显卡顿。快速发现和毫秒级调度是清洗中心面对大流量攻击时的核心竞争力。
清洗中心在CC攻击中的行为识别逻辑
和纯粹堆流量的DDoS不同,CC攻击是用大量看似正常的请求拖垮应用,比如不停打开页面、提交表单、下载文件,这时候单靠报文特征已经不够用了,清洗中心需要升级到应用层防护模式。
在这一层,清洗设备会重点关注:
- 同一IP在短时间内产生的请求频率是否异常。
- UA特征、Cookie校验、JS挑战是否通过。
- 访问路径是否符合正常人的操作逻辑。
满足两个以上的异常条件,就会被判定为“代理池加脚本”发起的CC攻击,然后被临时封禁或跳转验证码,这是高防清洗中心比传统硬件防火墙更聪明的地方。同样是访问,机器人和真人之间的区别,清洗中心能分辨出来。 业内专家指出,要真正识别应用层的复杂攻击,清洗中心还需要和云WAF、主机安全加固协同工作,单靠任何一环都有盲区。
高防服务器清洗价格受哪些因素影响?怎么选才合适
高防服务器清洗价格并不是一个固定的数字,它和以下几个因素直接挂钩:
- 防护峰值:基础防护量(比如10G、30G、50G)决定了日常防护能力,清洗中心在峰值内的清洗是低价或包含在套餐里的。
- 弹性防护上限:超过基础防护后,如果服务商允许临时扩容清洗能力,价额另计,按天或按攻击次数结算。
- 清洗精度:只做网络层清洗的便宜,能识别应用层攻击的贵一些。
- 清洗中心节点数量:多节点意味着流量可以分布到全国甚至全球清洗,价格自然更高,不同地域机房的价格也有差异,像北京、上海这类核心机房的清洗资源相对紧俏,月付成本会比二三线节点高出一截。
从市场行情来看,入门级高防服务器(基础防护加清洗)普遍在一个相对较低的月付区间,中高防护能力的产品按月成本会明显上升,具体的数字受地域、机房、带宽影响很大,挑选时别只看单价,要把“弹性清洗能力”和“误杀率”纳入比较清单。
选择服务商的时候,可以关注几个重要操作指标:
- 是否提供清洗监控面板,能实时看到清洗掉的流量比例。
- 是否支持攻击时的日志下载,方便审计和备案。
- 回注路径是否稳定,清洗结束后恢复是否顺畅。
- 是否提供7×24小时的运维响应,夜间攻击能不能第一时间拉起防护策略。
Q&A:清洗中心在高防服务器里常见疑问
问:高防服务器和清洗中心是什么区别?
高防服务器是承载业务的物理主机,负责运行你的网站和程序,清洗中心是机房里的独立流量过滤集群,负责在攻击流量进入服务器之前把它拦截掉,两者配合使用,才算完整的高防体系。
问:清洗中心能防护所有类型的网络攻击吗?
不能,清洗中心擅长的是大流量型DDoS攻击和一定程度的CC应用层攻击,对于系统漏洞入侵、木马植入、Web应用注入这类需要代码层面的安全问题,清洗中心是无能为力的,这类攻击需要依赖云WAF、主机安全加固和定期漏洞扫描来应对。
问:怎么判断自己的高防服务器有没有配备清洗中心?
可以直接向服务商索要拓扑说明或防护逻辑文档,正规服务商都会在服务介绍中明确标注“流量清洗”能力,并提供独立清洗IP或清洗节点信息,可以在服务后台查看是否有流入流量清洗统计入口,如果只有本机防火墙监控而没有独立清洗数据面板,大概率没有接入真正的清洗中心。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656377.html