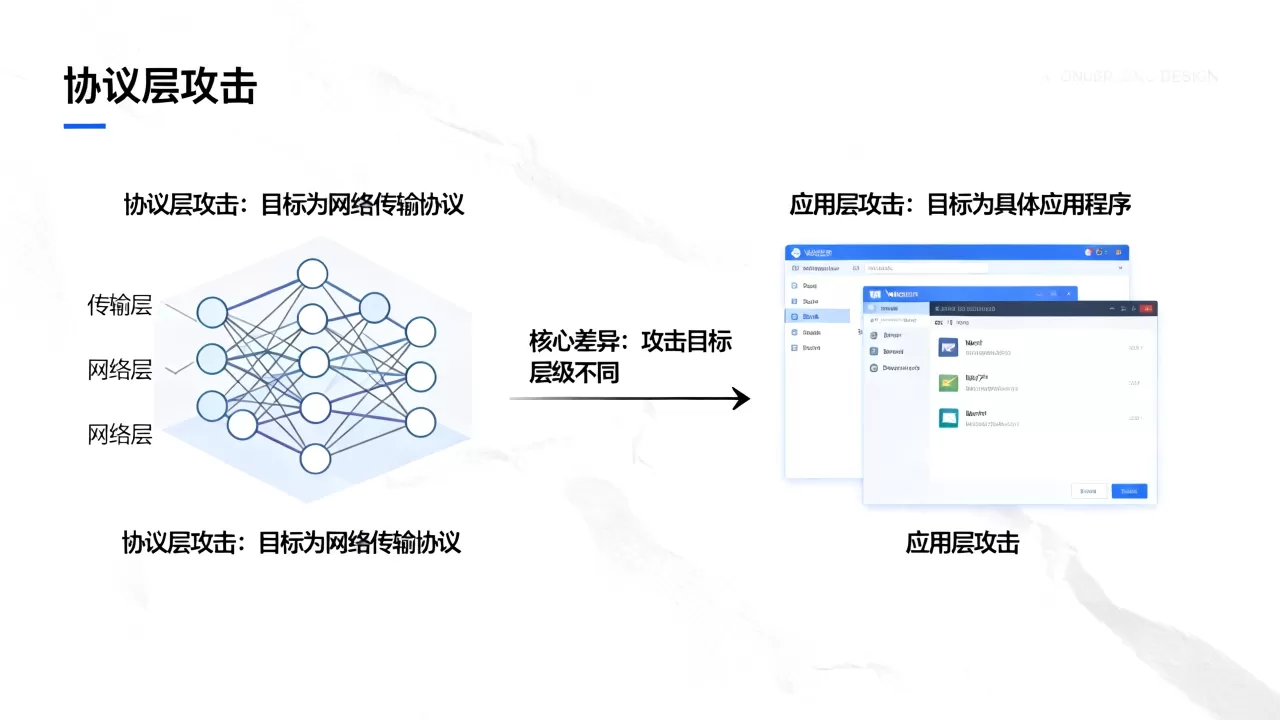
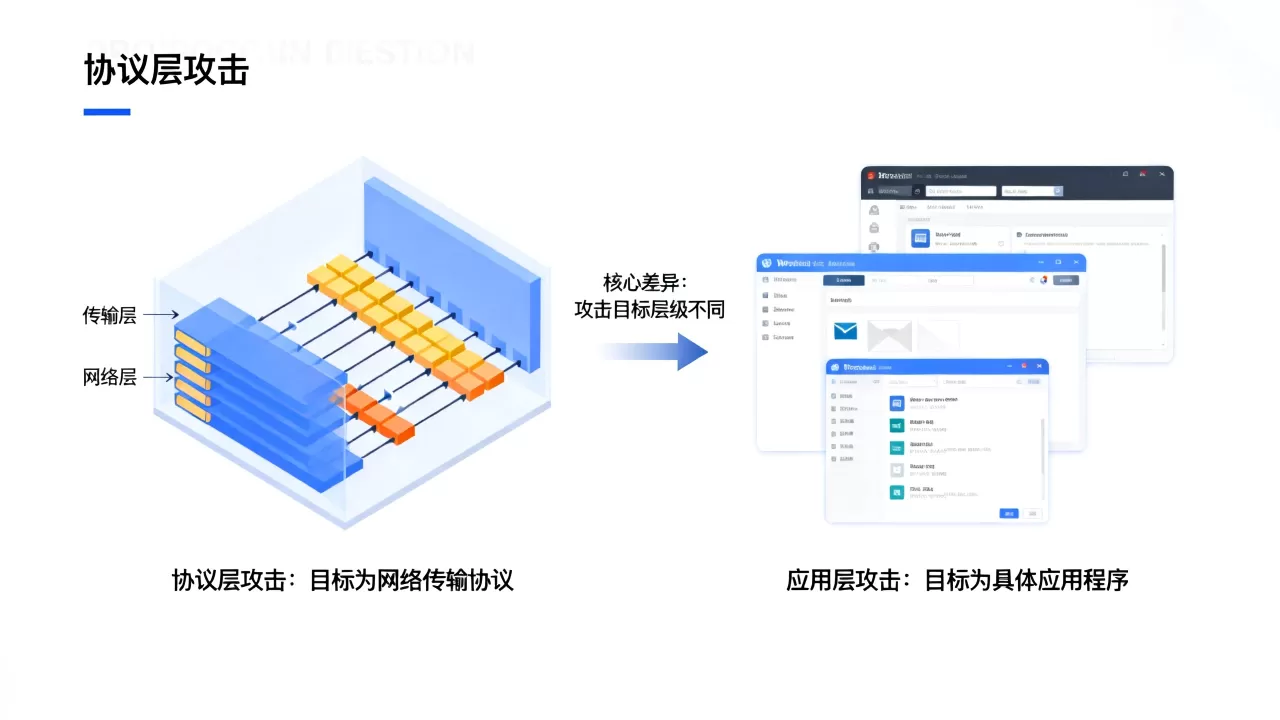
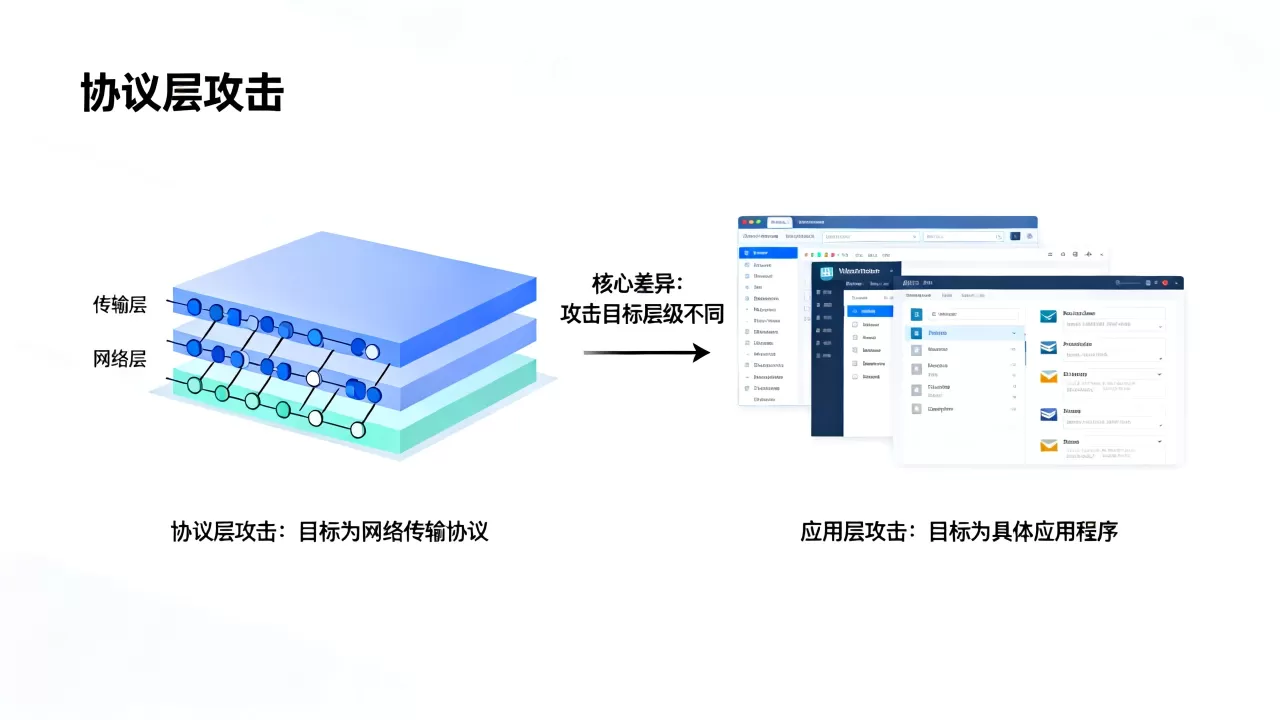
协议层攻击打的是网络管道和连接状态表,目标是让带宽、防火墙或负载均衡先瘫掉;应用层攻击打的是业务逻辑和服务器算力,目标是让网页打不开、接口超时、数据库连接耗尽。
协议层攻击和应用层攻击的区别,一张表先看目标
两者的目标差异不是程度的差异,而是层级的差异,协议层攻击在 TCP/IP 的第三层、第四层做文章,攻击包甚至不需要被业务代码理解,只要到达网卡就能消耗资源,应用层攻击则必须穿过网络层,完成 TCP 和 HTTP 握手,看起来和正常用户请求几乎一样。
| 对比维度 | 协议层攻击 | 应用层攻击 |
|---|---|---|
| 攻击目标 | 带宽、路由器、防火墙会话表、TCP 连接队列 | HTTP 服务、数据库查询、业务接口、应用线程 |
| 典型攻击类型 | SYN Flood、UDP Flood、ICMP Flood、ACK Flood | HTTP Flood、CC 攻击、慢速攻击、接口重放 |
| 资源消耗点 | 网络吞吐、设备 CPU、内存中的连接状态 | 服务器 CPU、内存、磁盘 IO、应用工作进程 |
| 是否需要完整会话 | 多数不需要 | 必须完成 TCP 和 HTTP 握手 |
| 检测位置 | 路由器、交换机、防火墙、流量分析设备 | WAF、应用网关、访问日志、APM |
| 防护思路 | 大带宽清洗、连接数限制、运营商黑洞路由 | 行为分析、频率限制、验证码、业务限流 |
这张表最核心的一行是“攻击目标”,协议层攻击的目标是共享网络资源,带宽是租的,防火墙吞吐有固定上限,连接表由硬件内存决定,一旦这些资源被打满,后面服务器配置再高也没用,因为请求根本到不了应用,应用层攻击的目标是独占计算资源,它占用的带宽往往不大,但每一个请求都可能触发数据库查询、磁盘读取或复杂计算,把服务器的处理能力一点点吃光。
协议层攻击的目标:塞满管道和状态表
协议层攻击最典型的场景是 SYN Flood,攻击者伪造大量不存在的源 IP,向目标服务器的 80 或 443 端口发送 SYN 包,服务器收到 SYN 后会回复 SYN-ACK,并把这条连接放入半连接队列,等待源 IP 返回 ACK,但源 IP 是假的,永远不会有 ACK 回来,半连接队列很快被占满,正常用户的新连接就被丢弃。
在 Linux 服务器上,可以用几条命令快速判断是否遇到 SYN Flood:
- 查看 SYN 接收统计:
netstat -s | grep -i syn - 查看当前连接状态分布:
ss -s - 抓取只发 SYN 不发 ACK 的包:

tcpdump -i eth0 'tcp[tcpflags] & tcp-syn != 0 and tcp[tcpflags] & tcp-ack == 0' -nn
UDP Flood 更直接,攻击者向目标 IP 的随机端口发送大量小包,服务器每个包都要回一个 ICMP Port Unreachable,同时防火墙要维护一条会话记录,当包速率达到几十万 pps,防火墙 CPU 会先到 100%,正常转发能力直接归零。
协议层攻击还有一个特点:它不挑业务,打一个博客和打一个电商平台,需要的攻击手段基本一样,因为打的是网络入口,不是业务代码,这也是为什么行业共识认为,协议层攻击防护必须前置到运营商或高防机房,单靠服务器上的 iptables 规则基本扛不住大流量。
应用层攻击的目标:把业务逻辑累到崩溃
应用层攻击伪装成正常用户,完成 TCP 三次握手,发送带 Cookie、带 UA 的 HTTP 请求,它的目标不是入口带宽,而是后端处理链路的某个薄弱环节,攻击者会专门挑搜索接口、登录接口、报表导出这类重计算页面反复请求,达到用很小流量消耗大量服务器资源的效果。
举一个具体场景:某企业用 WordPress 搭建官网,攻击者用一批代理 IP 持续请求 /wp-login.php,这个路径每次都会触发 PHP 进程初始化、数据库用户验证和日志写入,正常服务器假设能同时处理 200 个 PHP 请求,攻击者只要维持 300 个并发登录请求,就能让所有 PHP 工作进程占满,其他用户访问时看到的就是 502 或 504。
排查应用层攻击时,下面的命令比带宽监控更有用:
- 查看 Nginx 当前活跃连接数:
curl http://127.0.0.1/nginx_status - 查看 PHP-FPM 工作进程是否全部处于忙碌状态:
ps aux | grep php-fpm | grep -v grep | wc -l - 按 IP 统计访问频率:
tail -n 10000 /var/log/nginx/access.log | awk '{print $1}' | sort | uniq -c | sort -rn | head -n 20
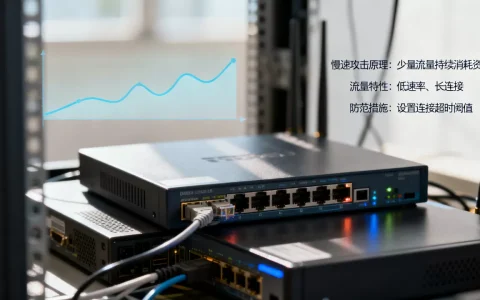
慢速攻击是应用层攻击里最隐蔽的一类,攻击者把 HTTP 请求头分片发送,每隔十几秒才发一个字节,服务器认为客户端网络不好,就一直保持连接等待请求完成,攻击者同时开几千条这样的慢连接,服务器的连接池和线程池就被全部拖住,此时带宽占用可能只有几 Mbps,但业务已经完全不可用。
应用层攻击的关键差异在于:攻击是否有效取决于业务实现方式,同一个攻击请求,对 A 网站可能毫无影响,对 B 网站可能直接打挂,因为触发的是代码执行路径,不是网络转发路径。
为什么目标不同,防护思路完全相反
既然协议层攻击与应用层攻击的目标核心差异是“管道”和“业务”,防护就不能靠一套方案通吃,很多团队在这上面吃过亏:花钱买了高防 IP,协议层攻击确实防住了,但对方换成 CC 攻击,网站照样打不开,因为高防清洗主要看包速率和流量大小,应用层攻击的请求太像正常访问,清洗设备不敢贸然丢弃。
- 协议层攻击的防护:核心是大带宽清洗和连接表保护,典型做法是把流量引入高防机房,由清洗设备在路由层面丢弃伪造源 IP 的包,只把合法流量回源到真实服务器,服务器端也可以配合限制单 IP 新建连接速率,
iptables -A INPUT -p tcp --syn -m limit --limit 1/s --limit-burst 3 -j ACCEPT,这条规则只允许每个源 IP 每秒新建 1 个连接,突发最多 3 个,能有效缓解 SYN Flood 对半连接队列的消耗。 - 应用层攻击的防护:核心是行为分析和业务限流,WAF 在七层识别请求频率、UA 特征、Cookie 合法性和访问路径,Nginx 可以用
limit_req_zone限制同一 IP 的请求速率,配置示例:
http {
    limit_req_zone $binary_remote_addr zone=api:10m rate=5r/s;
    server {
        location /api/ {
            limit_req zone=api burst=10 nodelay;
            proxy_pass http://backend;
        }
    }
}
这个配置让每个 IP 每秒最多 5 个请求,突发最多 10 个,超出直接返回 503,不给后端制造压力。
业内专家指出,真正有效的防护是分层设计:网络层用高防 IP 或运营商清洗,应用层用 WAF 加业务限流,再配合 CDN 把静态请求挡在源站之外,只做一层,等于给攻击者留了一条绕行路线。
应用层攻击防护方案价格怎么算
应用层攻击防护方案价格没有统一标准,因为它和业务类型、QPS、攻击历史、防护节点数量直接相关,企业在询价前,最好先摸清自己的业务指标。
- 先用
iftop看实时带宽,用nginx_status看每秒请求数。 - 如果攻击时带宽没打满但 CPU 很高,说明是应用层攻击,优先考虑 WAF。
- 如果带宽直接被占满,说明是协议层攻击,优先上高防 IP。
市面上的价格大致分三档:
- 基础 WAF 套餐:只做规则过滤,不包含大流量清洗,一般按域名数或 QPS 计费,适合日请求量不大的展示型官网。
- 云端 WAF 加 CDN:把静态资源缓存到边缘节点,同时过滤常见 Web 攻击,这类方案多数按带宽和月流量计费,不同地域节点价格有差异。
- 高防 IP 加七层防护:主要防协议层大流量,部分厂商也提供 CC 防护,北京、上海等地域的高防 IP 价格通常高于中西部节点,因为骨干网质量和清洗容量不同。
对于预算有限的中小企业,不建议一上来就买最高配,协议层攻击和应用层攻击往往不是同时出现,按需开启弹性防护比包年包月更省钱。
企业防协议层攻击怎么选方案更省钱
场景化判断比盲选更重要,假设一家做跨境电商的公司,服务器在杭州,主要用户在国内,它遭受过两次攻击:一次是 UDP Flood 打满了 50Mbps 带宽,一次是 CC 攻击导致搜索接口超时。
第一步先判断攻击类型,登录云监控,看带宽曲线和连接数曲线,带宽飙到上限、连接数暴涨,是协议层攻击;带宽变化不大、CPU 和内存飙升,是应用层攻击。
第二步选方案,协议层攻击看清洗容量,应用层攻击看 WAF 规则和限流能力,有些厂商把两者捆绑,但中小企业完全可以分开购买,没必要为用不上的功能付费。
第三步看地域,业务用户集中在华东,选上海或杭州节点延迟最低;攻击主要来自海外,选有国际清洗能力的节点,北京地域的高防 IP 价格通常稍高,但骨干网质量好,适合金融类业务,如果业务对价格更敏感,可以考虑中部地域的高防节点,清洗能力不一定差,成本却可能低一截。
省钱技巧是阶梯式防御:先用云服务商自带的免费 DDoS 基础防护,通常能扛住几 Gbps 的协议层攻击,如果攻击超过阈值,再临时开通高防 IP,按天或按小时计费,应用层防护可以从开源方案起步,比如在 Nginx 上配置 limit_req 和 fail2ban,先顶住低频 CC,再根据业务增长升级商业 WAF。
协议层攻击打的是传输管道,应用层攻击打的是业务逻辑,两者的目标差异决定了防护不能靠一套设备通吃,先搞清楚攻击时是带宽先满还是 CPU 先满,再决定花钱买清洗还是买 WAF,这是最务实的判断路径。
Q&A
协议层攻击与应用层攻击哪个危害更大?
危害大小取决于业务类型,对带宽敏感的业务,比如直播、大文件下载,协议层攻击可能直接造成断网;对计算密集的业务,比如电商搜索、在线办公,应用层攻击更容易让用户体验崩溃,协议层攻击影响范围更广,但应用层攻击更难识别和拦截。
协议层攻击与应用层攻击可以同时发生吗?
可以,而且相当一部分混合攻击会先打一阵子协议层消耗带宽,等运维把注意力放在网络层时,再用应用层 CC 攻击打业务,这种组合攻击需要同时具备高防清洗和 WAF 行为分析,缺一不可。
应用层攻击防护方案价格贵不贵?
没有统一报价,只防应用层攻击的 WAF 基础套餐价格相对较低,但如果叠加高防 IP 和 CDN,费用会明显上升,具体价格根据地域、QPS、防护峰值和购买时长浮动,企业要先明确攻击类型和业务峰值,再对比不同厂商的按需计费选项,按实际攻击周期开通弹性防护。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/637343.html