堡垒机拦不住所有误操作,但能把误操作的发生概率和破坏范围压到极低。 它像一道带监控的闸门,管得住人进人出,却管不住有人在院子里故意踩坏花盆除非你提前把花盆围起来。
堡垒机怎么防止运维误操作先看它的能力边界
很多团队上了堡垒机之后,默认生产环境就安全了,这个认知在相当一部分事故复盘里站不住脚,堡垒机的核心职能是身份认证、权限控制、操作审计,它管的是“谁在哪台机器上敲了什么命令”,而不是“这条命令背后的业务意图对不对”。
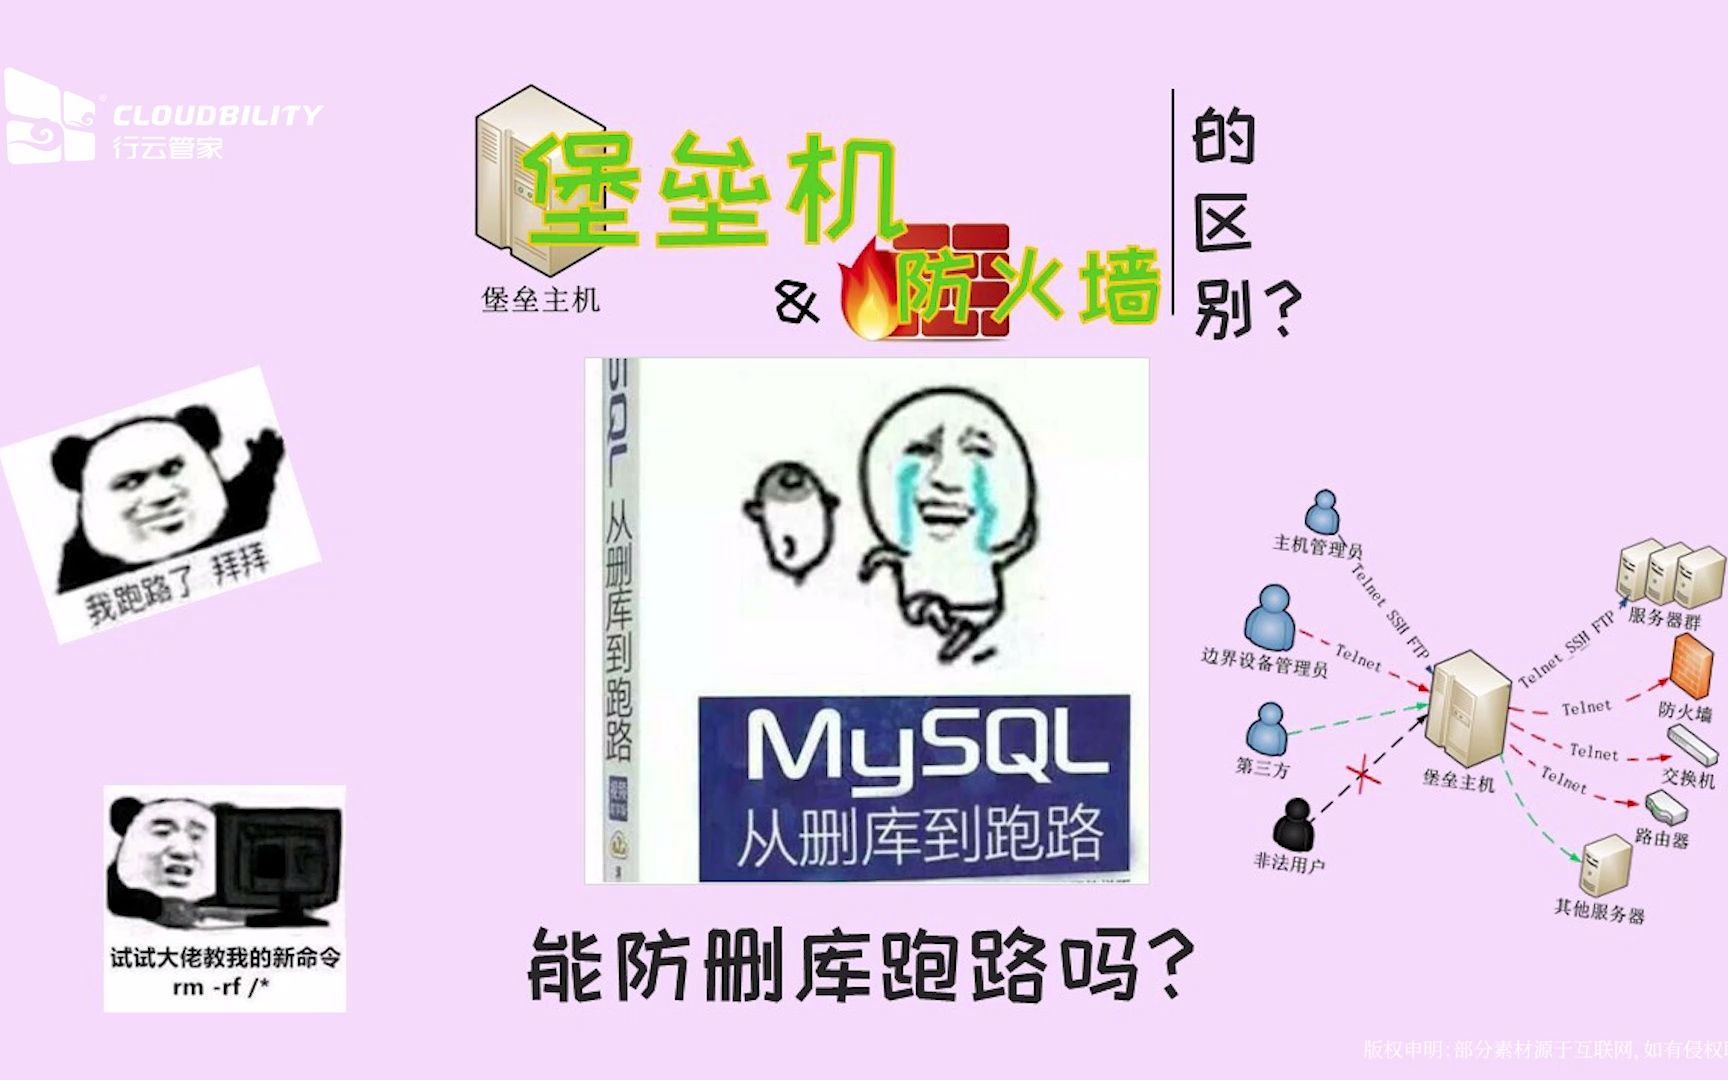

堡垒机能拦住什么
rm -rf /这类直接匹配高危特征的命令,可以在命令策略层拦截。- 跳板登录时的账号密码集中托管,解决的是“多人共用 root、密码满天飞”的混乱。
- 通过 IP 白名单限制运维入口,防止外部绕过堡垒机直连服务器。
- 文件传输操作通过堡垒机代理,把
scp、sftp的路径限定在可授权目录内。
堡垒机拦不住什么
举个例子,某运维凌晨两点执行一个批量清理脚本,脚本本身在白名单里,但参数写错了,把 --path=/data/log 写成了 --path=/data,堡垒机看到的是一个合法脚本在正常执行,它识别不了这个业务层面的错误,还有一类高频事故是改防火墙策略:输入 iptables -P INPUT DROP 这种合法命令,堡垒机不会拦,但网络瞬间断掉,远程连接全断,堡垒机自己的会话也跟着断了,连回放都没录完整。
行业共识认为,堡垒机的定位是“操作可控、事后可查”,它管不到应用的配置错乱、脚本的逻辑缺陷和数据库的误删操作这些属于变更管理和应用安全范畴。
运维误操作为什么禁而不止
误操作的核心原因不是命令敲错,而是人脑在高压状态下的决策失真,凌晨割接、大促变更、故障恢复现场,运维人员的认知负载非常高,这时候最容易出现的三个问题:
- 在错误的服务器上执行了正确的命令(比如把测试环境的配置同步到了生产)。
- 在正确的服务器上执行了错误的命令(比如在生产执行了测试用的清理逻辑)。
- 多个窗口同时操作时,粘贴板内容搞混,把
drop table的 SQL 粘贴到了生产库。
堡垒机能解决“在哪个服务器上执行”的入口问题,但解决不了“人为什么会在凌晨三点分心”,这也是业内专家指出的一种常态:技术工具替代不了运维规范,堡垒机只是把违规成本抬高,让糊涂账变明白账。
人机接口的最后一秒
很多误操作发生时,堡垒机界面已经弹出了高危命令确认框,但操作者肌肉记忆直接敲了回车,跟键盘锁和保险柜一个道理,闸门存在不等于没人粗心,所以一个现实的做法不是追求“零误操作”,而是做“快速回滚+权限最小化”。
堡垒机与跳板机区别,别把堡垒机当跳板机用
不少中小企业觉得“反正都是跳一下,用个 Linux 服务器转跳就行”,这个认知在数据安全审计上会吃大亏。
| 对比维度 | 跳板机 | 堡垒机 |
|---|---|---|
| 身份认证 | 多为共享账号 | 一人一账号,支持 MFA |
| 权限控制 | 较弱,常为整机授权 | 命令级、目录级、时段级细粒度 |
| 操作记录 | 基本无 | 全量录屏+指令日志 |
| 高危命令拦截 | 不支持 | 支持自定义正则匹配 |
| 审计报表 | 手工查日志 | 自动生成合规报表 |
从等保合规的角度看,国内多数行业要求对运维操作有可追溯的审计记录,跳板机日志在服务器本地,管理员可以直接删除或篡改,堡垒机则把日志独立存到审计端,运维人员拿不到那台机器的权限,审计链路才闭环,所以严格意义上,跳板机是“入口管理”,堡垒机是“全链路行为管理”,两者的防护重心完全不在一个层级。
实操:三个层级的拦截配置
堡垒机产品不少,但配置思路大同小异,按下面的路径做,能把管控粒度落到命令本身。
事前限制
- 登录堡垒机管理后台,进入策略管理 > 命令控制策略。
- 创建高危命令集,把
rm -rf、mkfs.ext4、dd if=、shutdown -h now、DROP TABLE等加入黑名单。 - 设置命令审批流:命中高危命令时,会话自动挂起,等待值班经理审批,审批需填写工单号。
- 针对数据库操作,配置 SQL 拦截规则,仅允许白名单内的
SELECT、UPDATE语句带有WHERE条件。
这套配置做完,能挡住多数脚本化误操作,但要注意,黑名单永远追不上白名单的灵活度,所以还有第二层。
事中阻断
开启会话实时监控,运维人员执行命令时,审计员可以在堡垒机界面看到实时流,遇到异常操作,审计员可以一键断开当前会话,且断开会话的操作本身也是强制审计项,不能反审计。
更推荐的做法是双人复核:高危命令执行前,由另一名资深工程师输入动态口令确认,具体路径通常在产品里的“运维授权 > 双人授权”开启,绑定对应资源账号即可。
事后追溯
所有操作自动录屏,支持按 IP、账号、时间范围检索回放,当出现数据异常,管理员可以直接搜索命令关键字,定位到人、时间、源 IP。
坦白说,录屏不是用来“阻止”误操作的,它的核心价值在于压缩事故定位时间,没有堡垒机的团队,出了事要去翻 shell history,而且很可能已经被人为清掉了。
堡垒机多少钱一台,先想清楚再报价
价格是采购环节躲不开的问题,堡垒机不像手机,价格不按台算,而是按授权资产数算,一套覆盖 50 台服务器的堡垒机,加上实施部署,区间大致在几万到十几万人民币,具体取决于品牌、部署模式和安全合规模块。
- 纯软件部署(装在云主机或物理机上):价格相对低,适合中小团队。
- 一体机硬件设备:适合对网络隔离要求严格的场景,比如政务、金融。
- SaaS 模式:按年订阅,适合多云环境下不想自建的用户。
在询价之前,先做一次资产盘点:有多少台服务器、多少个数据库实例、是否需要对接统一身份认证系统、日志需要留存多久,这些参数直接影响报价,不然厂商给的就是个虚数。
另外要留意的是,从 2026 年起,国内部分行业监管对运维审计提出了更细的要求,包括堡垒机自身的账号双因子认证和审计日志的完整性校验,采购时问一句“日志防篡改怎么实现”,比纠结价格本身更值钱。
Q&A:堡垒机怎么防止运维误操作
堡垒机怎么防止运维误操作?
第一层用命令白名单和黑名单过滤危险指令,第二层用审批流让高危命令需要双人确认,第三层通过录屏和日志让每次操作可回溯,三层叠加,是当前主流的运维安全防护组合,作用是降低错误发生率,而非彻底消灭。
堡垒机多少钱一台?
按资产数收费,50 台服务器规模的软件部署通常几万元起步,选购前先盘点资产数量、是否需要物理隔离、日志留存周期,再让厂商给出明细报价。
堡垒机能完全防止运维误操作吗?
从技术角度看不能,因为任何工具都识别不了业务逻辑的正确性,但从管理角度看,它能做到“每一次错误都有迹可循”,这在多数情况下已经足够把事故损失降到可接受范围,真正的防线是运维规范加上堡垒机管控,前者决定习惯,后者决定后果。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/629226.html