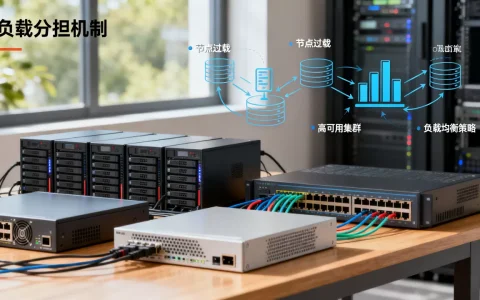
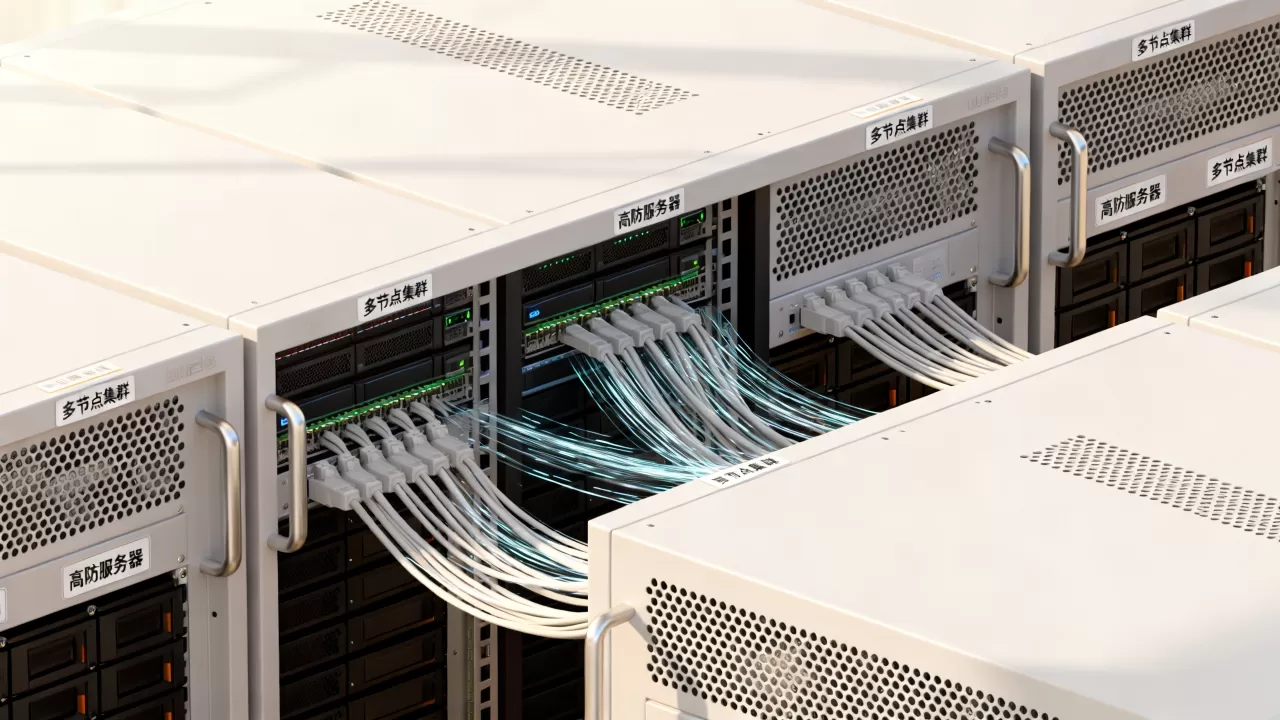
多节点集群分散持续攻击压力的本质不是提升单台服务器的防御硬件,而是把流量、连接和计算任务强行拆到多个节点上,再让健康检查把被打垮的节点自动踢出集群。
多节点集群怎么分散持续攻击压力:先把攻击类型拆开看
攻击压力从来不是一种东西,如果只盯着“带宽被打满”,很容易误判,实际持续攻击通常混合三种压力。
流量型攻击靠节点数量摊薄
流量型攻击拼的是入口带宽,单台服务器无论配置多高,带宽被塞满后正常请求就进不来,多节点集群配合负载均衡和CDN后,攻击流量会被引导到不同入口,每个节点只承受一部分,多数情况下,只要节点总带宽大于攻击峰值,业务就不会全断。
连接型攻击靠反向代理和队列分摊
CC攻击和慢速攻击耗尽的是连接数、文件描述符和CPU,Nginx、HAProxy这类反向代理可以维持大量空闲连接,把有效请求转发给后端,后端节点只处理已经建立的健康连接,这样攻击连接占不满所有节点的资源。
应用层攻击靠多节点无状态化
如果业务逻辑有状态,攻击容易命中同一个会话,把Session抽到Redis,应用节点变成无状态,任何一台节点被打挂,其他节点可以立刻接管,不需要重新登录,这是多节点集群能分散持续压力的关键前提。
高防集群和单机防御哪个好:一张对比表说清
不少站长会问“高防集群和单机防御哪个好”,答案取决于攻击规模和预算,高防集群适合业务不能停、攻击持续时间长的场景,单机高防IP适合攻击量中小、预算有限的起步阶段。
| 对比项 | 单机高防 | 多节点集群 |
|---|---|---|
| 防御上限 | 受单台带宽和硬件限制 | 可横向扩容,上限高 |
| 单点故障 | 有,机器宕机业务全断 | 无,节点可自动摘除 |
| 扩容方式 | 停机升级或换高配 | 在线加节点 |
| 成本起点 | 初期较低 | 需要至少两到三台节点 |
| 维护难度 | 低 | 需要配置负载均衡和健康检查 |
行业共识认为,持续型CC攻击对单机高防的压力远大于多节点集群,原因很简单:单机再强,CPU和带宽也有上限,集群可以把压力拆碎。
搭建多节点集群分散攻击的四个实操步骤
下面按“负载均衡层、节点层、应用层”来搭,所有命令以Linux + Nginx为基准。
第一步:用Nginx做反向代理和最少连接调度
编辑 /etc/nginx/nginx.conf 或站点配置,核心是 upstream 块。
upstream web_cluster {
    least_conn;
    server 192.168.1.10:80 max_fails=3 fail_timeout=30s;
    server 192.168.1.11:80 max_fails=3 fail_timeout=30s;
    server 192.168.1.12:80 backup;
}
server {
    listen 80;
    location / {
        proxy_pass http://web_cluster;
        proxy_connect_timeout 3s;
        proxy_read_timeout 10s;
        proxy_next_upstream error timeout http_502 http_503 http_504;
    }
}
least_conn 会把新连接分给当前活动连接最少的节点,max_fails=3 表示连续3次失败就摘除节点30秒,backup 节点平时不接流量,主节点全挂时顶上来,这比轮询更适合持续攻击场景。
第二步:用Keepalived消除负载均衡器单点
只有一台Nginx做负载均衡,它自己会成为瓶颈,至少准备两台负载均衡器,用Keepalived提供虚拟IP,配置路径 /etc/keepalived/keepalived.conf,主备之间通过VRRP协议漂移,主负载均衡器宕机后,备机在几秒内接管虚拟IP,后端节点无感知。
vrrp_instance VI_1 {
    state MASTER
    interface eth0
    virtual_router_id 51
    priority 100
    virtual_ipaddress {
        192.168.1.100
    }
}
备机把 state 改为 BACKUP,priority 改为 90,这样两台负载均衡器共同对外提供一个虚拟IP,任何一台挂了都不影响入口。
第三步:节点层做连接数限制与自动拉黑
每个节点自身也要有防线,先用iptables限制单IP对80端口的并发连接数。
iptables -A INPUT -p tcp --dport 80 -m connlimit --connlimit-above 50 -j REJECT
再用fail2ban监控Nginx日志,配置 /etc/fail2ban/jail.local,对反复404、502或超时的IP自动封禁一段时间,这样可以在负载均衡之前就把明显恶意IP拦掉一部分。
同时可以在Nginx里加限速,在http块中定义:
limit_req_zone $binary_remote_addr zone=perip:10m rate=10r/s;
在location中引用:
limit_req zone=perip burst=20 nodelay;
这能限制单个IP每秒只能发起10个请求,突发队列20个,超过直接拒绝,持续CC攻击的请求频率通常远高于正常用户,限速能挡掉大部分。
第四步:应用无状态化与会话外置
把Session从本地文件或本地内存迁到Redis,以PHP为例,修改 php.ini:
session.save_handler = redis
session.save_path = "tcp://192.168.1.20:6379"
这样一来,同一个用户被负载均衡分到哪台节点都能读取登录状态,节点被打挂后,新节点接管会话,用户几乎无感。
Redis本身也要做保护,建议设置密码、绑定内网IP、禁用高危命令,否则攻击者可能直接打Redis,绕过应用层防御。
北京多节点集群防御方案:地域分散怎么落地
如果业务用户集中在华北,北京多节点集群防御方案通常采用“同城多可用区 + 异地备份”的方式,同城多可用区延迟低,适合承载线上流量,异地节点做冷备或静态资源分流。
具体落地路径:
- 在北京地域购买至少两个可用区的云服务器,分别部署应用节点。
- 负载均衡器选择地域级负载均衡,开启健康检查。
- 静态资源单独挂到对象存储或CDN,减少源站压力。
- 若攻击来自特定省份,可在DNS层做地域解析,把异常流量引到空节点或黑洞路由。
- 安全组只放行负载均衡器的内网IP,不直接暴露节点公网入口。
地域分散的核心价值是:一个可用区出现网络拥塞或电力故障,另一个可用区继续对外服务,持续攻击往往伴随资源耗尽,地域分散等于增加攻击者的成本。
多节点服务器集群部署成本多少:按需算账
“多节点服务器集群部署成本多少”没有统一答案,成本主要看节点规格、带宽类型和高防能力。
- 基础型:两到三台轻量云服务器加共享带宽,满足中小网站。
- 进阶型:三台以上标准云服务器、独立负载均衡、Redis服务。
- 防护型:在基础型之上增加高防IP或DDoS防护包,价格会明显上升。
带宽成本是最大变量,攻击流量越大,需要的冗余带宽越多,多数情况下,先按正常业务峰值的数倍预留带宽,再配合按量计费弹性扩容,比一开始买固定大带宽更划算。
| 方案类型 | 节点数量 | 适用场景 | 成本特征 |
|---|---|---|---|
| 基础型 | 2-3台 | 中小网站、博客、企业站 | 起步低,带宽按需 |
| 进阶型 | 3-5台 | 电商、社区、API服务 | 中等,需要独立LB和Redis |
| 防护型 | 5台以上 | 高攻击风险业务 | 较高,高防带宽占大头 |
网站被CC攻击用多节点集群有用吗
有用,但不是“只加节点”就有用,多节点集群能分散连接压力,前提是前面有限流、IP信誉库和验证码机制,如果攻击请求直接穿透到后端,节点再多也会被逐个消耗。
真正有效的组合是:
- 前端CDN或高防IP过滤流量型攻击。
- 中间Nginx做连接限制和速率限制。
- 后端多节点无状态化,方便快速扩容。
- Redis集中保存Session,节点可随时重启替换。
网站被CC攻击用多节点集群有用吗”这个问题的答案是:集群提供分散和冗余能力,但必须配合限流与健康检查,才能把持续压力真正消化掉。
多节点集群防持续攻击的常见误区
很多集群搭完后仍然被打穿,问题往往不在硬件,而在配置。
- 只加节点不做会话共享,用户一被分配到新节点就掉登录,攻击者反复打同一接口,体验极差。
- 健康检查间隔太长,节点已经打挂,负载均衡还继续分流量过去,健康检查间隔建议设在5到10秒。
- 负载均衡器自身没有备机,入口单点被压垮后,后端全部失联。
- 带宽冗余只按日常峰值算,持续攻击会把瞬时峰值拉高数倍,必须预留弹性带宽。
- 忽略DNS层调度,攻击流量一直打同一个入口,地域分散形同虚设。
这些误区的共同点是:把多节点当成“堆机器”,没有把分发、健康检查和状态外置串起来。
多节点集群分散持续攻击压力的路径很明确:拆流量、拆连接、拆状态,负载均衡负责分发,健康检查负责剔除故障节点,无状态应用负责快速接管,只要这三层不塌,单节点被压垮不会演变成业务全停。
多节点集群怎么分散持续攻击压力的问答
多节点集群怎么分散持续攻击压力中最容易忽略哪一层?
最容易忽略节点自身的连接数限制,很多人只配了负载均衡,却让攻击IP直接打满单节点的TCP连接表,每个节点加一条connlimit限制,再配合fail2ban,能拦下相当一部分CC攻击。
多节点服务器集群部署成本是不是比租用高防IP高?
短期看可能高一些,因为至少要多台机器,但持续攻击场景下,高防IP的带宽费用会随攻击峰值上升,多节点集群可以用普通带宽分散入口,长期成本更可控。
网站被CC攻击用多节点集群有用吗,需要多久生效?
集群配置完成后立即生效,真正的效果取决于健康检查间隔和节点扩容速度,把健康检查间隔设在5到10秒,节点从故障到摘除通常不超过半分钟。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656220.html