集群调度在高防架构里充当流量总指挥和弹性调度中枢,它不直接清洗攻击流量,却决定清洗资源如何被精准调用,是业务不中断的第一道组织保障。
高防架构从来不是一台设备在战斗,它更像一座多层防御工事,清洗设备、防火墙、源站、缓存节点各司其职,集群调度就是把这些角色捏合起来的值班指挥,没有调度,攻击流量会一拥而上,正常用户进不来;有了调度,攻击被引到清洗集群,正常请求走快速通道。

高防服务器集群调度怎么部署才不踩坑?
部署集群调度前,先要承认一个现实:调度不是装个软件就能跑,它需要和业务拓扑、清洗能力、回源链路深度绑定。
先理清调度对象,别一上来就分流量
很多人在部署时只盯着负载均衡,忽略调度对象,其实集群调度要处理三类流量。
- 正常业务流量:需要优先保障,路径要短、延迟要低。
- 可疑攻击流量:先牵引到清洗节点,不能直接丢弃。
- 明确恶意流量:直接在边缘封禁,不进入核心网络。
如果三种流量混在一起调,清洗节点会被正常请求占满,或者误杀正常用户,正确做法是先分类,再调度,分类依据可以包括协议、源IP信誉、请求速率、目标端口。
部署路径和核心命令要落到配置层
以常见的Nginx加Keepalived组合为例,集群调度的配置逻辑可以这样落地。
- 在
/etc/nginx/conf.d/upstream.conf里定义多个清洗节点和源站分组。 - 用
health_check或自定义脚本定时探测节点存活。 - 通过
nginx -s reload平滑切换上游分组。 - Keepalived负责VIP漂移,避免调度器本身成为单点。
示例配置片段如下(仅说明逻辑):
upstream clean_nodes {
    server 10.0.0.11 weight=5 max_fails=3 fail_timeout=30s;
    server 10.0.0.12 weight=5 max_fails=3 fail_timeout=30s;
}
upstream origin_site {
    server 172.16.0.21 max_fails=2 fail_timeout=10s;
}
实际生产环境还会加入LVS、DPDK或硬件负载均衡,关键不是工具多,而是调度策略能随清洗结果动态调整。
故障切换要快过攻击节奏
集群调度最怕的不是打不动,而是反应慢,攻击流量变化往往以秒为单位,调度系统需要具备自动摘除故障节点、自动回注正常流量的能力。
- 健康检查间隔建议控制在秒级。
- 清洗节点出现丢包或延迟突增时,自动降低权重。
- 源站恢复后,调度器要能平滑回切,不造成二次中断。
这套逻辑可以用脚本结合API实现,例如通过curl调用清洗设备接口,获取当前负载,再写入调度配置,具体路径因厂商不同有差异,但思路一致。
集群调度和高防清洗哪个更重要?别把工具当对手
这个问题经常被问错,与其说谁更重要,不如说它们像急救指挥和急诊室的关系。
清洗依赖调度把流量送对地方
清洗节点再强,如果调度器把攻击流量和正常流量一起送过去,清洗设备也会被塞满,集群调度先做粗粒度分流,把可疑流量集中到指定清洗节点,正常流量直回源站,这样清洗能力才能用在刀刃上。
行业共识认为,高防架构的瓶颈往往不在清洗容量,而在调度精度,精度不够,再大的清洗带宽也是空转。
调度也需要清洗结果反向修正
调度不是一成不变的,清洗节点会反馈哪些IP是攻击源、哪些请求是CC攻击,调度器根据这些反馈调整分流规则,没有清洗反馈,调度器就像盲人指挥交通。
所以两者不是竞争关系,而是协同关系,部署时如果只购买大带宽清洗,却不重视调度策略,多数情况下防护效果会打折扣。
游戏高防集群调度方案:延迟和防护怎么平衡?
游戏业务对延迟极其敏感,调度稍微绕路,玩家就会卡顿、掉线,但游戏也是DDoS攻击的重灾区,集群调度要在防护和体验之间找到平衡点。
按业务端口拆分流量通道
成熟的做法是把游戏流量按功能拆开调度。
- 登录服、大厅服:可以接受轻微延迟,优先走清洗节点。
- 战斗服、实时对战服:需要低延迟,调度策略要尽量直连源站。
- 支付和账号系统:安全要求高,走独立的高防护通道。
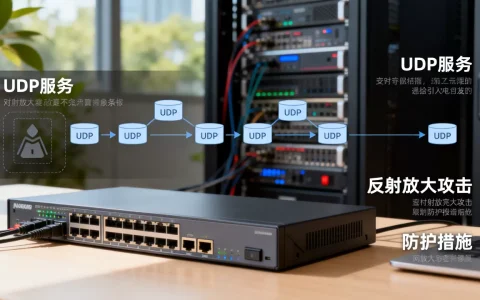
通过目标端口和协议识别,调度器把不同流量引到不同路径,UDP流量和TCP流量也可以分开,UDP攻击常见,但正常游戏心跳也走UDP,不能一刀切。
地域节点要贴近玩家
游戏用户分布广,深圳、上海、北京等节点常被用来做本地化调度,游戏高防集群调度方案里,地域选择直接影响延迟,比如南方玩家接入深圳高防节点,北方玩家接入北京节点,调度器根据用户来源IP做就近解析。
这需要DNS调度和Anycast配合,DNS解析到最近的高防集群,集群内部再做二次调度,这样既分散攻击,又控制延迟。
高防集群调度费用一般多少?地域和规模怎么影响成本?
高防集群调度费用没有统一标价,因为它通常和清洗带宽、节点数量、定制开发捆绑在一起。
费用构成要看四块
- 调度节点数量:节点越多,成本越高。
- 清洗带宽大小:按G或T级别计费,调度层也会分摊部分成本。
- 定制开发费用:如果需要和业务逻辑深度对接,开发成本会占较大比例。
- 地域资源价格:一线城市节点通常比二三线贵。
多数情况下,企业初期可以采用服务商提供的标准调度模板,费用相对可控,后期业务量上来,再考虑独立部署调度集群。
地域选择影响价格和效果
深圳高防集群调度服务商的数量不少,节点资源丰富,适合华南业务,但节点成本也受机房等级、线路质量影响,如果业务主要面向全国,单点调度不够,需要多地域协同,多地域集群调度费用一般会高于单地域,但抗攻击能力和用户体验会更好。
选择时不要只看单价,要看调度策略是否支持自定义、能否和现有监控系统打通,一个便宜的方案如果无法自动切换,反而会增加运维成本。
集群调度在高防架构中的防护角色,可以浓缩成一句话:它让每一份清洗能力都用在正确的位置,让正常流量不被误伤,让攻击流量无处藏身,没有调度的高防,只是一堆昂贵的设备;有了调度,这些设备才构成真正的高防体系。
集群调度在高防架构里的防护角色常见问题
Q1:高防服务器集群调度能替代防火墙吗?
不能,防火墙主要做访问控制和状态检测,集群调度负责流量分发和资源协同,两者工作层次不同,高防架构通常需要防火墙在边界做第一层策略过滤,再由调度器把剩余流量分配到清洗或源站节点。
Q2:深圳高防集群调度服务商怎么选?
先看节点是否覆盖目标用户区域,再看调度策略能否自定义、是否提供API对接、故障切换耗时,还要确认清洗节点和调度节点是否分离,避免单点故障,选择服务商时,建议实测攻击状态下的回源延迟和误杀率。
Q3:集群调度如何判断流量是否需要清洗?
集群调度通常基于流量阈值、协议特征和源IP信誉做初步判断,当某类流量超过设定基线,或匹配已知攻击特征,调度器会将其牵引到清洗节点,清洗节点二次分析后,把判定为正常的流量回注到源站,集群调度不负责深度清洗,只负责把可疑流量送到正确的地方。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656221.html