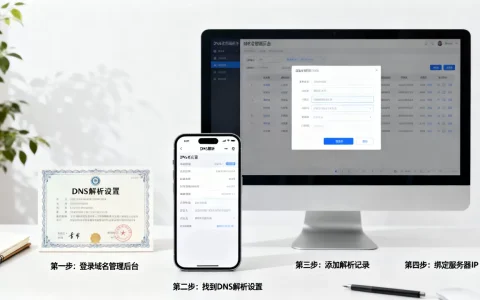
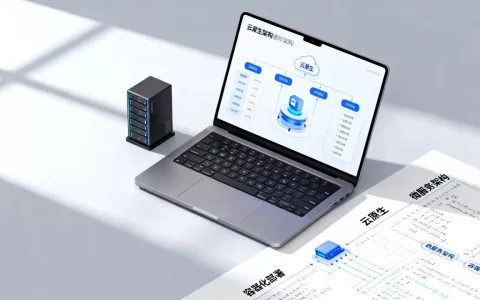
内网DNS指定域名,核心做法是在内网DNS服务器上添加A记录或CNAME记录,将域名指向内网IP;若没有专用DNS服务器,也可通过修改客户端hosts文件或路由器DNS设置实现。
内网DNS指定域名究竟解决什么问题
企业内部网络里,员工访问内部系统时常遇到这种情况:输入http://erp.company.com,浏览器却跳到了公网页面,这就是典型的DNS解析冲突。内网DNS指定域名的本质,是把域名解析权从公网DNS手里夺回来,让特定域名在内网环境返回特定IP地址。
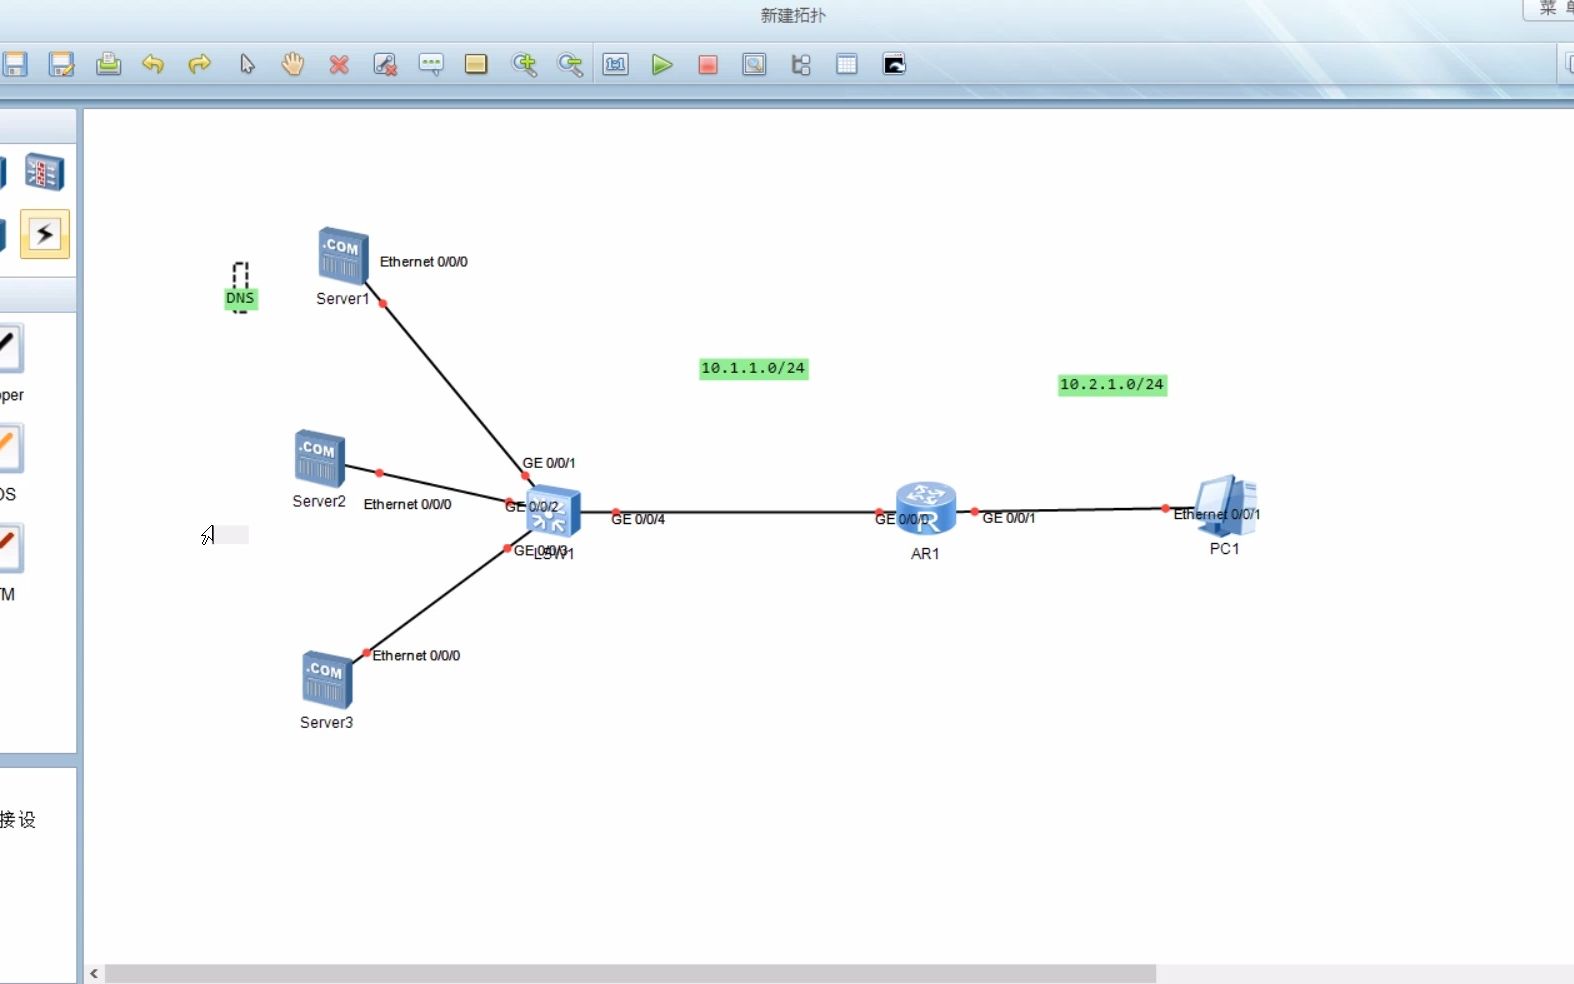
一家中型企业通常有几十个内部系统,如果让员工记住168.1.100:8080这类地址,不仅低效而且容易出错,通过内网DNS指定域名,可以把这些零散IP包装成好记的域名,同时隔离内外网访问路径。
内网DNS指定域名的三种主流方案
hosts文件指定域名
这是最轻量级的方式,适合小团队或临时调试,Windows系统在C:WindowsSystem32driversetchosts,Linux/macOS在/etc/hosts,按下面格式添加:
168.1.100  erp.company.com
192.168.1.101 oa.company.com- 优点:无需任何额外服务,改完即生效
- 缺点:每台客户端都要改一遍,无法集中管理
- 适用场景:开发调试、三五台电脑的小型团队
具体操作步骤(以Windows为例):
- 以管理员身份运行记事本
- 打开hosts文件
- 在末尾添加
IP地址 + 空格 + 域名格式的记录 - 保存后运行
ipconfig /flushdns刷新DNS缓存
自建内网DNS服务器指定域名
这是企业最标准的做法,通过部署DNS服务器软件(如BIND、Windows Server DNS服务、dnsmasq),集中管理域名解析记录。
以Windows Server DNS服务为例:
- 打开服务器管理器,添加“DNS服务器”角色
- 安装完成后打开DNS管理控制台
- 右键“正向查找区域”,新建主要区域
- 区域名称填
company.com - 建好后在区域内新建主机记录(A记录),名称填
erp,IP地址填168.1.100 - 把客户端电脑的DNS服务器改成这台服务器的IP
采用Linux下dnsmasq的话,配置文件/etc/dnsmasq.conf里加一行:
address=/erp.company.com/192.168.1.100然后重启服务即可。
路由器或防火墙内置DNS功能
众多企业级路由器(如爱快、H3C、华为AR系列)自带DNS代理或DNS映射功能,以爱快路由器为例:
- 进入“网络设置 DNS设置”
- 找到“DNS映射”或“域名绑定”功能
- 添加域名与内网IP的映射关系
- 保存生效,局域网内所有设备自动获得解析结果
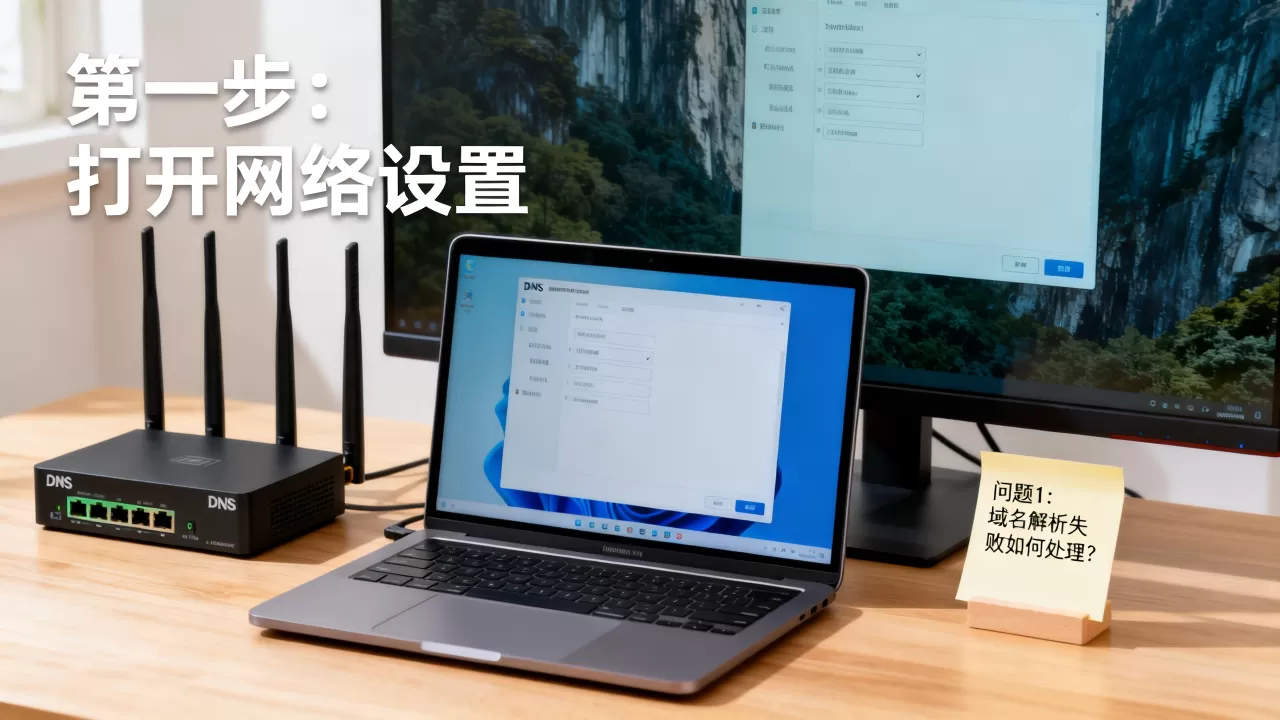
这个方案的妙处在于,客户端无需做任何改动,路由器下发的DNS就是路由器自身IP,域名解析请求直接由路由器代为处理。
内网DNS服务器配置详细步骤演示
在Windows Server 2019上搭建内网DNS服务器
一个实际的部署场景:公司有OA服务器168.1.10和ERP服务器168.1.20,需要分别为它们指定oa.company.com和erp.company.com。
第一步:安装DNS服务器角色
- 打开“服务器管理器” → 添加角色和功能
- 勾选“DNS服务器”,一路下一步完成安装
第二步:创建正向查找区域
- 打开DNS管理器(dnsmgmt.msc)
- 右键“正向查找区域” → 新建区域
- 类型选“主要区域”,区域名称
company.com - 文件命名保持默认,允许动态更新选“不允许”
第三步:添加主机记录
- 在
company.com区域内右键 → 新建主机(A或AAAA) - 名称填
oa,IP地址填168.1.10,点击“添加主机” - 同样的方法添加
erp→168.1.20
第四步:配置转发器
内网DNS服务器不仅要解析内网域名,也要代理公网域名请求,右键DNS服务器 → 属性 → 转发器,添加5.5.5或29.29.29这类公共DNS作为转发目标。
第五步:客户端接入
- 把客户端电脑的DNS设置改为DNS服务器IP
- 运行
nslookup oa.company.com验证,能返回168.1.10就配置成功了
在Linux上使用BIND配置内网域名解析
BIND是互联网上使用最广泛的DNS服务软件,适合对稳定性要求较高的场景,核心配置区域文件如下:
# /etc/named.rfc1912.zones 追加内容
zone "company.com" IN {
    type master;
    file "company.com.zone";
    allow-update { none; };
};
对应的/var/named/company.com.zone文件:
$TTL 1D
@  IN SOA  ns.company.com. admin.company.com. (
    2026070101 ; serial
    3H ; refresh
    1H ; retry
    1W ; expire
    3H ; minimum
)
@  IN NS  ns.company.com.
ns IN A  192.168.1.53
oa IN A  192.168.1.10
erp IN A 192.168.1.20修改后用named-checkconf和named-checkzone检查语法正确性,systemctl restart named重启服务,客户端通过dnsmasq或直接配置/etc/resolv.conf指向这台服务器即可。
内网DNS指定域名设置不生效?常见故障排查指南
排查点一:客户端DNS缓存残留
修改DNS记录后客户端仍解析到旧地址,十有八九是缓存问题,Windows下用ipconfig /displaydns查看当前缓存内容,ipconfig /flushdns强制清空,如果用的是Chrome浏览器,可能需要清空浏览器内部的DNS缓存(chrome://net-internals/#dns)。
排查点二:DNS转发优先级和递归查询规则
内网DNS服务器在解析公司域名时,先查自己的区域数据库,查不到才会转发给上游公共DNS,但需要注意:
- 如果公司域名同时存在公网解析记录,内网DNS永远优先返回本地记录
- 如果区域文件配了通配符
.company.com,所有子域名都会匹配本地记录 - 某些版本的BIND默认只监听
0.0.1,需要在options中配置listen-on port 53 { any; };才允许局域网其他设备访问
排查点三:防火墙屏蔽53端口
DNS服务的默认端口是UDP/TCP 53,Windows自带防火墙或企业安全软件经常会拦截该端口,检查方式:
# 在客户端执行
nslookup oa.company.com 192.168.1.53
如果提示超时,在DNS服务器上检查防火墙入站规则,放行UDP 53端口,使用系统防火墙时可以用netsh advfirewall firewall add rule name="DNS" dir=in action=allow protocol=UDP localport=53放行。
排查点四:DHCP下发的DNS地址有误
多数企业网络通过DHCP自动分配IP,如果DHCP服务器里填的DNS地址指向了公网DNS(如8.8.8.8),客户端就根本不会向内网DNS发起查询,检查路由器或DHCP服务器的“DNS服务器”选项,确保它指向了内网DNS服务器。
排查点五:域名后缀补齐问题
客户端执行ping oa能不能自动补全为oa.company.com,取决于DNS后缀搜索列表,在DHCP选项里可以配置“DNS域名”为company.com,或者在客户端的“高级TCP/IP设置”的DNS标签页手动添加。
内网DNS指定域名的安全防护:应对DNS劫持与污染
企业部署内网DNS后,又面临DNS劫持和DNS污染两类风险,DNS劫持意味着黑客入侵了内网DNS服务器,把正常域名指向钓鱼网站,DNS污染则是在转发请求时被中间设备篡改了响应内容。
核心防护策略:
- 配置DNSSEC:对权威区域启用DNSSEC签名,从根本上杜绝篡改
- 使用加密DNS转发:内网DNS转发到公共DNS时采用DoH(DNS over HTTPS)或DoT(DNS over TLS),避免传输链路被监听
- 限制区域传输:只允许特定从服务器做zone transfer,防止区域数据泄露
- 定期审查解析记录:周期性比对区域文件和实际业务IP是否一致
这些安全策略在金融、政府、医疗等安全要求较高的行业应用比较普遍。
内网DNS与公共DNS的联动策略
企业内部通常不能完全脱离公共DNS,需要制定合理的联动策略,三类域名应该对应不同的解析策略:
- 公司内部域名(如
.corp.company.com):走内网DNS服务器,只在内网生效 - 公司对外域名(如
.company.com):内网DNS中同样配置A记录,但可能会同时存在于公网DNS,内网请求优先返回内网IP - 普通公网域名(如
baidu.com、qq.com):内网DNS收到请求后转发给公共DNS处理
行业共识认为,“分离式DNS”是很实用的方案,利用BIND的view功能,根据客户端来源灵活返回不同解析结果:
view "internal" {
    match-clients { 192.168.0.0/16; };  # 内网用户看到的解析结果
    zone "company.com" {
        type master;
        file "company.com.internal";    # 内网版本,域名指向内网IP
    };
};
view "external" {
    match-clients { any; };              # 其他用户看到的解析结果
    zone "company.com" {
        type master;
        file "company.com.external";    # 外网版本,域名指向公网IP
    };
};
这样一来,同一个域名在公司内外解析出不同的IP地址,实现了“内外网访问内容的隔离”。
内网DNS迁移与备份还原操作指南
DNS服务器宕机可能导致整个办公网络无法访问互联网,因此备份是内网DNS管理的必修课。
自动化备份脚本示例(Linux BIND环境):
#!/bin/bash
# 每周凌晨2点执行备份
BACKUP_DIR="/backup/dns/$(date +%Y%m%d)"
mkdir -p $BACKUP_DIR
tar czf $BACKUP_DIR/named_zones.tar.gz /var/named/chroot/etc/named.conf /var/named/chroot/var/named/
find /backup/dns/ -type d -mtime +90 | xargs rm -rf
配合crontab实现周期执行,恢复时解压备份文件,重载named服务:
tar xzf named_zones.tar.gz -C /
systemctl restart named
Windows DNS服务器的备份则在“DNS管理器”中右键服务器 → 导出列表,或直接备份系统卷中的%systemroot%system32dns目录。
绝大多数企业选择在业务低峰期(夜间或周末)执行DNS配置变更,并做好回滚预案,一旦出现大面积解析异常,可以迅速恢复到上一版本配置。
日常管理内网DNS,最重要的就是每次变更都记录下来,每个域名对应哪个IP、属于哪个部门、何时添加,这些信息整理成表格,长期来看能帮运维省下大量排查故障的时间。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/629697.html