在ASP.NET Web Forms应用程序中,高效、安全地实现文件上传功能是常见的需求。FileUpload控件 (System.Web.UI.WebControls.FileUpload) 提供了一种直接且相对简便的方式来完成此任务,其核心在于允许用户选择本地文件,并在表单提交时将该文件传输到服务器进行处理和存储。
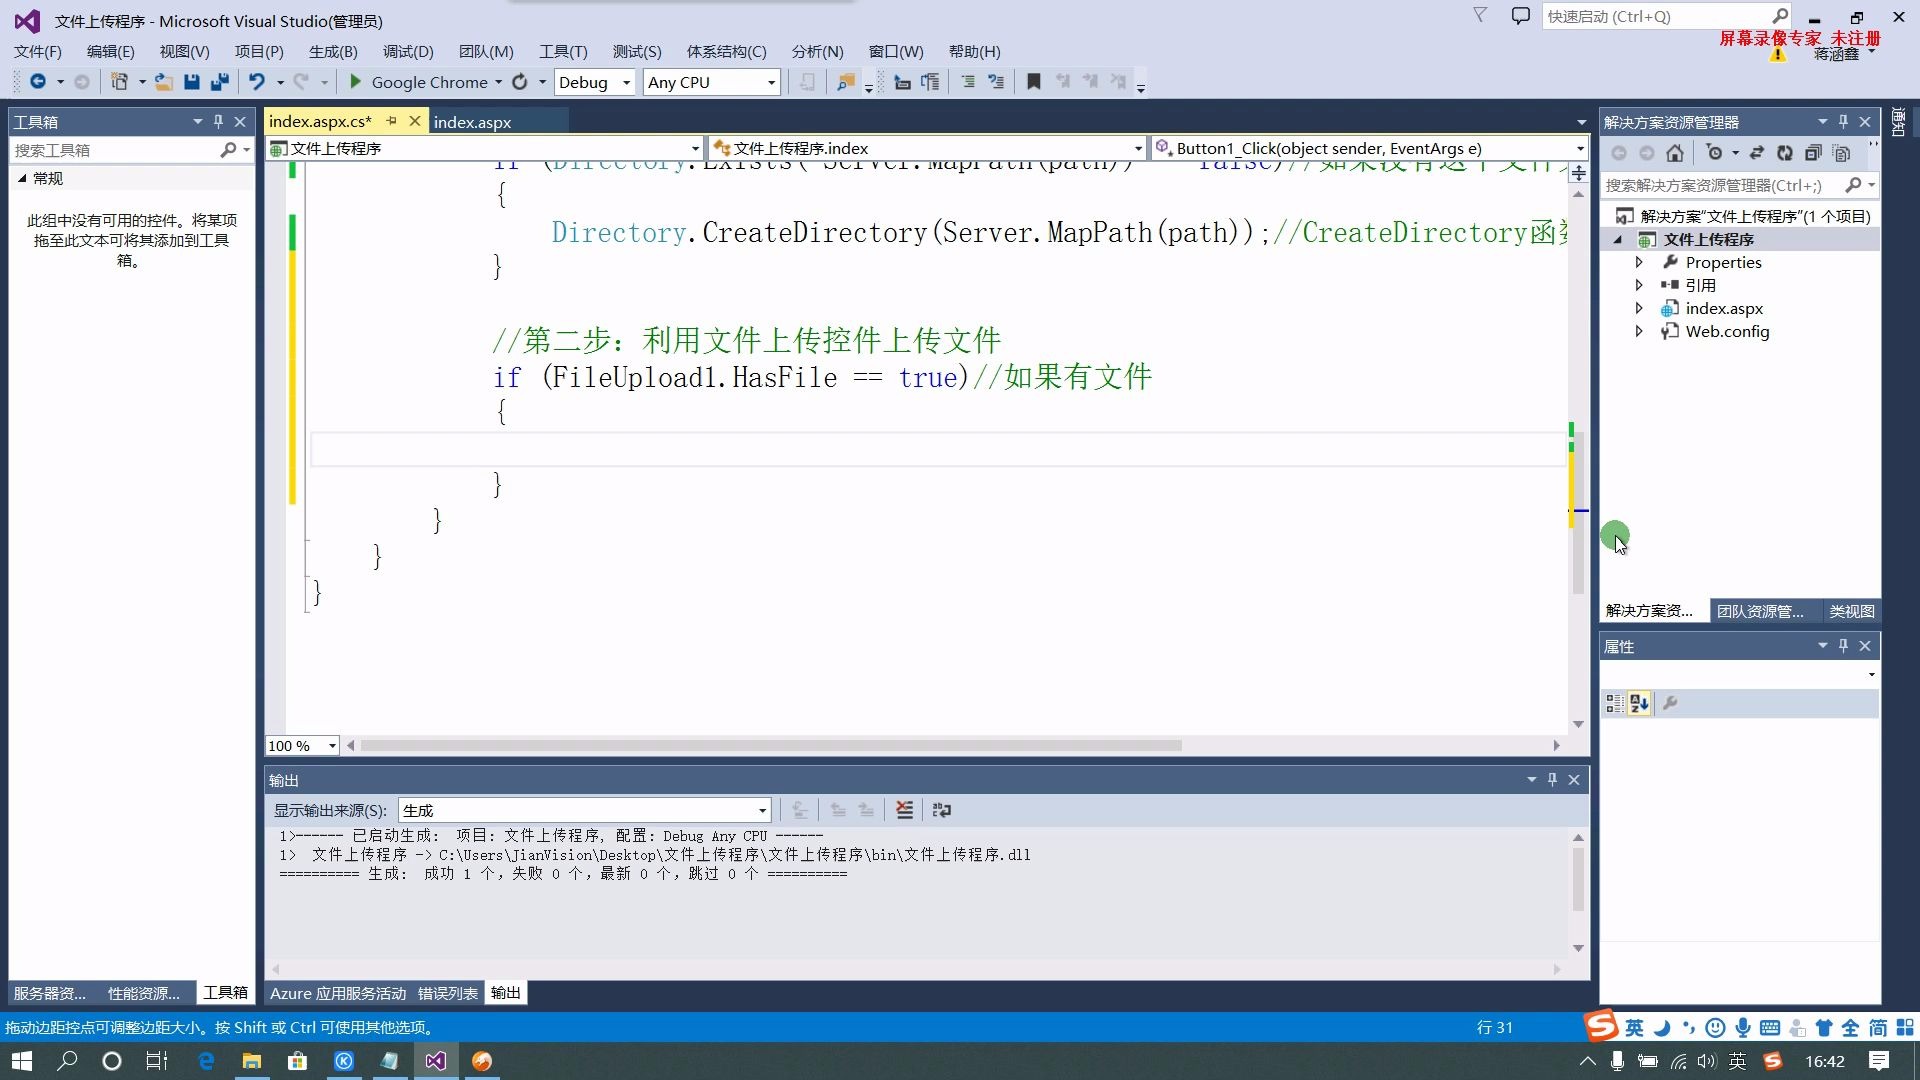
核心实现步骤
-
前端界面 (ASPX 页面):
- 在您的
.aspx页面中,放置一个FileUpload控件 (<asp:FileUpload ID="fuUploader" runat="server" />)。 - 添加一个按钮控件 (
<asp:Button ID="btnUpload" runat="server" Text="上传" OnClick="btnUpload_Click" />) 用于触发上传操作。OnClick事件关联到服务器端的处理函数。 - (可选但推荐) 添加一个标签 (
<asp:Label ID="lblMessage" runat="server" ForeColor="Red" />) 用于显示上传结果或错误信息。
- 在您的
-
服务器端处理 (C# 代码后置):
- 在
.aspx.cs文件中,编写按钮点击事件处理程序btnUpload_Click。 - 关键操作:
- 检查文件是否存在: 使用
fuUploader.HasFile属性判断用户是否选择了文件。 - 获取文件信息: 通过
fuUploader.PostedFile对象 (HttpPostedFile类型) 访问上传的文件。PostedFile.FileName: 获取客户端文件的原始名称(包含路径)。PostedFile.ContentLength: 获取文件大小(字节)。务必检查此值以限制上传大小。PostedFile.ContentType: 获取客户端报告的 MIME 类型(如 “image/jpeg”),注意:此值由浏览器提供,不完全可靠,不能单独用于安全验证。PostedFile.InputStream: 获取文件内容的流对象,用于读取或保存文件。
- 安全验证 (至关重要!):
- 文件扩展名验证: 使用
Path.GetExtension(PostedFile.FileName).ToLower()获取小写的文件扩展名。构建一个允许的扩展名白名单 (如.jpg,.png,.pdf,.docx),并检查获取到的扩展名是否在白名单内。禁止使用黑名单! - 文件大小限制: 检查
PostedFile.ContentLength是否小于或等于您设定的最大允许值 (5 1024 1024表示 5MB)。在Web.config中配置<httpRuntime maxRequestLength="..." />(单位 KB) 来设置 ASP.NET 允许的最大请求长度,防止大文件攻击,此值应略大于您的代码检查值。 - MIME 类型验证 (辅助): 检查
PostedFile.ContentType是否在您预期的 MIME 类型列表中。仅作为辅助手段,不能替代文件扩展名和内容检查,因为此信息易被伪造。 - (高级) 文件内容签名验证: 对于高安全场景,读取文件流的前几个字节(文件头/魔数)并与已知安全文件类型的签名进行匹配,这比仅依赖扩展名更可靠。
- 文件扩展名验证: 使用
- 保存文件:
- 使用
Server.MapPath("~/Uploads/")获取服务器上目标存储目录的物理路径( 表示应用程序根目录)。绝对不要使用客户端原始文件名直接保存! 这可能导致路径遍历攻击(如../../../windows/system32/evil.dll)或覆盖关键文件。 - 生成安全的文件名:
- 使用
Path.GetFileName(PostedFile.FileName)剥离客户端路径,仅保留文件名部分。 - 对文件名进行清理:移除或替换非法字符(如
/ : ? " < > | % & #)。 - 强烈建议生成新的唯一文件名: 使用
Guid.NewGuid().ToString("N")生成唯一标识符,然后附加从原始文件名中提取的、经过验证的扩展名("d4f5g6h7j8k9.jpg"),这是防止文件名冲突和某些攻击的最佳实践。
- 使用
- 组合目标路径和安全的文件名。
- 使用
PostedFile.SaveAs(目标完整物理路径)方法将文件保存到服务器磁盘,确保应用程序池运行身份(通常是 IIS AppPool)对目标目录具有写入权限。
- 使用
- 检查文件是否存在: 使用
- 在
专业级解决方案与最佳实践
- 安全至上: 文件上传是主要攻击入口(恶意文件上传、路径遍历、拒绝服务),严格遵循白名单验证(扩展名、MIME、内容签名)、大小限制、唯一文件名生成、目标目录权限最小化原则。
- 大小限制双重保障: 在代码中检查
ContentLength,同时在Web.config配置maxRequestLength,考虑在 IIS 级别配置请求筛选限制 (requestLimits maxAllowedContentLength,单位字节) 作为第三道防线。 - 目录隔离: 将上传文件存储在网站根目录(
wwwroot)之外的专用目录中(通过Server.MapPath("~/App_Data/Uploads/")或自定义路径),如果必须放在网站目录下,禁止该目录执行脚本(在 IIS 中移除脚本处理程序映射)。 - 防病毒扫描: 对于高风险应用,上传后立即使用服务器端防病毒引擎扫描文件。
- 文件类型深度检查: 对于图片,使用
System.Drawing.Image类尝试加载流并重新保存(注意System.Drawing.Common在非 Windows 的兼容性问题)或使用更现代的图片处理库,这能有效过滤伪装的图片文件,对于文档,使用相应的库(如 iTextSharp for PDF)尝试读取。 - 错误处理与日志: 使用
try-catch块捕获保存文件时的异常(如权限不足、磁盘空间不足),记录详细的错误信息(包括原始文件名、目标路径、异常信息、时间戳)到日志文件或数据库,方便排查问题,同时向用户返回友好但非技术细节的错误消息(如“文件上传失败,请联系管理员”)。 - 用户体验: 在界面上明确告知用户允许的文件类型、大小限制,使用
lblMessage标签清晰反馈上传成功或失败的具体原因(如“文件过大”、“不允许的文件类型”)。 - 扩展性与维护: 将允许的扩展名、MIME 类型、最大文件大小等配置项放在
Web.config的<appSettings>中,避免硬编码,便于后期修改,考虑创建单独的文件上传处理类或服务进行封装。
示例代码片段 (btnUpload_Click)
protected void btnUpload_Click(object sender, EventArgs e)
{
    // 0. 检查是否选择了文件
    if (!fuUploader.HasFile)
    {
        lblMessage.Text = "请先选择要上传的文件。";
        return;
    }
    // 1. 获取上传的文件对象
    HttpPostedFile postedFile = fuUploader.PostedFile;
    // 2. 安全验证 - 文件大小 (5MB)
    int maxFileSize = 5  1024  1024; // 5MB
    if (postedFile.ContentLength > maxFileSize)
    {
        lblMessage.Text = $"文件大小不能超过 {maxFileSize / (1024  1024)} MB。";
        return;
    }
    // 3. 安全验证 - 文件扩展名 (白名单)
    string fileExt = Path.GetExtension(postedFile.FileName).ToLower();
    string[] allowedExts = { ".jpg", ".jpeg", ".png", ".gif", ".pdf", ".docx" }; // 从配置读取更好
    if (!allowedExts.Contains(fileExt))
    {
        lblMessage.Text = "不支持的文件类型,仅允许上传:" + string.Join(", ", allowedExts);
        return;
    }
    // 4. (可选) MIME 类型辅助验证
    string[] allowedMimeTypes = { "image/jpeg", "image/png", "image/gif", "application/pdf", "application/vnd.openxmlformats-officedocument.wordprocessingml.document" };
    if (!allowedMimeTypes.Contains(postedFile.ContentType.ToLower()))
    {
        lblMessage.Text = "不支持的文件 MIME 类型。";
        return; // 或记录日志后继续(因为MIME不可靠)
    }
    // 5. 生成唯一且安全的文件名 + 目标路径
    string safeFileName = Guid.NewGuid().ToString("N") + fileExt; // 唯一文件名+原扩展名
    string uploadFolderPath = Server.MapPath("~/App_Data/Uploads/"); // 推荐放在App_Data或网站外
    string fullSavePath = Path.Combine(uploadFolderPath, safeFileName);
    // 6. (高级可选) 文件内容签名验证 (示例:检查是否为图片)
    try
    {
        // 尝试读取图片,验证内容
        using (System.Drawing.Image img = System.Drawing.Image.FromStream(postedFile.InputStream))
        {
            // 验证通过,可以继续,这里可以检查尺寸等。
            // 注意:System.Drawing.Common 的跨平台限制
        }
        // 重置流位置,因为FromStream读取后位置改变
        postedFile.InputStream.Seek(0, SeekOrigin.Begin);
    }
    catch (ArgumentException ex)
    {
        // 不是有效的图片文件(或格式不受支持)
        lblMessage.Text = "上传的文件不是有效的图片格式。";
        return;
    }
    // 7. 确保目标目录存在
    if (!Directory.Exists(uploadFolderPath))
    {
        Directory.CreateDirectory(uploadFolderPath);
    }
    // 8. 保存文件 (核心操作)
    try
    {
        postedFile.SaveAs(fullSavePath);
        lblMessage.Text = $"文件 '{Path.GetFileName(postedFile.FileName)}' 上传成功!保存为:{safeFileName}";
        lblMessage.ForeColor = System.Drawing.Color.Green;
        // 9. (可选) 后续操作:数据库记录文件信息(safeFileName, originalName, uploadTime, userID等)
    }
    catch (Exception ex) // 捕获具体异常更好(如UnauthorizedAccessException, IOException)
    {
        // 记录详细异常到日志 (ex.ToString())
        lblMessage.Text = "文件保存过程中发生错误:" + ex.Message; // 给用户的信息要模糊
        lblMessage.ForeColor = System.Drawing.Color.Red;
    }
}
关键点回顾与进阶思考
FileUpload 控件为 ASP.NET Web Forms 提供了基础的文件上传能力,构建一个生产级的文件上传功能远不止调用 SaveAs 方法那么简单,安全是重中之重,必须实施多层次的防御策略(白名单、大小限制、唯一文件名、目录权限、内容验证),用户体验和可维护性同样关键,清晰的提示、配置化管理和完善的错误处理/日志必不可少。
对于更复杂的需求(如大文件分块上传、进度条显示、云存储集成),FileUpload 控件可能显得力不从心,可以考虑:
- HTML5 File API + AJAX: 使用
XMLHttpRequest或fetchAPI 配合FormData实现异步无刷新上传,提供更好的用户体验和进度反馈。 - 第三方库/组件: 如 Plupload, Fine Uploader, jQuery File Upload 等,它们提供了丰富的客户端功能和与服务器端(包括 ASP.NET)集成的方案。
- ASP.NET Core: 如果项目允许,迁移到 ASP.NET Core,其文件上传模型 (
IFormFile) 更现代化、灵活,且天然支持依赖注入和中间件,易于实现自定义处理逻辑和集成云存储服务。
您在实现文件上传功能时遇到的最大挑战是什么?是安全性问题、大文件处理、用户体验优化,还是与特定存储系统的集成?欢迎在评论区分享您的经验和解决方案!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e5%9c%a8aspnet%e4%b8%ad%e4%bd%bf%e7%94%a8fileupload%e4%b8%8a%e4%bc%a0%e6%96%87%e4%bb%b6%ef%bc%9f-aspnet%e6%96%87%e4%bb%b6%e4%b8%8a%e4%bc%a0%e5%ae%9e%e4%be%8b%e6%95%99%e7%a8%8b/