防止SQL注入的核心是采用参数化查询与输入验证双保险,并配合数据库权限最小化原则,同时定期使用自动化扫描工具排查漏洞。
什么是SQL注入,为何它至今仍是主要威胁
SQL注入是一种通过在用户输入中嵌入恶意SQL代码,从而操纵数据库执行非预期命令的攻击手法,据OWASP组织历年发布的Top 10安全风险报告,注入类漏洞始终位列前三,其中SQL注入占比最高,行业共识认为,绝大多数Web应用漏洞都源于对用户输入缺乏严格过滤。
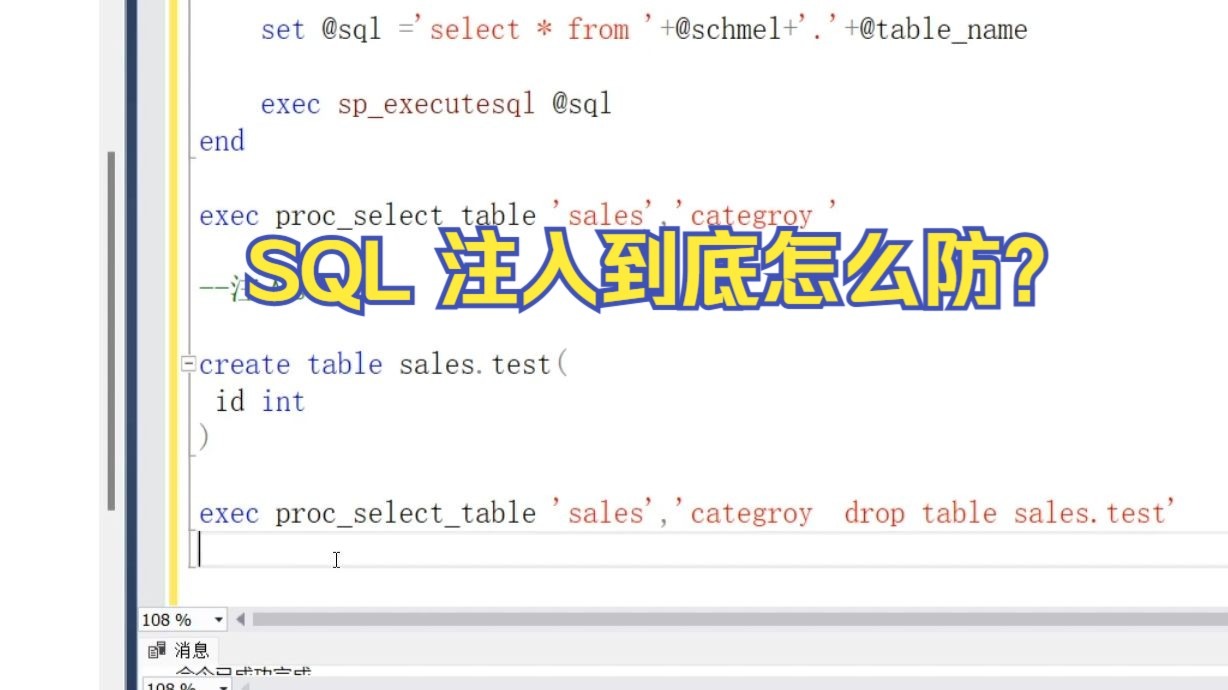
攻击者利用SQL注入可以绕过登录验证、窃取敏感数据、甚至获取数据库服务器控制权,近年来,尽管开发者安全意识有所提升,但仍有相当一部分中小型站点因未采用现代防护手段而遭受攻击,攻击方式也日趋隐蔽,比如利用二次注入、编码绕过或HTTP请求头注入,使得传统简单过滤难以招架。
sql注入怎么预防?从代码层到架构层的完整方案
想要真正杜绝SQL注入,需要建立从代码编写、数据库配置到运维监控的立体防御体系,下面拆解每个环节必须做好的关键措施。
参数化查询最根本的防线
无论是使用MySQL、PostgreSQL还是SQL Server,官方驱动都支持参数化查询(Prepared Statement),它的原理是将SQL语句结构固定,仅把用户输入作为数据处理,而非SQL代码的一部分,这样即使输入包含恶意关键字,数据库也不会将其解析为命令。
实操示例:
- PHP(PDO):
$stmt = $pdo->prepare('SELECT FROM users WHERE email = :email');$stmt->execute(['email' => $input]); - Java(JDBC):
PreparedStatement ps = conn.prepareStatement("SELECT FROM users WHERE email = ?");
ps.setString(1, input); - Python(sqlite3):
cursor.execute("SELECT FROM users WHERE email = ?", (input,))

输入验证与白名单过滤
参数化查询能解决大部分动态SQL拼接问题,但对于某些无法使用参数化的场景(如表名、排序字段的动态拼接),必须配合输入验证。核心原则是白名单优于黑名单:只允许符合预期格式的输入通过,拒绝一切非预期字符。
- 数字类型:强制整形或浮点型转换,
intval()、filter_var($input, FILTER_VALIDATE_INT)。 - 字符串类型:限定长度、正则匹配允许字符集(如仅字母数字)。
- 特殊场景(如邮箱、URL):使用对应格式验证函数,不依赖自定义过滤。
数据库权限最小化
应用连接数据库时,应遵循最小权限原则,只授予所需操作的最小权限,比如读取用户信息只需SELECT权限,写入日志只需INSERT权限,即使SQL注入发生,攻击者也无法执行DROP、UPDATE等高危操作,具体操作:
- 创建专用数据库用户,不直接使用root或管理员账号。
- 按业务拆分用户,如读写分离,仅主库账号有写入权限。
- 定期审查权限,移除已废弃的账号。
错误信息隐藏与日志监控
数据库错误信息细节是SQL注入的“导航灯”,攻击者通过报错信息推断表结构、字段名,生产环境务必关闭详细错误显示,仅返回通用提示,在WAF或应用层记录所有异常SQL行为,定期分析日志以发现试探性攻击。
不同场景下防注入sql的最佳实践

不同技术栈和业务场景,防护侧重点略有不同,下面针对常见场景给出具体建议。
使用ORM框架时仍需警惕误区
ORM(如Hibernate、Entity Framework、MyBatis)底层多数已封装参数化查询,但若开发者使用原生SQL拼接或链式查询中误用不安全方法,依然会引入漏洞,例如Hibernate的createQuery如果拼接字符串,等同于直接拼接SQL。使用ORM框架不代表一键免疫,必须避免在框架内编写动态SQL。
存储过程能完全防注入吗?
存储过程本身不提供绝对安全,关键看调用方式,如果存储过程内部拼接SQL并执行(如EXECUTE IMMEDIATE),仍然存在注入风险,正确做法是存储过程内使用参数化调用,并确保传入参数经过类型校验,对于静态SQL语句,存储过程可以起到一定隔离作用,但并非银弹。
遗留系统与老旧框架的渐进式改造
许多老项目使用PHP+原生mysql_query或ASP.NET+拼接SQL,代码量巨大,难以一次性全部重写,此时建议采用分层防御:首先在入口处统一使用WAF(如ModSecurity、Cloudflare WAF规则)拦截常见注入模式;其次对核心业务模块(如登录、支付、用户中心)优先重构为参数化查询;最后通过自动化扫描工具(如SQLMap、Nessus)定期检测,逐步修复剩余漏洞。
常用防注入sql工具与方案对比
| 方案/工具 | 类型 | 优势 | 局限性 |
|---|---|---|---|
| 参数化查询 | 编码层 | 最根本,几乎完全免疫 | 需要修改代码,不适用于动态表名 |
| WAF(Web防火墙) | 网络层 | 全局防护,无需改代码 | 可能误拦,可被绕过 |
| 数据库审计 | 运维层 | 事后追溯,发现异常行为 | 无主动防御效果 |
| 自动化扫描工具 | 测试层 | 快速发现现有漏洞 | 无法修复,需人工验证 |

业内专家指出,没有任何单一方案能100%防住SQL注入,必须组合使用,其中参数化查询是根基,WAF是补充,日志审计是保障。
Q&A:防注入sql常见疑问解答
SQL注入和XSS的区别是什么?
SQL注入攻击的目标是数据库,通过注入SQL代码执行非授权操作;XSS(跨站脚本)攻击目标是用户浏览器,通过注入脚本代码窃取用户信息或劫持会话,两者虽然都源于输入未过滤,但攻击对象与后果完全不同。防护手段也各有侧重:SQL注入重点在于参数化与数据库权限,XSS重点在于输出编码与CSP策略。
使用正则过滤sql关键字是否足够?
不够,攻击者可以构造编码绕过(如、%0a、Unicode编码),使得正则规则难以覆盖所有变种,关键字过滤会误伤正常业务数据(如用户名包含“drop”或“select”)。行业共识认为,正则过滤只能作为辅助,不能替代参数化查询。
哪些项目最容易遭受SQL注入?
根据公开漏洞统计,中小型CMS、企业官网、未维护的开源项目是重灾区,这些项目往往使用老旧代码、缺乏安全更新、未采用参数化查询。对于新项目,从设计阶段就强制使用ORM或预处理语句,可以避免绝大多数注入风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e6%9c%89%e6%95%88%e9%98%b2%e6%ad%a2sql%e6%b3%a8%e5%85%a5%ef%bc%8c%e6%9c%89%e5%93%aa%e4%ba%9b%e5%b8%b8%e7%94%a8%e6%96%b9%e6%b3%95%ef%bc%9f/