服务器获取客户端MAC地址的核心结论是:在常规TCP/IP网络架构下,服务器无法直接通过应用层协议获取客户端的物理MAC地址,因为MAC地址仅在局域网(二层网络)内有效,跨网段传输时会被路由器剥离并替换为网关的MAC地址;若需获取,必须依赖客户端主动上报、ARP代理或部署在局域网内的中间件/Agent。
为什么服务器无法直接“看见”客户端的MAC地址
很多初学者或运维人员常陷入一个误区,认为既然IP地址能定位到服务器上的具体进程,那么MAC地址作为硬件身份证,理应也能被远程追踪,这种想法忽略了网络分层模型的基本原理。
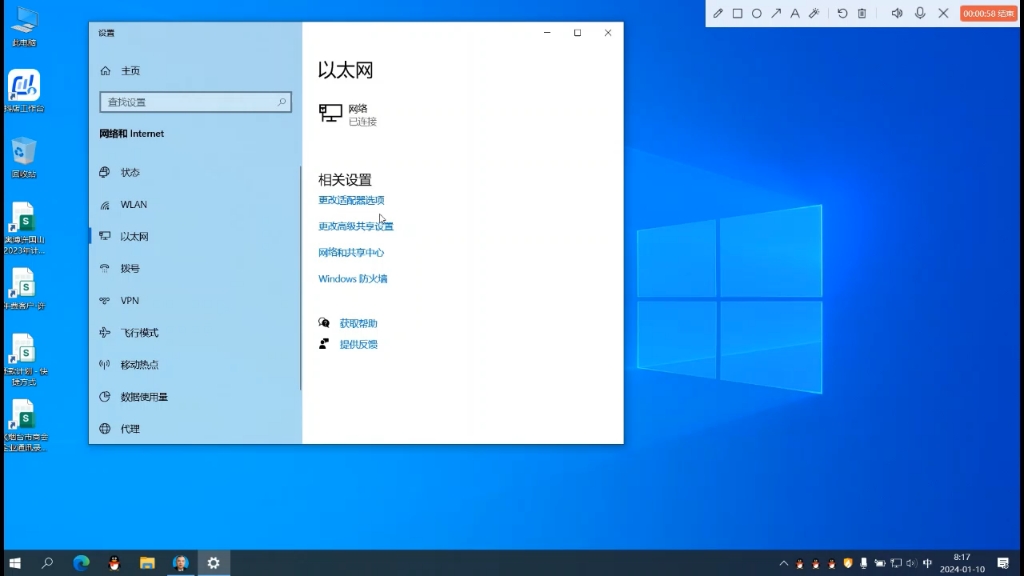
网络分层与MAC地址的作用域
MAC地址(Media Access Control Address)是数据链路层的概念,它的作用是确保数据帧在同一个物理网段内,从一台设备准确无误地传输到下一台设备,当你通过互联网访问服务器时,数据包经历了复杂的跳转过程。
- 局域网内传输:你的电脑发送请求给路由器,此时数据包头部包含你的源MAC和路由器的目的MAC。
- 跨网段传输:路由器收到包后,会剥离原有的以太网帧头,重新封装新的帧头,源MAC变成了路由器的出口MAC,目的MAC变成了下一跳设备(可能是运营商网关)的MAC。
- 到达服务器:当数据包最终抵达服务器所在的机房时,服务器看到的源MAC地址,是服务器所在局域网网关(通常是防火墙或核心交换机)的MAC地址,而不是你家里电脑的MAC地址。
业内专家指出,这种机制设计是为了提高网络效率和安全性,防止物理拓扑结构暴露给公网,单纯依靠网络协议栈,服务器在逻辑上就“看不见”千里之外的客户端MAC。
例外情况:何时可以获取?
虽然常规互联网访问不行,但在特定场景下,获取客户端MAC地址是可行的,这通常发生在客户端与服务器处于同一广播域内,或者通过特殊协议交互时。
同一局域网环境
如果客户端和服务器都在同一个VLAN或子网内,没有路由器阻隔,服务器可以通过ARP协议解析出客户端的MAC,在办公室内网,管理员通过SSH登录服务器,执行arp -a命令,即可看到同网段其他设备的IP与MAC对应关系。

特殊协议支持
某些底层协议如LLDP(链路层发现协议)或CDP(Cisco发现协议)可以在二层网络中交换设备信息,但这通常用于网络设备间的管理,而非普通客户端与服务器的通信。
实际业务中如何获取客户端标识信息
既然直接获取MAC地址在公网环境下不可行,那么企业级应用如何识别唯一设备或进行安全审计呢?业内共识认为,应通过应用层数据或混合手段来解决。
客户端主动上报(最常用)
这是目前Web应用和移动App最主流的做法,服务器不依赖网络底层,而是要求客户端在建立连接时,主动发送一个唯一的设备标识符。
- Web端:前端JavaScript可以生成UUID,或读取Canvas指纹、屏幕分辨率、字体列表等组合信息,生成一个伪MAC地址或设备ID,通过Ajax或Fetch API发送给后端。
- 移动端:Android和iOS提供了
Settings.Secure.ANDROID_ID或IDFA(需授权)等系统级标识符,App启动时读取并上传至服务器。 - 优点:实现简单,跨网段通用,隐私合规性较好(使用伪标识)。
- 缺点:用户可清除缓存或重置系统标识,导致ID变化。
部署局域网Agent或中间件
对于对安全性要求极高的内网系统,如金融交易终端或工业控制系统,通常会在客户端机器上安装轻量级Agent(代理程序)。
- 工作原理:Agent运行在客户端操作系统中,直接读取网卡物理地址,当客户端发起请求时,Agent将MAC地址作为HTTP Header(如
X-Client-MAC)附加在请求头中,或作为加密Token的一部分发送给服务器。 - 适用场景:企业内网ERP系统、门禁考勤系统、打印机管理后台。
- 注意:此方案需要客户端配合安装软件,不适合面向公众的互联网产品。
ARP代理与DHCP日志关联
如果服务器无法直接获取,但管理员拥有网络基础设施的控制权,可以通过关联网络设备日志来间接定位。
- DHCP日志:当客户端通过DHCP获取IP时,DHCP服务器会记录IP地址与MAC地址的绑定关系。
- 操作路径:
- 服务器记录访问日志中的客户端IP地址。
- 管理员查询核心交换机或DHCP服务器的日志,查找该IP在特定时间段的MAC地址。
- 将两者进行时间戳匹配,从而推断出访问者的物理地址。

- 局限性:需要跨系统数据关联,实时性较差,且仅适用于内网环境。

技术选型对比与实操建议
为了帮助开发者做出正确决策,以下对比不同方案的优劣。
| 方案 | 实现难度 | 跨网段支持 | 准确性 | 隐私合规风险 | 适用场景 |
|---|---|---|---|---|---|
| 直接网络获取 | 极低 | 否 | N/A | 无 | 仅同局域网调试 |
| 客户端主动上报 | 中 | 是 | 中(伪标识) | 低 | Web/App通用业务 |
| Agent代理 | 高 | 是 | 高 | 中 | 高安全内网系统 |
| 日志关联分析 | 高 | 是 | 高 | 低 | 安全审计与溯源 |
如何选择适合你的方案?
- 如果是面向公众的互联网产品:严禁尝试获取真实MAC地址,这不仅技术上不可行,还可能违反《个人信息保护法》等法规,建议使用客户端主动上报的UUID方案,并结合IP地址、User-Agent等多维度数据构建用户画像。
- 如果是企业内网管理系统:若需严格绑定硬件,建议采用
Agent方案
或DHCP日志关联,在部署服务器获取客户端mac地址时,可以要求员工安装内部安全客户端,由客户端负责采集并加密传输硬件指纹。 - 如果是物联网(IoT)场景:许多IoT设备固件中硬编码了MAC地址,且设备通常直接连接至局域网网关,服务器可通过MQTT协议或CoAP协议,在消息负载中直接携带设备MAC作为DeviceID,这是IoT领域获取客户端标识的标准做法。

常见疑问解答
服务器获取客户端mac地址有哪些常见误区?
误区一认为通过修改HTTP Header即可获取,HTTP Header中的X-Forwarded-For等字段仅传递IP地址,MAC地址无法在HTTP层直接透传,除非客户端软件主动构造并发送,误区二认为公网IP可以反查MAC,公网IP是逻辑地址,由运营商分配,与终端硬件MAC无直接映射关系,只有局域网网关的MAC是可追踪的终点。
如何防止客户端伪造MAC地址或设备ID?
单纯依赖MAC地址或UUID容易被伪造,建议采用多重校验机制:
- 组合指纹:将MAC地址(若可获取)、CPU序列号、硬盘序列号、网卡MAC、屏幕分辨率等硬件和系统信息哈希后生成唯一ID。
- 行为分析:结合登录IP、登录时间、操作习惯等行为数据,建立异常检测模型。
- 定期刷新:要求客户端定期重新上报或验证设备指纹,防止长期使用同一伪造ID。
在2026年的网络环境下,获取客户端标识的趋势是什么?
随着隐私保护法规的日益严格,直接获取硬件标识(如MAC、IMEI)的空间被大幅压缩,趋势是向隐私计算和联邦学习方向发展,服务器不再直接存储客户端的原始硬件信息,而是通过加密通道接收经过脱敏处理的特征向量,或在本地完成身份验证后仅上传验证结果,这种“数据可用不可见”的模式,将成为未来服务器获取客户端可信标识的主流范式。
服务器无法直接通过标准网络协议获取公网客户端的MAC地址,在实际工程中,应根据业务场景选择客户端主动上报、局域网Agent部署或日志关联分析等替代方案,并始终将数据隐私与合规性置于首位。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/446332.html