防范DDoS攻击的核心在于构建“云端清洗+本地加固+流量调度”的立体防御体系,通过高防IP拦截大流量,结合WAF过滤应用层攻击,并配合业务连续性预案将损失降至最低。
如今网络环境复杂多变,DDoS(分布式拒绝服务)攻击就像是一场精心策划的“流量围城”,攻击者利用海量僵尸主机,瞬间制造出远超你服务器承载能力的请求洪流,让你的网站、APP或API接口彻底瘫痪,对于企业而言,这不仅是技术故障,更是直接的经济损失和品牌信誉危机,面对这种“暴力”入侵,单纯依靠提升带宽或服务器配置是杯水车薪,必须建立一套主动且多层次的防御机制。
理解DDoS攻击的本质与常见类型
要打败敌人,先要了解敌人,DDoS攻击并非单一手段,而是多种技术的组合拳,业内专家指出,理解攻击原理是制定防御策略的前提。
网络层与传输层攻击
这类攻击主要消耗带宽和连接资源,目的是让网络通道拥堵。
SYN Flood攻击
这是最经典的攻击方式,攻击者发送大量伪造源IP的SYN请求,服务器回应SYN+ACK后,攻击者不再完成三次握手,服务器会一直等待超时,耗尽连接表资源。
UDP Flood攻击
向目标端口发送大量UDP数据包,由于UDP是无连接协议,服务器需要处理每个包的响应或错误日志,极易造成CPU过载。
ICMP Flood攻击
俗称“Ping洪水”,通过发送大量ICMP Echo Request包,占用目标带宽,导致正常流量无法进入。
应用层攻击
这类攻击隐蔽性强,难以区分正常用户与攻击者,直接针对Web服务。
HTTP GET/POST Flood
模拟大量正常用户访问特定页面或提交表单,由于需要服务器执行数据库查询、渲染页面等复杂逻辑,对CPU和内存压力极大。
CC攻击(Challenge Collapsar)
CC攻击是HTTP Flood的高级变种,专门针对服务器上的高消耗接口,如搜索框、登录接口,攻击者使用少量IP发起高频请求,试图拖垮后端数据库。
构建多层次防御体系的核心策略

面对不同类型的攻击,单一手段无法奏效,你需要构建一个从边缘到核心的纵深防御体系。
第一道防线:云端流量清洗
当攻击流量超过你本地带宽上限时,必须依靠云端的高防能力。
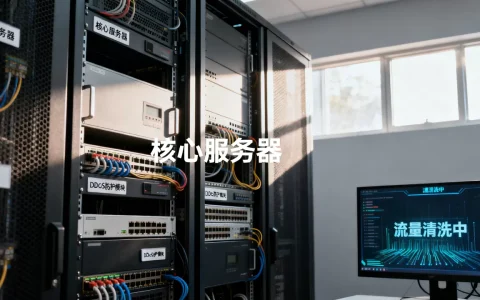
- 启用高防IP服务:将域名解析指向高防IP,高防节点拥有Tbps级的清洗能力,能在流量到达源站前过滤掉恶意请求,这是解决ddos攻击防护方案中最基础也最有效的一环。
- 智能流量调度:利用CDN(内容分发网络)的分布式节点特性,将流量分散到全球多个边缘节点,即使某个节点受到攻击,其他节点仍能正常提供服务,实现业务的不间断运行。
- 黑白名单机制:在云端防火墙中配置IP黑白名单,对于已知的恶意IP段直接丢弃,对于可信的用户来源进行放行,减少清洗引擎的压力。
第二道防线:应用层精细化防护
当流量进入源站附近,需要更精细的过滤规则来应对CC攻击和应用层探测。
- 部署Web应用防火墙(WAF):WAF能够识别HTTP/HTTPS协议中的异常行为,限制单个IP在单位时间内的请求次数,识别非正常的User-Agent,拦截包含SQL注入或XSS特征的请求。
- 人机验证(CAPTCHA):在登录、注册、支付等关键接口引入验证码,虽然会影响部分用户体验,但能有效阻挡自动化脚本的攻击,对于移动端,可采用无感验证技术,在后台完成风险评分。
- 接口限流与熔断:在网关层设置QPS(每秒查询率)限制,当某个接口请求量突增时,自动触发限流策略,返回503错误或排队等待,保护后端数据库不被击穿。
第三道防线:源站加固与监控
即使有云端防护,源站的安全加固也不能松懈,这是最后的底线。
- 隐藏源站IP:确保源站IP不直接暴露在公网,所有流量必须经过高防IP或CDN转发,定期检查DNS解析记录,防止源站IP泄露。
- 最小化端口开放:仅开放业务必需的端口(如80、443),关闭SSH、RDP等管理端口的公网访问,或使用跳板机、堡垒机进行访问控制。
- 实时流量监控:部署流量监控系统,设置阈值告警,当带宽利用率或连接数超过正常基线时,立即通知运维人员介入。
实战操作:如何选择与部署防护方案
很多企业在面对攻击时,往往因为选型不当而陷入被动,选择合适的防护方案,需要结合业务规模、预算和风险承受能力。
方案对比与选型建议
不同的业务场景需要不同的防护策略,以下是几种常见场景的应对建议:
业务场景 攻击特征 推荐防护方案 关键配置要点 小型个人网站/博客 偶发小流量攻击,带宽需求低 CDN基础防护 + 云WAF 开启CDN缓存,配置WAF基础规则,启用人机验证 电商/直播平台 高频CC攻击,带宽波动大 高防IP + CDN + 业务限流 高防IP清洗UDP/ICMP,CDN分担HTTP流量,网关层实施严格限流 金融/政企系统 针对性强,要求高可用性 专属高防集群 + 本地防火墙 + 异地容灾 物理隔离,多层冗余,定期攻防演练,建立应急响应团队 具体实施步骤
1. 基线评估:在攻击发生前,记录正常业务高峰期的带宽、QPS、连接数等数据,建立性能基线。
2. 策略配置:根据基线数据,在云端控制台设置告警阈值,当带宽超过基线150%时,自动触发清洗策略。
3. 压力测试:在业务低峰期,使用合法的压测工具对防护策略进行验证,确保清洗规则不会误伤正常用户。
4. 应急演练:制定DDoS攻击应急预案,明确攻击发生时的汇报流程、切换流程和技术处置步骤。
常见误区与长期维护
在防御过程中,企业常陷入一些认知误区,导致防护效果大打折扣。
带宽越大越安全
带宽只是管道的大小,无法过滤恶意内容,面对TB级攻击,单纯扩容带宽成本极高且效果有限,必须依靠清洗能力,而非管道容量。
防护一劳永逸
攻击手段不断演进,防御策略也需要动态调整,建议每季度进行一次安全评估,更新WAF规则库,检查防火墙策略的有效性。
忽视日志分析
攻击结束后,不要立即关闭防护,保留攻击期间的流量日志,分析攻击源IP、攻击类型和峰值时间,为后续的策略优化提供数据支持。
Q&A:关于DDoS防护的常见疑问
DDoS攻击防护的价格通常是多少?
防护价格因服务提供商、防护带宽规模和清洗能力而异,基础的高防IP服务每月费用在几千元至数万元不等,若需要Tbps级的大流量清洗或定制化服务,费用可能高达数十万甚至更高,企业应根据自身业务价值和风险容忍度选择合适的套餐,避免过度配置造成浪费,或配置不足导致业务中断。
如何区分DDoS攻击和正常流量激增?
正常流量激增通常具有可预测性,如促销活动、新闻事件引发的访问高峰,流量增长相对平缓,且用户行为模式一致,而DDoS攻击往往突发性强,流量呈指数级增长,来源IP分散且随机,用户行为异常(如高频重复请求相同接口),通过监控流量的突发性、来源分布和请求特征,可以有效区分两者。
DDoS攻击是否会被完全阻止?
从技术角度看,没有任何防御体系能100%阻止所有DDoS攻击,尤其是针对超大带宽或新型应用层攻击,防御的目标是将攻击影响控制在可接受范围内,确保核心业务不中断,通过多层防御、快速响应和业务冗余设计,可以将攻击造成的损失降至最低,实现业务的连续性运营。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e9%98%b2%e8%8c%83%e9%98%b2%e6%ad%a2ddos%e6%94%bb%e5%87%bb%ef%bc%9fddos%e6%94%bb%e5%87%bb%e6%80%8e%e4%b9%88%e9%98%b2%e5%be%a1/