把握核心要点,精准监控关键目录
配置系统审计功能记录关键目录的访问与修改,最直接的办法是使用Linux自带的auditd服务,配合inotify工具互补,再结合Windows安全审计策略,构成一套完整的访问监控体系。
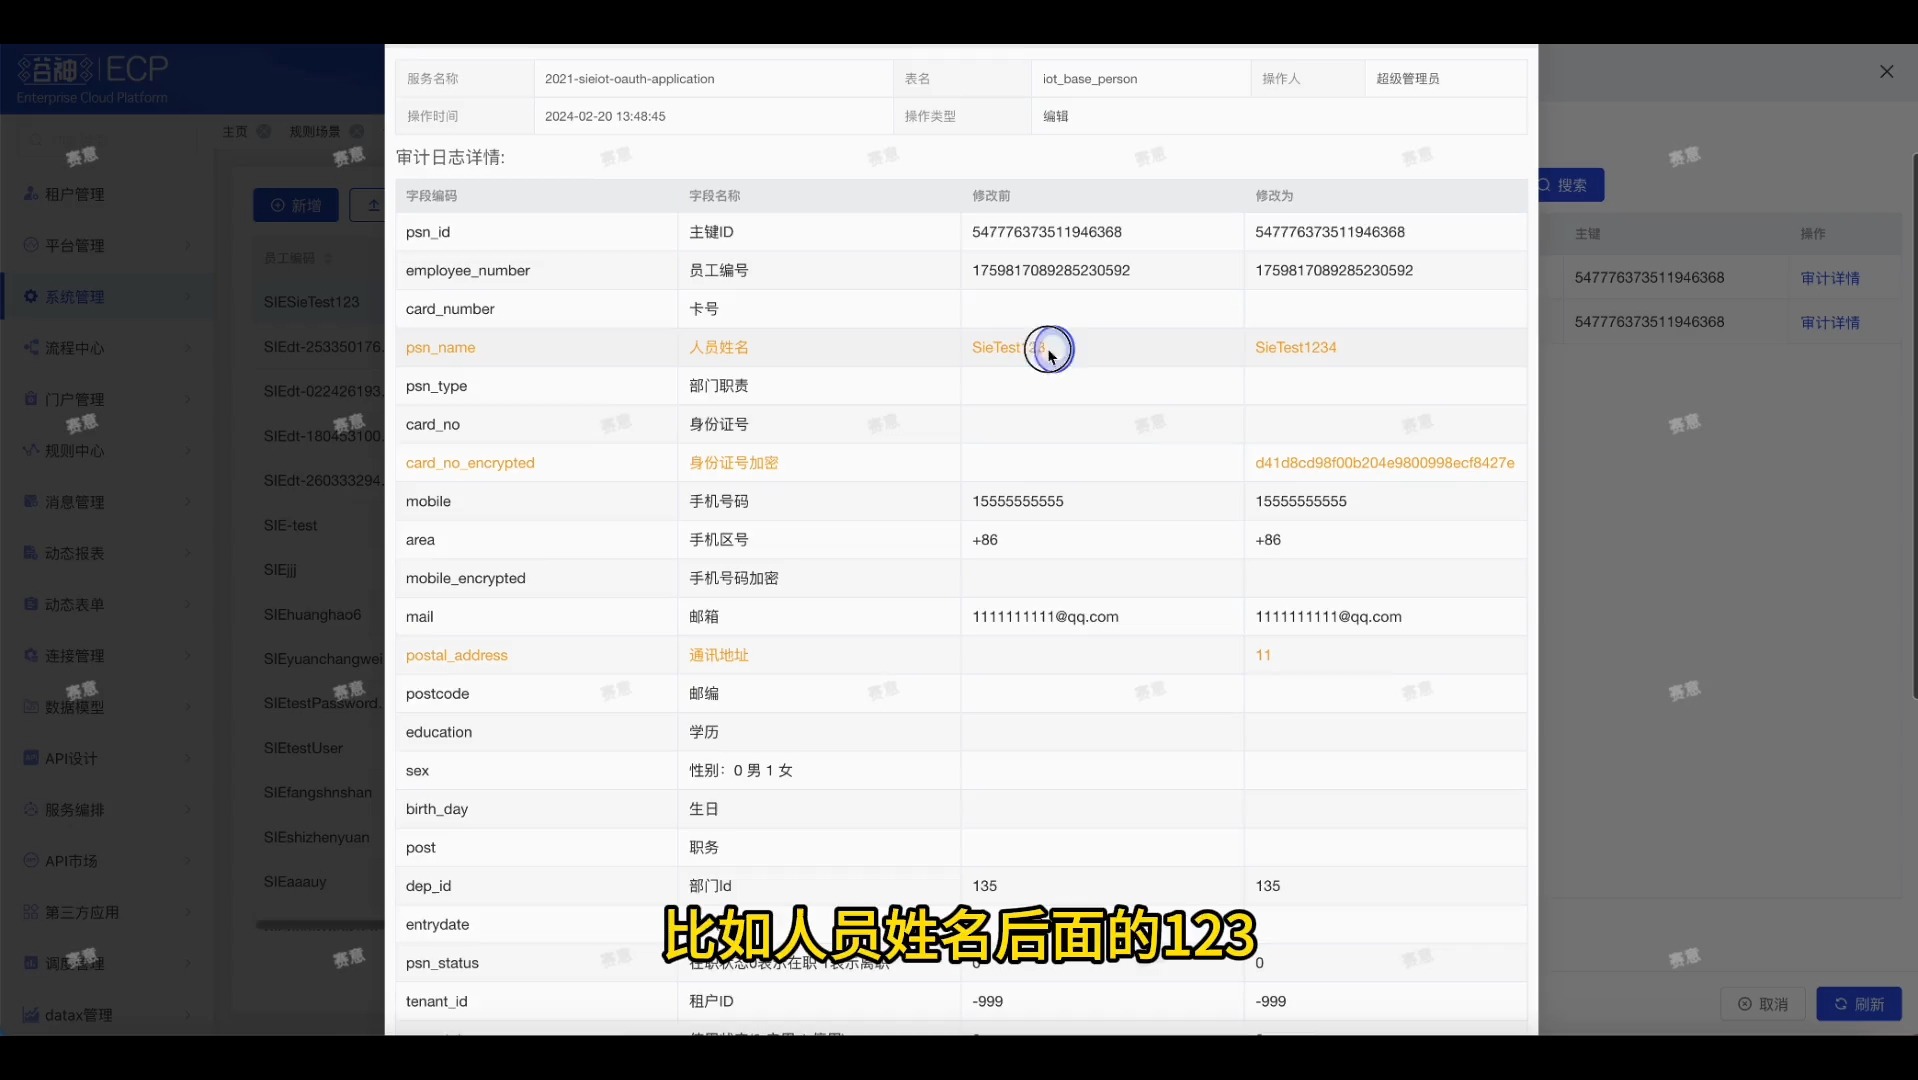

为什么需要审计关键目录?先看清威胁场景
相比防火墙拦截外部攻击,审计更像是在内部装上监控摄像头,网站代码目录、配置文件、数据库备份目录、Web根目录,这些位置一旦被篡改,往往意味着安全事件已经发生。
近年来的安全事件分析显示,相当一部分入侵行为在初始阶段不会立刻暴露,攻击者会在Web目录写入后门脚本,修改系统认证文件,或在应用配置中植入恶意跳转,如果没有审计功能,等发现问题时,日志早已被清理干净,改了什么、谁改的、何时改的,这些关键信息全部缺失。
这就是为什么等保测评和各类安全合规标准中,审计配置都是必查项,行业共识认为,审计不是事后补救,而是安全防御中与权限管理同等重要的基础能力,它解决一个核心问题:当异常发生时,我们能否还原事实。
除此之外还有一种常见场景多人共用服务器时,某个开发者误删了共享目录中的文件,或者一个不熟练的运维人员改了配置导致服务崩溃,没有审计,这种问题只能靠猜;有审计,直接查记录就能定位责任人。
Linux系统审计功能怎么开启?以auditd为例的核心配置流程
Linux下最成熟的审计工具是auditd服务,它在内核层面工作,能记录系统调用相关的文件操作,比应用层监控更可靠,即使进程有意的规避行为也能被捕获。
第一步:确认服务状态与安装
大多数主流Linux发行版默认安装了auditd,使用以下命令确认:
systemctl status auditd
如果服务未安装,用系统对应的包管理器安装,Ubuntu/Debian使用apt install auditd,CentOS/RHEL使用yum install auditd,安装后启动并设为开机自启:
systemctl start auditd
systemctl enable auditd
第二步:配置关键目录的监控规则
审计规则的核心文件是/etc/audit/audit.rules,每条规则定义要监控什么、记录哪种操作,用auditctl命令可以在线添加规则,重启后则从规则文件加载。
监控一个目录的访问、属性修改、删除和创建操作,标准写法是:
auditctl -w /var/www/html -p wa -k webroot_monitor
参数拆解:
-w指定监听路径-p指定要记录的权限类型,w表示写入,a表示属性修改,r表示读取,x表示执行
-k
比较典型的规则组合:
# Web目录:监控写入和属性变化,不记录读取(读取量大且通常非恶意)
-w /var/www/html -p wa -k webroot
# 重要配置文件
-w /etc/passwd -p wa -k passwd_change
-w /etc/shadow -p wa -k shadow_change
-w /etc/ssh/sshd_config -p wa -k sshd_config_change
# 数据库备份目录
-w /backup/mysql -p wa -k db_backup_change
第三步:设置永久规则
直接在命令行用auditctl添加的规则在重启后会丢失,要永久生效,需要将规则写入配置文件,在/etc/audit/rules.d/目录下创建自定义规则文件,比如custom.rules,把上述规则逐行写入并保存。
然后重启auditd服务使规则生效:
systemctl restart auditd
查看当前已加载的规则,确认无遗漏:
auditctl -l
注意auditctl -l显示的规则来自内核当前加载状态,如果规则文件语法有误,服务重启会失败,因此涉及生产环境修改时,建议先在测试机验证。
关键目录被修改后怎么查?ausearch与aureport的实操手法
规则配置完成只完成了一半,另一半是日志查询,auditd日志位于/var/log/audit/audit.log,这个文件是纯文本格式,可以直接打开阅读,但内容格式偏底层,日常检索建议用工具。
使用ausearch按关键字查询:
# 按上面配置的标签查询Web目录的变更记录
ausearch -k webroot
# 指定时间范围查询
ausearch -k webroot -ts 2026-01-10 09:00:00 -te 2026-01-11 18:00:00
# 查询某个用户的操作记录
ausearch -ua root -k webroot
使用aureport查看整体审计报告:
# 汇总概览
aureport --summary
# 查看文件相关事件的完整列表
aureport -f
实际排查过程中,重点关注审计日志中的几项关键字段:auid即真实用户ID,uid是操作时的有效用户ID,comm是触发命令名,key是匹配的规则标签。
如果/var/www/html下新增了一个可疑的.php文件,用ausearch -k webroot -ts today查到对应记录后,能从日志中看到:
- 执行操作的程序路径与完整命令
- 操作进程的PID和父进程PID
- 文件的inode编号和完整路径
- 操作的时间精确到秒
- 触发用户的真实身份
Windows和Linux审计功能对比:两个主流系统的配置差异与选型要点
不少用户面临的问题是主力业务在Windows服务器上,或者一个混合环境中两种系统并存,Windows的审计功能与Linux有着明显差异。
Windows系统的审计策略
Windows通过组策略管理审计规则,路径为:管理工具 → 本地安全策略 → 高级审核策略配置。
适合记录目录访问与修改的策略项包括:
- 文件系统审核:配置“审核文件系统”下的“写入”“删除”“更改权限”等子类别
- 对象访问审核:在文件或目录的“安全”选项卡中,为指定用户或组设置“写入”“删除”等成功/失败审核
配置完成后,事件日志出现在“Windows 日志” → “安全性”中,常用事件ID包括:
- 4663:对象访问尝试
- 4656:对象的句柄已关闭
- 4670:对象权限更改
| 对比维度 | Linux auditd | Windows 高级审计 |
|---|---|---|
| 配置方式 | 命令行编写规则 | 图形界面策略配置 |
| 监控粒度 | 系统调用级,极细 | 对象访问级,取决于配置 |
| 日志格式 | 结构化文本 | Windows事件日志 |
| 日志查询 | ausearch命令 | 事件查看器/FilterXPath |
| 性能开销 | 规则越多开销越大 | 与审核策略配置正相关 |
Windows查询方面,事件查看器的自带筛选器足以满足小型场景,对于大量日志,可以用PowerShell命令Get-WinEvent配合FilterHashtable进行快速过滤:
Get-WinEvent -FilterHashtable @{LogName='Security'; Id=4663; StartTime='2026-01-10 09:00:00'}
选型建议:对于云服务器场景,如果没有专门的云安全和日志服务,在Linux上优先考虑auditd加日志转存,将审计日志通过rsyslog或直接上传到独立存储,防止攻击者清理本机日志,Windows则建议结合计划任务定期导出安全事件日志。
配合inotify工具监控目录的实时变化也很有价值,比如使用inotifywait -m -r --format '%w%f' -e modify,create,delete,move /data,能实现实时告警,inotify和auditd的分工不同:inotify偏重实时发现,auditd偏重完整留痕,两者配合使用,既能第一时间发觉异常,又能在事后追溯全链路。
审计日志的管理上限与合理策略
审计日志不能无限增长,必须提前规划轮转策略,日志占满磁盘会导致系统行为异常,这在生产环境是必须避免的。
Linux端方案:
auditd自带max_log_file参数,位于/etc/audit/auditd.conf,控制日志文件的最大大小,建议设置为100MB左右,当达到上限时,配合num_logs参数保留最近几个轮转文件,如果配置了远程日志服务器,可以通过
/etc/audisp/audisp-remote.conf将日志实时转发,这样本机日志被删也无法影响审计完整性。
使用logrotate管理/var/log/audit/audit.log同样可行,但要注意auditd在日志被外部轮转时可能需要发送信号重开文件,配置时需要谨慎。
Windows端方案:
在事件查看器中右键“安全性”日志 → “属性”,可以设置日志最大大小和保留策略,多数情况下,将最大日志大小设为1GB以上并根据磁盘余量动态调整事件保留天数。
审计规则本身也要克制,监控所有目录的写入访问会产生海量噪音日志,真正需要重点关注的目录通常不超过10个,规则越多,系统性能开销越大,通常情况下,数据库目录、Web目录、系统配置文件目录是优先审计对象,其他目录按业务实际需求评估。
每次修改线上服务器的审计规则前,建议先在测试环境中模拟相同的新规则覆盖场景,确认重启后服务正常、日志内容符合预期,再推送到生产环境,避免因规则语法错误导致审计进程崩溃。
结合以上操作,从审计规则的配置、查询、日志管理,到跨平台选择方案,可以构建出覆盖事前、事中、事后各个阶段的关键目录保护机制,最基础也最关键的一点是:审计日志必须独立保存并定期验证其可用性,这样才能在真正需要时发挥价值。
系统审计功能配置常见疑问解答
问:auditd审计对系统性能影响有多大?
正常情况下,监控5-10个目录的写入和属性操作,CPU占用可以忽略不计,磁盘I/O增加量也比较小,但需要留意的是,如果监控规则覆盖过大,例如将整个根目录纳入监控范围,系统调用频率会急剧上升,日志增长速度会明显加快,性能影响会成倍放大,建议按需配置,并通过aureport --summary定期观察日志量和系统负载情况。
问:为什么不推荐直接用chattr +i锁定关键文件来防止修改?
chattr +i确实能从根本上阻止文件被修改,但过度锁定会影响正常系统部署和运维操作,而且有些应用需要写入配置文件来记录状态,攻击者如果获得root权限,可以先执行chattr -i解锁,再修改文件,这个过程不会被审计记录,相比之下,审计记录的是谁在什么时候做过操作,安全价值更高。
问:从等保测评的角度来看,审计记录需要保存多久?
根据等级保护基本要求,日志留存时间一般不低于六个月,具体时间要求需要以当地的等保测评标准为准,因为不同行业特性的用户可能面临更长的留存期限要求,建议至少保存6个月以上,并同时保存时间同步记录,证明审计日志的准确性和完整性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%80%8e%e6%a0%b7%e9%85%8d%e7%bd%ae%e7%b3%bb%e7%bb%9f%e5%ae%a1%e8%ae%a1%e8%ae%b0%e5%bd%95%e7%9b%ae%e5%bd%95%e8%ae%bf%e9%97%ae%e4%bf%ae%e6%94%b9%ef%bc%8c%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%ae%89%e5%85%a8/