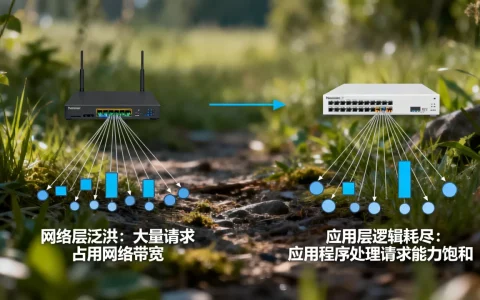
应用层攻击的破坏力来自“合法外衣”:攻击报文完成TCP三次握手、携带真实源IP和合规业务参数,传统防线把它当作正常请求放行,却在应用层耗尽CPU、数据库连接和业务线程。
应用层攻击和网络层攻击的区别:报文正常是最大伪装
网络层攻击像拿着锤子砸门,流量大到防火墙直接瘫掉,应用层攻击更像一群拿着真门票的顾客,排队走进店里,每个动作都符合营业规则,但最后把收银台围死,二者的区别直接决定防御思路。

网络层攻击靠蛮力,应用层攻击靠演技
- 网络层DDoS依赖超大流量、伪造源IP、畸形包,防火墙、黑洞路由能按包特征过滤。
- 应用层攻击完成TCP三次握手,源IP是真实主机,请求内容完全符合HTTP协议。
- 网络层攻击的目标是带宽和连接表,应用层攻击的目标是数据库连接池、线程池、磁盘IO。
| 对比维度 | 网络层攻击 | 应用层攻击 |
|---|---|---|
| 报文特征 | 伪造源IP、协议栈异常 | 源IP真实、协议完整 |
| 流量规模 | 通常巨大 | 可能很小 |
| 连接状态 | 半开连接居多 | 完整握手 |
| 目标资源 | 带宽、防火墙会话 | CPU、内存、数据库 |
| 防御难度 | 相对成熟 | 更难自动化 |
为什么应用层攻击更难防御?因为每个请求都在“合法做生意”
安全设备习惯用“异常”识别攻击,但应用层攻击的大部分报文在单次请求维度上没有任何异常,一个POST /login请求,带正确Cookie、合法User-Agent、合理参数长度,请问它哪里像攻击?
四个原因让传统防线失效
- 无法按IP封禁:源IP真实,封禁一个IP等于把正常用户也赶出去,攻击者使用代理池时,封IP基本失效,加密带来盲区:HTTPS加密请求体,WAF不解密时只能看SNI和请求头,攻击者把恶意参数藏进加密载荷,传统规则毫无察觉。
- 业务逻辑伪装:攻击者只发“搜索”“浏览商品”“加入购物车”这类正常动作,但频率极高,单个请求完全合规,请求聚合起来却能拖垮后端。
- 流量阈值检测失效:应用层攻击流量往往远低于带宽阈值,靠流量大小告警的监控根本不会响。
一个真实场景还原“正常报文”的破坏过程
某电商平台大促期间,攻击者租用上万台肉鸡,每台机器每10秒向搜索接口发送一次关键词查询,每个请求都带真实Cookie和Referer,QPS只比平时高了不到两倍,带宽占用并不高,但搜索服务需要访问缓存、数据库、分词组件,单次请求CPU耗时是普通静态页面的数十倍,几千QPS的“正常搜索”足以让Java线程池快速占满,后续正常用户请求全部排队超时,这套逻辑放在网络层看,流量完全“健康”。
应用层攻击检测方法:从行为基线里揪出“影帝”
既然单次报文正常,检测思路就应该是连起来看行为,行业共识认为,应用层攻击检测必须从“单包匹配”升级为“行为分析”,以下方法是目前运维和安服团队常用的可操作路径。
从Web日志里建立行为基线
以Nginx日志为例,一条正常的请求长这样:
168.1.10 - - [12/Mar/2026:10:00:01 +0800] "GET /search?q=手机 HTTP/1.1" 200 0.082攻击者的请求往往也能长这样,所以单条日志看不出问题,但把日志按IP聚合后,差异会立刻显现:
- 正常用户每分钟搜索3到5次,攻击IP每分钟搜索60次以上。
- 正常用户会浏览详情页、加购、下单,攻击IP只打搜索接口,转化率为零。
- 正常用户User-Agent分布多样,攻击集群往往使用相同UA模板。
具体命令可以这样跑:
awk '{print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -rn | head -20
看单IP请求数排名,再跑:
grep "GET /search" /var/log/nginx/access.log | awk '{print $1}' | sort | uniq -c | sort -rn | head -20
刷出只打搜索接口的IP,这两个命令不需要买昂贵设备,用现有日志就能做初步定位。
用响应时间异常辅助判断
应用层攻击的本质是让业务变慢,所以响应时间是一个比流量更诚实的指标,正常流量下平均响应时间突然从0.1秒涨到2秒,即使请求量没到告警阈值,也应警觉,可在Nginx配置里记录$request_time,用Prometheus或Zabbix监控P99耗时,多数情况下,应用层攻击发生后,CPU并不一定打满,但数据库慢查询和线程池等待会先出现尖峰。
借助WAF和RASP做纵深检测
云WAF可以针对URL速率、会话频率、设备指纹做限制,例如设置规则:同一IP每10秒最多请求搜索接口20次,超过则弹出JS验证或返回302跳转,RASP则直接嵌入应用进程,能看到请求在应用内部的执行路径,识别出大量重复的数据库查询、反序列化操作,业内专家指出,应用层防御的有效性不取决于单点设备多强,而在于日志、WAF、RASP与业务监控能否形成联动。
电商大促期间应用层攻击防护方案要多少钱
价格取决于防护能力、QPS和是否需要定制规则,云计算时代,相当一部分中小网站选择云WAF基础版,年费在数千元到数万元区间,按QPS阶梯计费,需要覆盖大促峰值流量的电商平台,通常会购买更高QPS包或本地化集群,投入在十几万元到数十万元不等,如果企业有自己的安全团队,用Nginx限流模块和日志分析平台也能实现部分基础防护,成本主要是人力,北京、上海等地的安服团队驻场支持价格会更高,但响应时效也更快,选择方案时,先把业务峰值QPS和核心接口清单列出来,再和供应商谈规则定制,能避免为用不到的流量包付钱。
应用层攻击的防御思路:让“正常”行为露出破绽
防御应用层攻击,核心不是找“坏包”,而是找“坏行为”,行为一定会在某个维度上偏离正常基线。
- 业务层限速:对登录、搜索、下单等重资源接口单独设置频率限制,而不是全局一刀切。
- 准入验证:对高频IP弹验证码或JS挑战,自动程序多数无法执行JS。
- 缓存前置:把能缓存的接口尽量静态化,减少后端压力。
- 弹性扩容:大促期间采用自动扩容策略,用计算资源扛住应用层消耗。
- 日志联动:把Web日志、WAF告警、数据库慢查询、RASP事件汇聚到一个分析平台,按源IP和会话ID关联。
应用层攻击报文看似正常却更具破坏力的根源,在于它把恶意藏在业务的合法路径里,防御的关键不是找坏包,而是让坏行为无处落脚。
应用层攻击报文看似正常却更具破坏力相关问题解答
应用层攻击和网络层攻击哪个更危险?
网络层攻击更“吵”,容易发现,但多数机房有黑洞路由和流量清洗能力,扛不住大不了暂时断网,应用层攻击更“阴”,它能绕过流量检测直接拖垮业务,且恢复后攻击往往还在继续,对于依赖在线交易、在线教育、游戏对战等实时业务的企业,应用层攻击的危险性远高于网络层攻击。
为什么应用层攻击报文看起来正常?
因为攻击者构造的HTTP请求完整包含方法、路径、协议版本、Host、User-Agent、Cookie等字段,有的还带真实浏览器TLS指纹,单从协议栈看,它与真实用户请求没有任何区别,只有把成千上万个请求聚合后,才会暴露出频率异常、接口集中、转化率过低等行为特征。
如何低成本检测应用层攻击?
用Nginx日志聚合分析单IP请求频次和URL集中度,配合$request_time监控响应时间,是成本最低的起步方案,进一步可以给核心接口接入免费或低价的限流模块,如ngx_http_limit_req_module,设置每秒请求上限,日志原始数据不要丢弃,后续接ELK或Grafana做可视化,能逐步形成自己的行为基线,无需一开始就买昂贵盒子,检测效果取决于对自有业务的理解深度,而不是工具价格。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%ba%94%e7%94%a8%e5%b1%82%e6%94%bb%e5%87%bb%e4%b8%ba%e4%bd%95%e7%9c%8b%e4%bc%bc%e6%ad%a3%e5%b8%b8%e5%8d%b4%e6%9b%b4%e5%85%b7%e7%a0%b4%e5%9d%8f%e5%8a%9b%ef%bc%9f%ef%bc%8c%e5%a6%82%e4%bd%95%e9%98%b2/