攻击流量源分散但报文特征高度相似,绝大多数情况下是僵尸网络或反射放大攻击的典型表现,防御重点必须放在行为基线比对和特征指纹提取上,而不是单纯封禁源IP。
源分散且报文相似的流量到底长什么样
一家中型电商平台在凌晨时段突然涌入大量请求,安全运维打开流量监控,发现源IP遍布全国二十多个省份,甚至夹杂着海外节点,按照传统思路,这像是一次正常的用户访问高峰,但仔细看请求内容,每个IP发来的HTTP报文几乎一样:相同的User-Agent、相同的请求路径、相同的参数拼接顺序,连请求间隔都稳定得像节拍器。

这种流量的诡异之处在于,它同时具备两个看似矛盾的特征:源地址极度分散,分散到单个IP贡献的请求量很小;高度一致,一致到像同一份剧本被无数人同时朗读,攻击者正是利用这种组合来绕过基于IP频率的限制策略。
业内专家指出,这类流量很少来自真实用户,真实用户的访问行为具有天然的随机性:设备型号不同、浏览器版本不同、停留时间不同、点击路径不同,而攻击脚本为了批量执行,必然在报文层面留下整齐划一的痕迹。
为什么攻击者要费尽心思分散源IP
僵尸网络:攻击者的分布式军团
每一台被控制的设备都是一个小卒,攻击者不指望单个肉鸡打出高流量,而是命令成千上万个节点同时执行同一段脚本,每个节点只发送少量请求,单IP速率永远卡在防护阈值之下,从拓扑上看,流量像从四面八方的小溪汇入,但每条小溪里流的水成分完全相同。
这种方式对攻击者有三个好处:
- 绕过基于源IP的速率限制,单IP请求量不突出,传统限速规则很难触发。
- 增加溯源难度,攻击源头分散在大量普通用户设备上,追踪到肉鸡也找不到幕后黑手。
- 消耗防御资源,安全设备需要为每个源IP维护会话状态,源越多,内存和CPU压力越大。
反射放大攻击:借用第三方服务器当帮凶
另一类常见场景是DNS、NTP、Memcached等协议的反射放大攻击,攻击者伪造受害者IP向大量开放服务器发送小请求,这些服务器把大响应包打向受害者,此时源IP是这些无辜的反射服务器,地址池天然分散,而响应报文的结构由协议决定,特征高度统一。
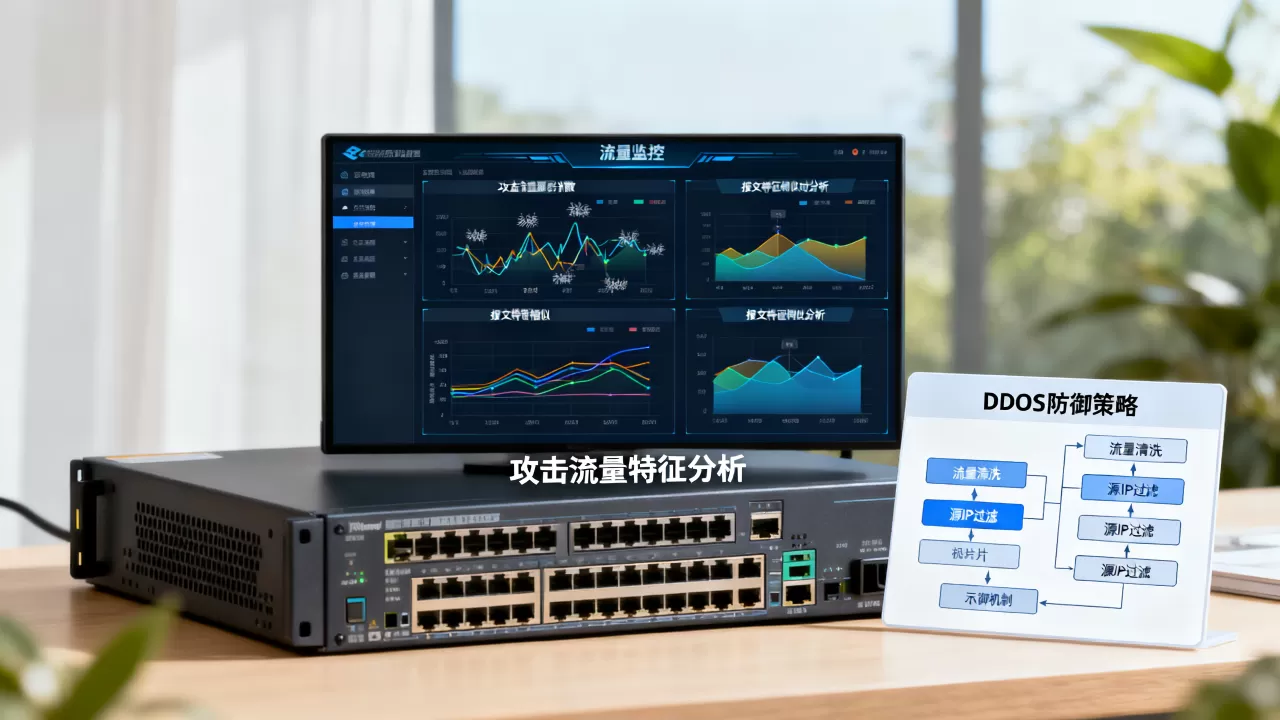
行业共识认为,近几年反射放大攻击在流量型DDoS中的占比呈上升趋势,因为攻击成本极低,且源地址几乎无法伪造过滤。
源ip分散但报文一样怎么处理?先抓包再提特征
面对这种攻击,最错误的做法就是对源IP一个个封禁,源地址池可能有数万个,封禁列表膨胀到把正常用户也误伤,攻击者换个IP段继续打,运维疲于奔命,正确路径是从报文特征入手,把攻击指纹提取出来,一次性拦截所有携带该指纹的流量。
第一步:用tcpdump抓取攻击样本
在业务服务器或前置负载均衡上执行:
tcpdump -i eth0 -s 0 -w attack.pcap port 80
抓包时间不用长,攻击流量密集时几十秒就能拿到足够样本,如果流量已经进入应用层,可以用ngrep直接看HTTP请求内容:
ngrep -q -W byline port 80
第二步:分析报文共性
把抓到的包用tshark或Wireshark打开,重点观察这几个字段:
- User-Agent:是否全部相同,比如都是某个固定版本的Python脚本或老旧的Windows IE标识。
- 请求路径:是否集中在同一条URL,且参数排列顺序完全一致。
- 请求头顺序:Header的排列顺序和大小写方式是否异常统一。
- TCP窗口大小和TTL值:反射攻击或肉鸡主机在某些字段上会露出规律。
- 请求间隔:是否呈现固定节奏,比如每个IP每隔30秒请求一次。
第三步:提取指纹并配置拦截规则
假设分析后发现攻击流量全部携带特征:User-Agent: Mozilla/4.0 (compatible; MSIE 6.0; Windows NT 5.1) 且请求路径为 /api/search?keyword=xxx 且参数长度固定,可以在WAF上创建自定义规则:
if ($http_user_agent ~ "MSIE 6.0") {
    return 444;
}
如果攻击源IP来自特定地域且业务不覆盖该地域,可以在边界设备上配置GeoIP过滤,但地域过滤只能作为辅助,因为攻击者会租用国内各地肉鸡。
第四步:启用速率基线检测
传统单IP限速对分散源无效,但可以升级为全局速率基线,业务正常时,整站每秒请求数在某个区间波动,攻击发生时,整站速率会突然飙升,同时新建连接速率异常,在Nginx中配置
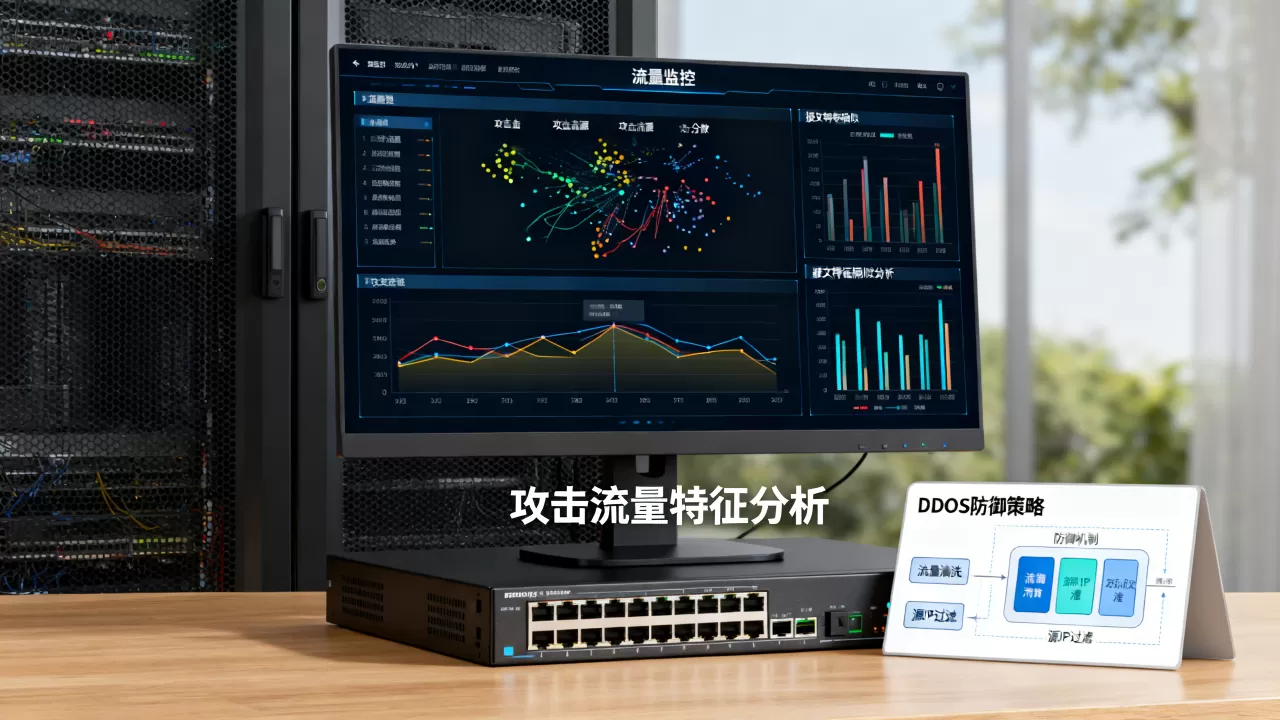
limit_req_zone时,把key从$binary_remote_addr改为更粗粒度的维度,比如$server_name配合URI,再结合全局连接数告警,能更快发现异常。
国内高防服务器哪里好?地域选择决定清洗质量
很多运维在遇到这类攻击后,第一反应是采购高防服务器,但同样标称100G防御,国内不同地域的清洗效果差异很大。
高防服务器多少钱一个月才够用?别只看标价
高防服务器的价格由几个变量决定:防御峰值、线路类型、机房地域、带宽大小,市面上常见的套餐从几百元到上万元一个月都有,价格差异的核心在于真实清洗能力和冗余带宽。
| 对比项 | 低价格高防服务器 | 中高端高防服务器 |
|---|---|---|
| 防御峰值 | 标称50G-100G | 标称300G以上 |
| 清洗方式 | 粗粒度丢弃 | 多层特征识别 |
| 误杀率 | 较高,正常用户可能被拦 | 较低,能区分攻击与正常请求 |
| 线路质量 | 单线或小带宽 | BGP多线、大冗余 |
| 适合场景 | 个人小站、测试环境 | 电商、游戏、金融 |
选择地域时,如果主要用户集中在华南,选择广东高防服务器能降低访问延迟;如果攻击流量大量来自海外,东部沿海城市的国际线路高防节点清洗效果更好。国内高防服务器哪里好没有唯一答案,要结合用户分布和攻击来源综合判断。
高防服务器防御分散源攻击的短板
高防服务器本质上是流量清洗中心,它对大流量DDoS效果明显,但对慢速连接耗尽型攻击或源极度分散的低速率CC攻击,清洗设备容易漏判,因为攻击请求本身不算大包,只是数量多、源广、报文相似,此时更依赖应用层防护,比如WAF中的特征规则和挑战验证。
如何用行为分析补齐特征规则
特征指纹虽有效,但攻击者会修改脚本重新发起,需要叠加行为模型,从流量行为上识别异常。
建立正常访问基线
正常用户的请求行为具备几个特点:
- 访问路径多样,不会只打同一个接口。
- 停留时间和页面跳转有逻辑关系。
- 请求头由浏览器自动生成,版本多样。
- 新建连接和存量连接比例稳定。
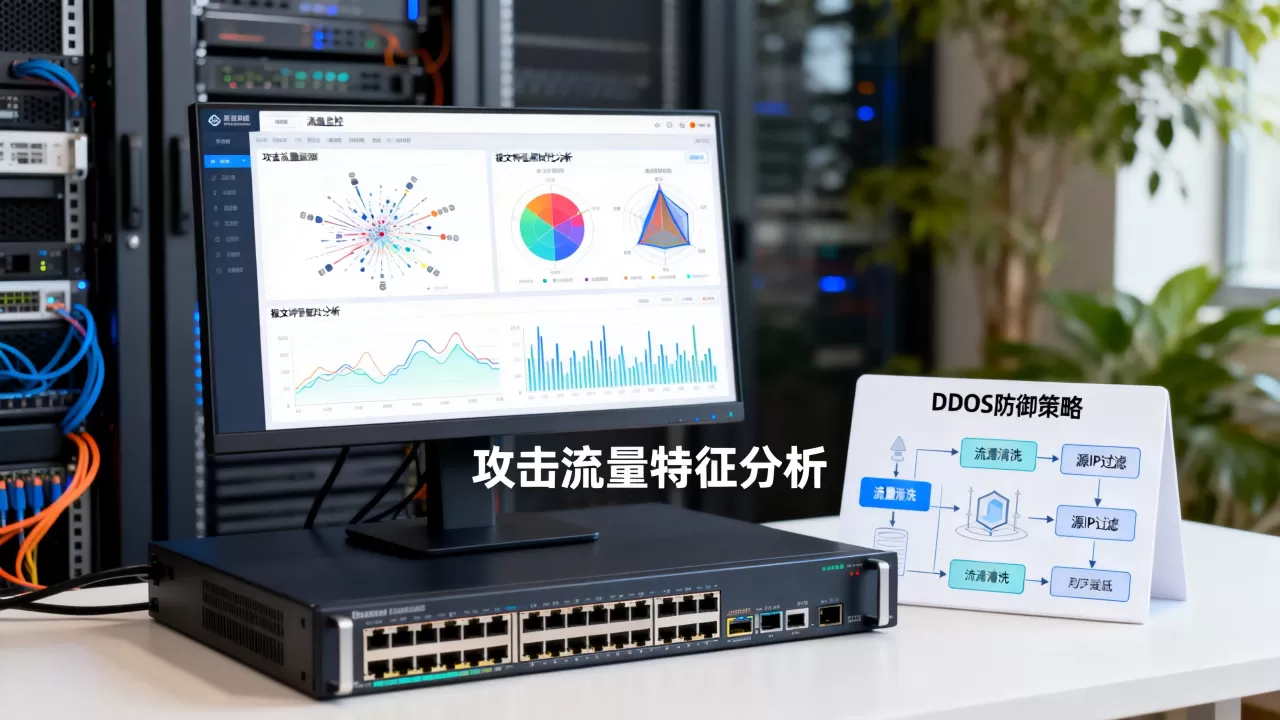
识别异常行为模式
攻击流量即使改了报文,行为模式仍会露出马脚:
- 同一时刻新建连接数激增,但页面资源加载请求少,说明是脚本直连业务接口。
- 请求响应比异常,大量请求只拿小响应,甚至不等待响应就断开,常见于CC攻击。
- 会话存活时间极短,每个源IP只完成一次或几次请求就消失,符合僵尸网络轮询特征。
运维可以在Nginx日志中统计这些指标,用简单的脚本每5分钟输出告警,比如统计同一UA在5分钟内出现的比例,正常情况不会超过一个合理区间,一旦某个UA占比突然升高,即使源IP分散,也能快速定位攻击样本。
关于源分散报文相似攻击流量的常见问题
源IP分散报文特征高度相似是什么攻击?
最常见的是僵尸网络发起的CC攻击,攻击者控制大量肉鸡同时执行相同脚本,导致源地址分散但报文高度相似,另一种可能是反射放大攻击,反射服务器作为源地址发送结构统一的响应包,两者核心特征一致:源广泛、内容单一、行为机械。
网站被攻击有什么特征可以快速判断?
网站响应变慢或无法打开是直观表现,但从流量层面可观察这几个信号:
- 整站请求量在短时间内急剧上升,但订单、登录等业务动作没有同步增长。
- 单个源IP请求量都不高,但总连接数远超平时。
- 错误日志中大量出现同一异常路径或同一参数格式的请求。
- 服务器CPU或带宽接近满载,但数据库查询量无明显增加。
出现上述任一信号,建议立即抓包分析。
源ip分散但报文一样怎么处理?
先抓取攻击样本,提取报文共享特征并配置WAF规则或Nginx过滤,同时部署全局速率基线和行为分析,避免过度依赖单IP限速,对长期受攻击的业务,可引入专业高防服务,选择地域时结合用户分布优先考虑广东高防服务器或东部沿海BGP节点,不要单纯比较标称防御峰值和月度价格。
面对源分散且报文高度相似的攻击流量,封IP是徒劳的,读懂报文并抓住行为异常,才能在攻击者变换源地址之前把它拦在门外。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/636780.html