政企高防方案的分权分域管理,核心是三件事:拆账号、划边界、留审计。 把运维、安全、业务人员的权限彻底分开,让每个人只看得到自己该看的那一块,操作留痕、风险可控。
高防IP分权分域怎么配置:三步走完主流程
分权分域不是买一台高防设备就能自动实现的,需要从账号体系、资源隔离、操作审计三个层面下手,目前主流高防服务商的控制台,基本都支持自定义角色和资源分组,区别只是配置入口的深浅。
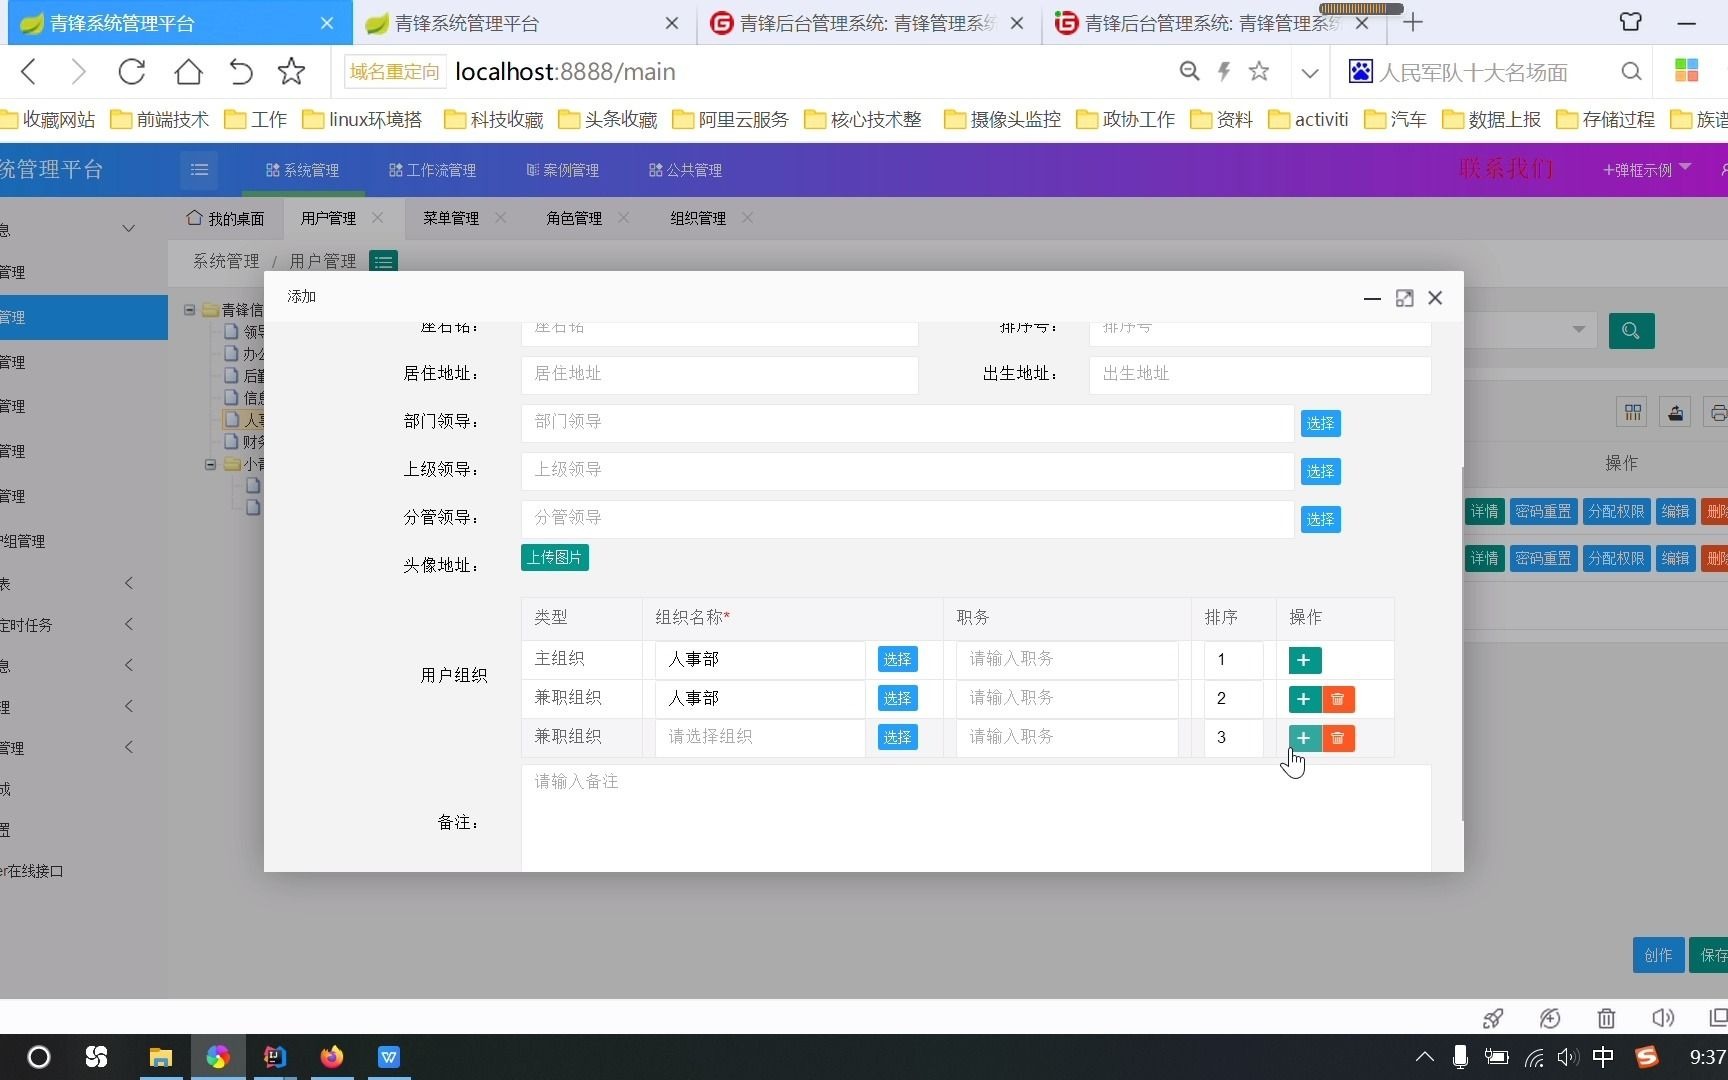

第一步:账号体系先拆角色
很多政企单位习惯用同一个主账号管理所有高防资源,这是最大的隐患,一个账号登录,所有人都能改转发规则,出了事连责任人是谁都查不到。
正确的做法是建立三级角色模型:
- 超级管理员:负责创建子账号、分配权限、查看全量审计日志,通常只有部门负责人持有
- 安全运维岗:负责配置高防策略、黑白名单、CC防护阈值,能修改转发规则但不能管理账号
- 业务查看岗:只读权限,能看到业务防护状态和攻击报表,无法做任何变更
在控制台操作路径上,通常位于“访问控制→用户管理→创建子用户”,创建时选择对应的系统策略即可,如果控制台支持自定义策略,建议把“修改DDoS防护策略”和“更换源站IP”这两个高危操作单独拆出来,只授予运维岗。
第二步:资源域按业务维度切分
分域,本质上是解决“一个高防实例管多个业务”时权限过大、边界模糊的问题,这里推荐两种分法:
- 按业务系统分(如官网、OA系统、支付网关各配一个域)
- 按地域分(如华南节点、华东节点、海外节点各自单独管理)
对于规模较大的单位,建议采用项目组+资源标签的组合方式,先把高防实例打上标签(如“官网生产环境”),然后在RAM或IAM策略里限制子账号只能操作特定标签下的资源,这样一来,负责官网的运维改不了OA系统的策略,测试环境的配置改动也不会误打到生产环境。
行业共识认为,分域颗粒度越细,管理成本越高,但不分域的代价是安全事故发生时无法准确界定责任边界,对于多数政企单位,按业务系统分域是性价比最高的选择。
第三步:审计日志必须事后可查
分权分域管理的闭环,最后一步是让所有操作都有记录,具体需要关注三块:
- 登录行为审计:谁在什么时间、从什么IP登录了控制台
- 策略变更审计:DDoS防护级别、转发规则、黑白名单在什么时候被谁修改过
- 攻击事件审计:攻击流量数、清洗时间、牵引动作等全量留痕
目前主流的高防服务商都提供了日志服务对接功能,建议把审计日志投递到单位自有的日志平台或对象存储中,保留周期不低于180天,满足等保2.0对日志留存的要求,单纯依赖高防平台的默认日志,无法满足大型政企的合规审计需求。
分权分域不是越细越好:避免管理的“内卷”
分权分域做过头了,会带来新的麻烦,大量运维时间被频繁的授权申请和审批流程耗掉,紧急情况下没人能快速响应攻击。
场景对比:不同颗粒度的适用范围
| 管理颗粒度 | 适用单位类型 | 优势 | 劣势 |
|---|---|---|---|
| 单账号全权限 | 小微企业,业务单一 | 操作简单,上手快 | 风险高度集中,无审计 |
| 角色分区(按职能分) | 中型政企,业务数5-10个 | 权限清晰,管理成本适中 | 需要一定的账号管理经验 |
| 角色+资源标签细粒度 | 大型政企,多业务线多地部署 | 风险隔离彻底,合规性最强 | 配置复杂,需专人维护权限体系 |
对于大多数政企来说,第二种“角色分区”模式已经足够覆盖日常需求,第三种模式更适合那些业务线众多、组织架构复杂的单位,比如省市级政务云或大型国企集团。
临时授权通道要留好
实战中经常会遇到线上攻击爆发,但负责该业务域的运维人员恰好不在值班的情况,如果权限体系设计过死,只能干等,建议管理员保留一个
临时授权能力:通过MFA二次验证后,可以给指定子账号临时开放某个资源域的写权限,时效默认15-30分钟,到期自动回收,这个操作也会被记录在审计日志中。
高防方案选型时,分权分域能力怎么考察
不少政企在采购高防产品时,把注意力全放在防护峰值和价格上,忽略了分权分域这个“软素质”,后者决定了这套方案能不能真正在组织里落地,这里整理几个实用的考察指标:
- 控制台是否支持自定义角色,还是只有固定几种预设角色
- 是否支持资源级别的授权(标签或项目分组),还是只能账号级授权
- 是否支持对接企业已有的SSO单点登录系统(如CAS、OAuth2、SAML)
- API接口是否同样纳入权限管控,而不是只在控制台层面生效
需要留意的是,很多高防方案说支持“多账号”,其实就是主账号给子账号开通登录权限,但所有实例还是大家共享可见,这种伪分权,跟真正的分域管理差距较大。
广州高防机房等地方性节点的方案,在分权分域功能上差异不大,主要区别在于线路质量和服务响应速度,如果业务主要集中在华南地区,选择有本地节点的服务商,延迟能低一些,政企高防方案价格方面,分权分域功能的完善程度与服务商的定价体系相关,并非直接在套餐报价中单列,更多体现在版本差异上。
跨部门协同的口子要留多少
政企单位的高防管理,通常牵扯安全部门、运维部门和业务部门,分权分域不能把这三个角色完全隔绝,需要保留必要的协作通道。
业务侧:只给状态视图
业务部门的人并不需要关心高防策略的具体参数,他们只想知道业务有没有被攻击、要不要做活动预告,给这个群体分配只读权限即可,查看业务监控面板和攻击态势大屏,如果可能,建议把报表订阅功能开放给他们,每天自动推送昨日防护概况到邮箱。
安全侧:策略下发权限
安全团队是高防方案的实际管理者,需要完整的高防策略配置权限,这里要注意的是,安全团队所作的策略变动应当走变更审批流,在审计日志中有清晰的记录,部分单位会把高防策略变更与内部ITIL流程做对接,实现工单系统和控制台的联动,这样每一次变更都有对应的工单号,出了问题可以回溯决策链路。
运维侧:应急处置通道
运维团队需要的是快速响应的能力,特别在业务遭受大流量攻击、需要临时切换高防或调整回源配置时,如果每次都要层层审批,业务早就被打挂了,建议给运维值班人员授予有限制的应急权限可以操作转发和回源配置,但不能修改防护策略模板,也不能变更账号权限,这样既保证了处置速度,又不至于让运维人员绕开安全策略。
政企高防方案分权分域管理常见问题
分权和分域是一回事吗?
不是,分权解决的是“谁能操作什么功能”的问题,比如谁能改白名单、谁能看攻击报表;分域解决的是“谁能操作哪些资源”的问题,比如A运维能管官网实例、B运维负责OA实例,两者结合起来,才能形成完整的访问控制矩阵,只看账号权限不看资源范围,或者只管资源范围不控账号权限,都会留下管理盲区。
接入高防之后数据安全怎么保障?
高防转发的是业务流量,源站数据仍然存放在单位自有的服务器或云主机上,高防服务商只接触转发链路中的流量特征,不接触业务源数据,在对接高防时,注意启用HTTPS证书加密,并确认服务商支持TLS 1.2及以上版本协议,选择支持私有网络回源的高防方案,回源链路走专线或VPC通道,可进一步降低源站IP暴露和数据在途窃取的风险。
子账号数量有没有限制?
大多数主流高防服务商的账号体系,默认支持创建数十个子账号,一些云厂商的企业版还能申请提升配额,具体数量限制取决于服务商的产品设计,通常几十个子账号足够覆盖一个中大型政企单位的日常管理需求,如果单位内部组织架构复杂、需要创建上百个账号,建议评估云厂商的企业组织服务(如简米云资源目录、酷番云访问管理等),这类产品能与企业内部AD域进行同步,批量创建和管理子账号,效率会明显提升。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/655219.html