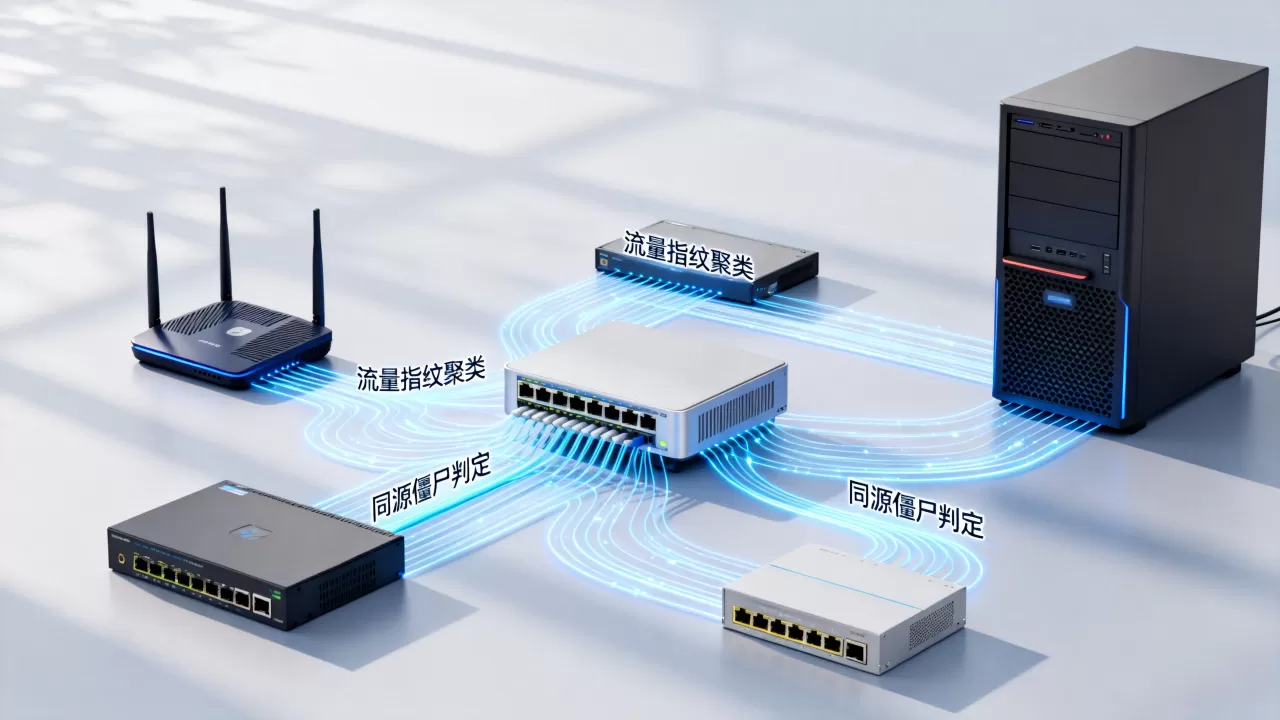
攻击流量指纹聚类通过提取TCP/IP栈特征、TLS指纹、HTTP头顺序与包长时序并做向量聚类,能在分钟级把同源僵尸从海量攻击IP里分出来,误报排查量比纯规则匹配大幅下降。
当前大量DDoS、撞库和挖矿扫描流量来自僵尸网络,攻击者能秒级切换源IP,却很难在短时间内改变底层栈参数和客户端行为,传统思路按IP封禁,容易漏掉同簇的其他肉鸡,攻击流量指纹聚类正好补上这个缺口。

攻击流量指纹聚类怎么用才能快速判定同源僵尸
攻击流量指纹聚类不是去猜攻击工具名称,而是把每条流量转成一个数值向量,两个向量距离近,说明行为相似,可能来自同一控制者或同一攻击脚本。
同源僵尸攻击快速判定方法:抓住五类指纹
- TTL初始值:同一批肉鸡如果系统镜像相同,初始TTL往往一致或集中在少数几个值。
- TCP窗口大小:内核参数不轻易改,窗口值是很稳的指纹。
- TLS指纹(JA3/JA3S):即便域名和IP变化,客户端加密套件与扩展顺序很难伪装。
- HTTP头顺序与大小写:User-Agent、Accept、Connection顺序在攻击脚本里通常固定。
- 包长时序:攻击工具发包节奏和长度分布往往成簇出现。
这些字段组合起来,聚类算法就能自动把孤立IP划成不同行为簇,据工信部数据,僵尸网络仍是国内攻击流量主要来源之一,用聚类做同源判定能降低溯源成本。
从抓包到分簇:三步实操
- 用
tshark抓一段攻击流量并导出字段:
tshark -r attack.pcap -T fields -E separator=, -e ip.src -e ip.ttl -e tcp.window_size_value -e tls.handshake.ja3_full -e http.user_agent
- 对缺失值做标准化,TTL和窗口大小按数值缩放,JA3和UA转成哈希编码。
- 用 DBSCAN 做聚类,
eps从距离分布拐点附近起步,调整min_samples控制最小簇规模。 - 输出每个簇的IP列表,再比对它们是否访问同一C2域名或同一组短期域名。
命令与字段都和现有开源工具兼容,可直接复现。
僵尸网络检测和传统防火墙对比,聚类好在哪
传统防火墙主要靠签名和IP黑名单,遇到同源僵尸换IP、换域名就失效,聚类则看群体行为,对未见过的新样本也有识别力。
| 对比项 | 传统规则防火墙 | 攻击流量指纹聚类 |
|---|---|---|
| 判断基础 | 已知签名/IP信誉 | 多维行为相似度 |
| 对未知变种 | 较低 | 较高 |
| 误报处理 | 逐条人工判断 | 整簇复核,一次清一批 |
| 响应速度 | 单包快,但溯源慢 | 批处理出簇后分钟级判定 |
| 抗IP伪装 | 弱 | 强,因指纹不依赖IP |
行业共识认为,僵尸网络攻击中相当比例流量具备同源性,聚类天然适合做批量判定,它不替代防火墙,但能在防火墙之后给安全团队提供“分群视角”。
同源僵尸判定常用聚类算法怎么选
不同算法对攻击流量的适应性差异很大,选错算法会直接影响判定效果。
K-means、DBSCAN、层次聚类实测差异
- K-means:需要预设簇数,适合攻击簇数量已知的场景,比如某次攻击明确来自三个肉鸡群。
- DBSCAN:能处理任意形状,噪声容忍度高,更适合未知攻击,参数调优后,同源簇边界清晰。
- 层次聚类:适合样本少、需要观察簇间关系时,但计算成本随样本量快速上升。
多数情况下,安全团队用 DBSCAN 起步,因为攻击流量中噪声多,预设K反而容易出错。
企业僵尸网络溯源服务价格一般怎么定?关键看这四块
企业预算不同,溯源服务报价差异较大,但基本围绕四件事计费:
- 流量带宽与日志量:清洗前的全量抓包成本高,按Mbps或按TB日志计费常见。
- 实时或离线:离线分析价格低一些,实时在线聚类需要额外流式计算资源。
- 指纹维度数量:只做HTTP头的便宜,增加TLS指纹和包长时序会贵一些。
- 交付形式:SaaS按年订阅或本地部署一次性授权,价格模型完全不同。
通常报价按“带宽+日志量+维度”打包,没有统一标准,采购前先拿一段真实攻击样本做PoC更稳,能避免为用不上的维度付费。
广州深圳高防机房怎么把聚类嵌入抗DDoS方案
广州、深圳等地的高防机房在流量清洗前增加指纹聚类模块,用来辅助判断攻击是否来自同一组肉鸡,聚类结果可直接生成临时过滤规则,也可以把同源IP批量交给清洗设备做限速。
实际部署时,聚类不替代清洗设备,而是在检测和清洗之间加一层“分簇”,这样运维看到的不再是几万个孤立IP,而是若干个需要重点处理的僵尸簇,簇内IP可以统一限速、统一丢弃,也能同步给上游运营商做近源压制。
哪些情况聚类效果会打折扣
- 攻击者故意随机化TCP窗口和TTL。
- 加密流量没有明文HTTP头,只能依赖TLS指纹和包长,维度减少。
- 低频慢速攻击样本稀疏,簇内距离变大。
- 肉鸡来源极度分散,且系统镜像参数差异大。
这些场景下,聚类需要结合信誉库、C2域名关联和被动DNS数据一起用,不能只靠单算法下结论。
常见问题:攻击流量指纹聚类怎么用相关疑问
攻击流量指纹聚类判定同源僵尸需要多少样本?
没有固定下限,样本越多簇越明显,但实际抓包中几十到几百个具备有效指纹的请求就足以分出高相似簇,刚起步可以先拿5分钟攻击流量做离线测试。
攻击流量指纹聚类会误伤正常用户吗?
会存在一定误伤,尤其当正常用户集中在某些机房出口、指纹相似时,解法是把聚类结果当“嫌疑簇”而不是直接封禁,先对比C2通信和攻击模式后再动作。
没有自研能力的小企业怎么快速判定同源僵尸?
可以先跑开源组合:Zeek 生产指纹日志,Python 用 DBSCAN/KMeans 做聚类,Grafana 展示簇分布,要省事就采购托管溯源服务,按日志量订阅即可,初期成本可控。
攻击流量指纹聚类的价值不在发明新算法,而在把零散攻击日志组织成可解译的僵尸簇,它能缩短同源判定时间,也能让清洗策略从“打地鼠”变成“端窝点”。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%94%bb%e5%87%bb%e6%b5%81%e9%87%8f%e6%8c%87%e7%ba%b9%e8%81%9a%e7%b1%bb%e5%8f%af%e5%bf%ab%e9%80%9f%e5%88%a4%e5%ae%9a%e5%90%8c%e6%ba%90%e5%83%b5%e5%b0%b8/