政务系统等保整改真正拖后腿的,往往不是防火墙策略或日志审计这类技术项,而是整改前的差距分析和整改后的持续合规,尤其是管理层面的失分,反复出现在现场测评的“小问题”里。
很多单位拿到测评报告后,按整改建议清单逐条改,改完就等复测,看着很顺,可一年后再看,最常见的场景是:整改证明上传不完整、管理层没签字、日志留存天数不达标,又被打回,整改必须当作整条链路来做,不是一个“补丁式”操作。
政务系统等保整改流程中,差距分析为什么是第一步也最容易被漏掉
等保整改方案怎么做,第一步不是买设备,而是先做差距分析,没有差距分析直接上手改,容易干了两周发现改错了方向,清单一出来,先对现状做一次“摸底”,才知道哪些项是硬缺口,哪些项只需补记录。
资产盘点不彻底,整改清单等于半个残次品
政务系统往往有一个历史遗留问题:信息中心说系统有三十个,财务那边固定资产台账上记了四十个,还有几个挂在云上的边缘系统根本没进清单,测评机构进场时只测备案过的系统,没备案的照样被抽查到,一样要整改。
实操层面,建议按下面三步走:
- 导出信息中心资产台账,和财务固定资产清单交叉核对,标记“孤儿设备”
- 扫一遍内网IP段,把未登记的主机、虚拟机、容器实例全部找出来
- 区分系统边界:哪些在本地机房,哪些在政务云,哪些用了云原生架构
资产梳理完成后,再对照等级保护2.0标准逐项看差距,整改清单才算完整。
拿测评报告当整改清单,是省事,也是最容易踩坑的地方
测评报告是测评机构在某个时间点看到的问题快照,它覆盖的是测评视角下的缺口,但很多政务系统在测评后新加了功能模块、接入了新的数据接口,这些新变化不在报告里,如果用旧报告当唯一依据,新增部分等于裸奔到下一年度测评。
正确的做法是把测评报告当起点,不是终点,逐条对照报告里的整改建议,再结合资产盘点结果,把所有未覆盖项补进整改计划,这里要特别提醒,复测时测评机构会随机抽检未测评过的关联系统,抽到没整改的,整个复测结论都会受影响。
政务系统等保二级还是三级,定级环节就让你后面的整改跑偏
定级是等保整改的源头,源头错了,后面全是无用功,相当一部分政务系统在定级时为了省事,把本应定三级的系统往二级靠,省的是测评费和时间,坑的是出事之后的合规责任。
二级和三级到底差在哪里
不少单位对二级和三级的具体差异没有概念,这里用表格直接对比:
| 对比维度 | 二级 | 三级 |
|---|---|---|
| 测评频率 | 通常两年一次 | 每年一次 |
| 控制项数量 | 相对精简 | 明显增多 |
| 技术要求强度 | 基础防护 | 细粒度审计、双因素认证等 |
| 安全管理要求 | 基础制度 | 细化到运维操作审批、应急预案演练等 |
| 典型适用系统 | 一般办公业务系统 | 涉及公民个人信息、核心政务数据的系统 |
定级时不能只看业务名称,关键要看系统一旦出问题,对公共利益的影响面,比如一个区县级不动产登记系统,表面是办公工具,实际沉淀了大量居民身份信息和房产数据,按定级指南大概率应定为三级。
定级评审意见要提前确认
定级报告不是自己写完盖章就行,还需要组织专家评审,并将定级结果向公安网安部门备案,评审环节容易被政务单位当成走流程,报告抄模板、专家意见签个名了事,可一旦定级结论和实际业务不匹配,后续所有工作都建立在错误前提上,建议在定级评审前,先把业务功能、数据敏感度、系统边界三个部分写清楚,专家评审时也方便给出准确结论。
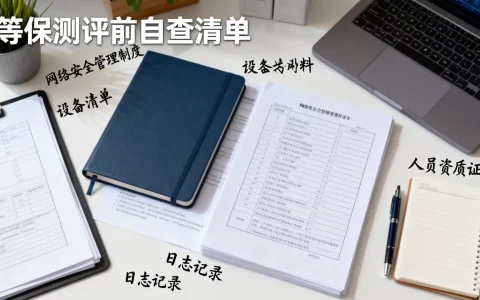
管理层面的整改盲区,比技术项更容易被忽略
行业共识认为,等级保护2.0测评项中,安全管理内容和技术内容在数量上大体各占一半,可在实际整改中,多数单位把预算和精力全花在技术设备上,买了堡垒机、WAF、日志审计系统,但安全管理机构没调整、岗位责任书没重签、安全培训记录没补,测评照样扣分。
哪些管理项最容易被漏
先看技术,再看管理,这是很多人的惯性,但测评现场看的恰恰是管理痕迹:
- 安全管理制度:制度文件版本过期、签发人已调离、没有按年度修订记录
- 人员安全管理:离岗人员账号未及时删除、第三方运维人员保密协议缺失、安全培训签到表只有一次
- 安全建设管理:外包开发项目的代码审计报告未归档、上线验收流程缺负责人签字
- 安全运维管理:机房出入登记表空白两个月、设备巡检记录补签了但没有实际巡检日期
每一项对应的都是现场验证动作,测评人员看记录、看签字、看流程痕迹,以机房出入登记为例,平时进出不填表,临时补一遍,笔迹、时间、人数都对不上,反而暴露了管理漏洞。
管理项整改不花钱,但花时间,它要求把制度文件一份份翻出来更新,把培训记录、演练记录、巡检记录做成日常习惯,建议由专人负责管理痕迹的日常收集,而不是测评前临时补档案。
云环境下的扩展要求别忘核查
另一个容易遗漏的点是云部署系统的扩展要求,政务云环境里的系统,除了通用要求,还涉及云计算扩展项,包括虚拟机隔离、云平台权限管理、租户数据保护等,部分区县政务系统上云后,等保整改只做了通用部分,云管平台侧的责任边界一直没和云服务商理清,测评时如果云平台侧不符合,租户侧照样被记风险项。
等保测评整改费用和整改周期,别在预算和排期上栽跟头
等保测评整改费用没有一个固定数字,但它的构成是透明的,搞清楚结构比到处打听价格靠谱得多,业内专家指出,费用通常由三块构成:测评费、整改费和复测费,测评费按系统数量和定级级别计,整改费取决于现状差距,复测费在整改完成后再次进场时产生。
为什么同是整改,报价差异那么大
差距背后的原因主要是这几个:
- 系统数量:测评费按单个系统叠加,系统越多,总价越高
- 整改深度:只补文件和做设备策略调整的整改,和重新做边界架构改造,投入完全不同
- 云化程度:涉及云安全责任共担的政务云系统,边界划分不清会直接扩大整改范围
- 地域差异:不同省份测评机构排期密度不同,重点城市排队周期通常更长,加急服务成本也更高
在立项阶段就做预算规划,先请测评机构做一次初步评估报价,框住总盘子,别等整改到一半再追加预算,那时设备到货、复测排期都在等钱,工期被拉长是小事,错过年度测评节点才麻烦。
控制整改周期要卡住三个时间点
多数情况下,政务系统等保整改周期被高估的不是整改工作本身,而是等待时间,具体卡位建议:
- 测评机构排期:旺季(比如年底)约测评要提前一到两个月
- 整改设备的到货周期:涉及采购流程的项目,从立项到部署往往超过一个月
- 复测排队:整改完成后提交复测,机构安排档期又是一段等待
时间规划上,把这三段等待时间全部嵌入项目排期,然后倒推整改启动时间,比拿到报告后临时抱佛脚要从容得多。
整改验收不是终点,持续合规才是测评不翻车的秘诀
通过测评拿到备案号,只代表这一轮现场测评过了,不等于后面一年都安全,近年来的监管抽查和复评中,不少问题出在测评后回退:日志留存周期被调短、安全策略被放宽、审计系统被关闭。
测评后回退是复检不合格的高频原因
具体场景很典型:为应对测评,运维人员把日志留存策略调到《网络安全法》要求的不少于六个月上限,测评通过后为了省存储空间,悄悄改回三十天,还有的单位把高强度的访问控制策略做了临时放行,测评一过就恢复原样,省级抽查或第二年年度测评时,这些回退动作全部成为整改项,前一年的工作等于白做。
持续合规要落在日常动作上,建议:
- 每季度检查一次日志留存周期是否还在六个月的合规线以上
- 半年做一次内部自查,按等保2.0的关键控制项抽检,重点看策略配置是否有回退
- 年度测评前一个月,把安全培训记录、应急演练记录、设备巡检记录统一归档
内部自查比等测评更省力
自查不需要请外部机构,由信息中心牵头,按上一年度测评报告的高风险项逐一核验,核验结果形成表格,发现回退项当场整改,这套动作坚持一年,下一年度测评时,隐藏扣分项会显著减少,复测时的沟通成本也会低很多。
把整改当成一个闭环:定级、备案、差距分析、整改、测评、持续合规,每一环都有各自的门道,许多政务系统反复复测,不是技术改不动,而是这些“软环节”没补上,下次接到等保整改任务时,先把这份遗漏清单对照排一遍,能省下不少来回跑的功夫。
政务系统等保测评整改常见疑问速览
政务系统等保整改流程怎么走才规范?
流程上先是定级备案,完成专家评审并到公安网安部门备案;接着做差距分析,明确现状和等级保护2.0要求的差距;然后进入整改实施,同步补充管理痕迹;整改完成后提交测评机构复测,取得测评报告后持续运行并保持合规。
等保测评整改费用大概多少?
费用按系统定级和数量计,测评费与复测费是刚性支出,整改费取决于现有安全措施与目标级的差距,二级系统相对投入较低,三级系统在测评项和整改项上都更多,整体投入相应增加,跟测评机构签合同前,要求列明具体执行项,核对报价是否包含复测环节。
政务系统等保二级还是三级怎么判断?
核心看系统一旦出问题,影响面有多大,涉及个人敏感信息或受破坏后会造成较大社会影响的系统,通常需按三级定级,定级结果需要有专家评审意见作为备案依据,不能单靠技术人员自行拍板。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/620006.html