服务器和交换机之间的配置,核心在于正确设置交换机的端口模式、VLAN划分以及IP连通性,确保服务器与网络设备之间二层或三层互通,从而稳定接入网络。
服务器与交换机物理连接与基础配置
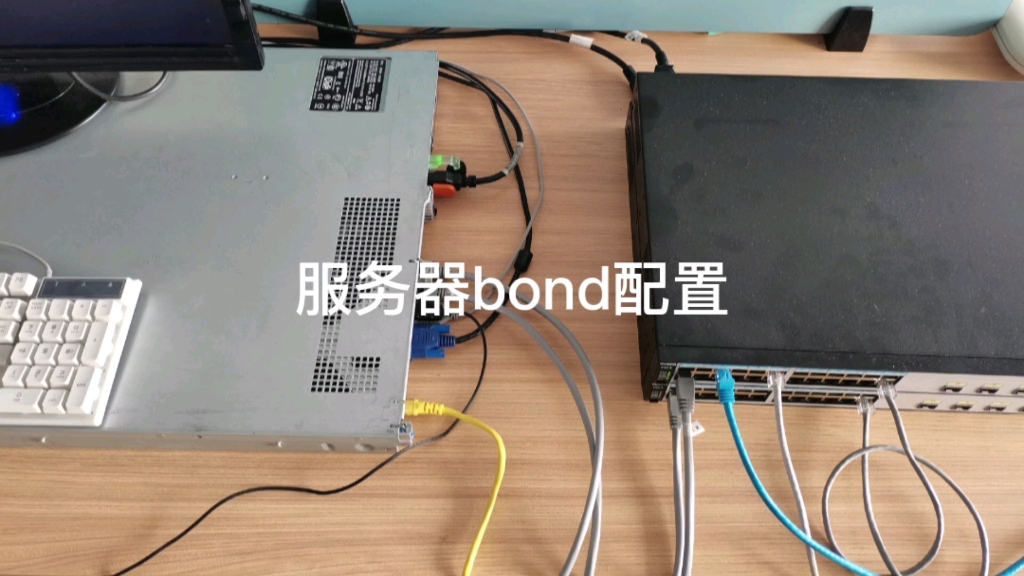
在开始配置交换机之前,物理层面的连接是第一步,也是最容易被忽视的环节,配线架、网线类型、端口状态都会直接影响后续的通信质量。
检查物理链路与端口状态
- 线缆类型:服务器与交换机之间通常使用超五类或六类双绞线,距离超过100米时需考虑光纤,光纤连接需要检查光模块型号是否匹配,单模与多模不能混用。
- 端口指示灯:交换机端口指示灯亮起表示链路建立,闪烁表示有数据收发,如果指示灯不亮,先检查线缆两端是否插紧,再排除端口故障。
- 协商模式:大部分交换机端口默认开启自动协商,服务器网卡也建议设为自动,如果两端速率或双工模式不一致,会导致丢包或速度降级,手动强制设置时,务必保证两端一致。
登录交换机的基本方法
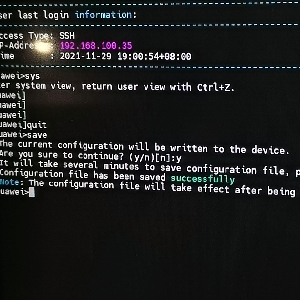
配置交换机前,需要通过Console口或SSH远程登录,Console口连接通常用于首次配置,后续通过IP地址远程管理。
- Console线连接:使用串口线连接交换机Console口和电脑,打开终端软件(如SecureCRT、Putty),设置波特率9600,数据位8,停止位1,无校验。
- 初始配置:登录后建议先进入特权模式,再进入全局配置模式,常见命令示例:
enable configure terminal - 配置管理IP:为了方便远程管理,需要给交换机配置一个管理IP地址,例如在VLAN 1接口下配置IP地址,并启用管理接口。
interface vlan 1
ip address 192.168.1.100 255.255.255.0
no shutdown
配置交换机VLAN与端口模式
服务器与交换机之间的配置,最核心的部分是VLAN规划与端口类型匹配,合理的VLAN划分能隔离广播域,提升网络安全性。

接入端口与Trunk端口的选择
- Access端口:用于连接终端设备(如服务器、PC),端口只属于一个VLAN,接收到数据帧时打上对应VLAN标签,发送时剥离标签,如果服务器只需要接入一个网段,使用Access端口最直接。
- Trunk端口:用于交换机之间或服务器与交换机间传递多个VLAN流量,如果服务器需要属于多个VLAN(例如虚拟化平台),需要配置Trunk端口并允许特定VLAN通过,配置示例:
interface gigabitethernet 0/1 switchport mode trunk switchport trunk allowed vlan 10,20,30 - Hybrid端口:在部分厂商(如华为、H3C)中存在,兼具Access和Trunk特性,可根据实际场景选用,行业共识建议,在服务器接入场景中优先使用Access或Trunk,避免不必要的复杂性。
实际场景:服务器如何接入不同VLAN
假设数据中心有两台服务器,一台运行Web服务(VLAN 10),一台运行数据库(VLAN 20),交换机端口配置如下:
- 端口1:连接Web服务器,设为Access模式,VLAN 10。
- 端口2:连接数据库服务器,设为Access模式,VLAN 20。
- 端口3:连接上行交换机,设为Trunk,允许VLAN 10和20通过。
这样配置后,Web服务器与数据库服务器之间如果不经过三层路由,无法直接通信,达到了隔离目的,如果需要互通,则需在交换机上创建三层接口并启用路由功能,或者通过上层路由器处理。
配置交换机端口属性与安全策略
除了VLAN划分,端口本身的属性调整和安全控制也是配置交换机的重要环节,特别是对于高负载服务器,端口参数优化能显著提升稳定性。
速率与双工模式的强制设置
在物理链路质量稳定的环境下,手动指定端口速率和双工模式可以避免自动协商失败带来的问题,服务器网卡和交换机端口都支持千兆全双工,可以统一配置:
interface gigabitethernet 0/2
speed 1000
duplex full
no negotiation auto

多数情况下自动协商已经足够可靠,业内专家指出,在服务器与交换机直连的短距离连接中,自动协商失败的概率较低,手动配置更多用于老旧设备或特殊要求场景。
端口安全与风暴控制
- 端口安全:限制接入设备的MAC地址数量,防止未授权设备接入,配置方式:
interface gigabitethernet 0/3
switchport port-security
switchport port-security maximum 2
switchport port-security violation restrict
这里设置最大允许MAC地址数量为2,超过则限制端口通信。
- 风暴控制:防止广播、未知单播或组播流量过度占用带宽,对于服务器接入端口,建议开启广播风暴控制,抑制阈值设为带宽的50%左右。
- 环路预防:虽然服务器接入通常不会产生环路,但若服务器采用双网卡绑定(链路聚合),交换机侧需要对应配置链路聚合组,避免形成环路,STP(生成树协议)在交换机上默认开启,可以自动阻塞冗余链路,确保网络稳定。
配置链路聚合提升服务器带宽
当服务器与交换机之间的流量较大时,单条链路可能成为瓶颈,链路聚合(Port Channel)可以将多个物理端口捆绑为一个逻辑端口,增加带宽并提高可靠性。
配置链路聚合的步骤
- 选择端口:通常使用连续的端口,且端口属性必须一致(速率、双工、VLAN模式)。
- 创建聚合组:在交换机上创建聚合接口,并指定聚合模式(LACP主动/被动,或静态聚合)。
- 将物理端口加入聚合组:配置示例:
interface port-channel 1 switchport mode trunk switchport trunk allowed vlan all exit interface range gigabitethernet 0/4-5 channel-group 1 mode active spanning-tree portfast - 服务器侧配置:服务器网卡也要做相应绑定配置,例如使用LACP协议或静态链路聚合,两端模式必须匹配,否则无法建立聚合链路。

链路聚合的适用场景
- 高带宽需求:如视频存储服务器、大数据集群。
- 高可用性:任一成员链路故障,流量自动切换到其他链路,不影响业务。
- 虚拟化平台:多台虚拟机共享物理端口,聚合可以提升整体吞吐量。
据统计,多数数据中心在服务器接入层会优先考虑链路聚合,尤其是使用千兆端口时,聚合后带宽可达2Gbps、4Gbps甚至更高。
服务器和交换机配置常见问题解答
服务器和交换机怎么配置才能实现跨网段通信?
服务器需要访问其他VLAN时,需要配置三层网关,可以在交换机上创建SVI(交换虚拟接口),为每个VLAN配置IP地址作为网关,并启用IP路由。
interface vlan 10
ip address 192.168.10.1 255.255.255.0
no shutdown
interface vlan 20
ip address 192.168.20.1 255.255.255.0
no shutdown
ip routing
这样,VLAN 10和VLAN 20就能通过交换机三层转发通信,无需额外路由器。
配置交换机时,端口模式设为Access还是Trunk?
如果服务器只连接一个VLAN,使用Access模式,配置简单且安全,如果服务器需要同时接入多个VLAN(例如虚拟化宿主机),必须使用Trunk模式,并在服务器网卡上配置虚拟接口匹配对应VLAN,如果服务器双网卡做链路聚合,聚合端口通常也设为Trunk,以便传递多个VLAN流量。
交换机端口配置完成后,如何验证连通性?
首先在交换机上使用show interfaces status查看端口状态是否为up,再用show vlan brief确认VLAN分配正确,然后在服务器端配置IP地址,使用ping命令测试网关或远程服务器,如果ping不通,检查端口安全限制、VLAN匹配、IP地址冲突以及物理链路,对于Trunk端口,还需确认允许的VLAN列表是否包含所需VLAN,查看交换机日志或使用debug命令定位问题,但生产环境不建议开启debug,以免影响性能。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%92%8c%e4%ba%a4%e6%8d%a2%e6%9c%ba%e4%b9%8b%e9%97%b4%e6%80%8e%e4%b9%88%e9%85%8d%e7%bd%ae%ef%bc%8c%e9%85%8d%e7%bd%ae%e4%ba%a4%e6%8d%a2%e6%9c%ba/