服务器如何本地传输数据?掌握服务器数据传输高效方法

服务器本地数据传输指同一物理机或局域网内服务器间的数据迁移,核心方案包括物理介质、网络共享协议、命令行工具及容器化技术,具体实施如下:

掌握服务器数据传输高效方法

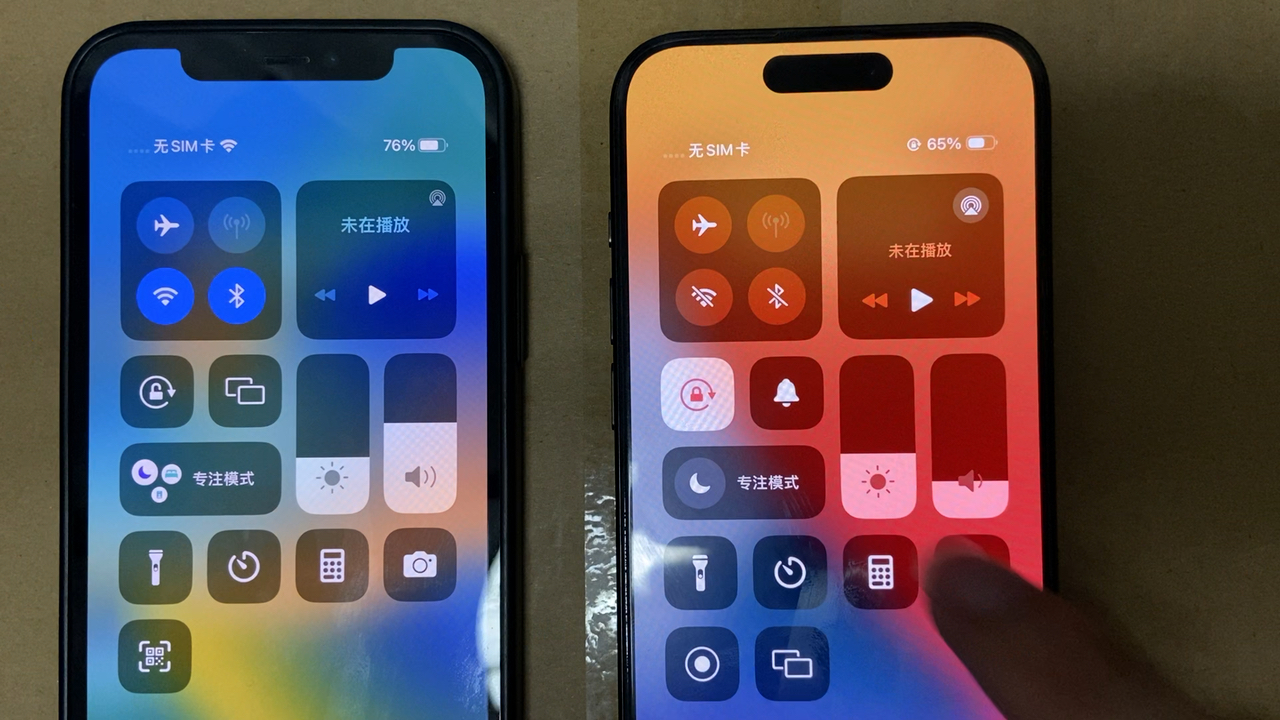
两分钟教会你苹果设备之间的高效数据传输
加载中
两分钟教会你苹果设备之间的高效数据传输

物理介质直连方案(适用无网环境)

硬盘热插拔流程

  • 步骤1:对源服务器执行 sync 命令确保数据落盘
  • 步骤2:采用带写保护开关的移动硬盘架(推荐工业级SSD)
  • 步骤3:使用 hdparm -Y /dev/sdX 安全休眠磁盘后拔出
  • 专业建议:企业级服务器优先通过前置SAS/SATA托架操作,避免机箱拆卸风险

数据完整性验证

# 源文件生成校验码
sha256sum source_file > verify.sha256
# 目标端验证
sha256sum -c verify.sha256

网络共享协议方案(百GB级高效传输)

协议选型决策矩阵
| 协议类型 | 适用场景 | 峰值速度 | 安全层级 |
|———-|——————-|———-|—————-|
| NFSv4 | Linux集群 | 12Gbps | Kerberos加密 |
| SMB3.1 | Windows混合环境 | 10Gbps | AES-128加密 |
| WebDAV | 跨公网同步 | 8Gbps | SSL/TLS证书 |

Samba实战配置(CentOS示例)

# 1. 安装服务
yum install samba -y
# 2. 创建专属数据目录
mkdir -p /data/transfer && chmod 1770 /data/transfer
# 3. 编辑配置文件(/etc/samba/smb.conf)
[SecureTransfer]
path = /data/transfer
valid users = @transfergroup
writable = yes
browseable = no
encrypt transports = required
# 4. 创建授权用户
groupadd transfergroup
useradd -G transfergroup smbuser
smbpasswd -a smbuser
# 5. 启用防火墙规则
firewall-cmd --add-service=samba --permanent

命令行工具极速传输(TB级数据处理)

Rsync增量同步技巧

掌握服务器数据传输高效方法

rsync -avz --progress --partial --bwlimit=100M 
--log-file=/var/log/rsync.log 
-e "ssh -p 2222 -i /root/.ssh/transfer_key" 
/data/ user@192.168.1.100:/backup/

参数解析:

  • --bwlimit:避免网络拥堵(生产环境必备)
  • --partial:断点续传支持
  • -z:LZ4实时压缩(较Zlib提升300%速度)

NC+Tar管道传输

# 接收端(先行监听)
nc -l 8080 | tar xvf -
# 发送端(打包直传)
tar cf - /data | nc 192.168.1.100 8080

适用场景:内网无ssh环境应急传输


容器化传输方案(微服务架构)

Docker数据卷操作

# 创建命名数据卷
docker volume create data_volume
# 挂载卷启动临时容器
docker run -it --rm -v data_volume:/target alpine sh
# 从主机复制数据到卷
docker cp bigdata.tar mycontainer:/target/

Kubernetes本地PV迁移

掌握服务器数据传输高效方法

apiVersion: v1
kind: PersistentVolume
metadata:
  name: local-pv
spec:
  capacity:
    storage: 5Ti
  volumeMode: Filesystem
  local:
    path: /mnt/ssd-array
  nodeAffinity:
    required:
      nodeSelectorTerms:
      - matchExpressions:
        - key: kubernetes.io/hostname
          operator: In
          values:
          - node-01

传输效率倍增技巧

  1. MTU优化:万兆网络设置jumbo frames(MTU=9000)
    ifconfig eth0 mtu 9000
  2. 磁盘IO调度:SSD阵列改用noop调度器
    echo noop > /sys/block/sda/queue/scheduler
  3. 并行传输:使用parallel-rsync工具多线程操作
    prsync -r -h hosts.txt -l root -avz /source /dest

企业级安全规范

  1. 传输加密:SCP/Rsync必须启用SSH证书认证
  2. 权限控制:遵循最小权限原则(POSIX ACL应用)
  3. 审计追踪:启用auditd记录文件访问日志
  4. 完整性校验:传输前后对比inode及块校验值

行业洞察:2026年Gartner报告指出,混合云环境中71%的数据泄露始于内部传输漏洞,建议金融、医疗等敏感行业采用MAC(强制访问控制)策略,如SELinux的data_transfer策略模块。


您在实际业务中遇到哪些传输瓶颈?是百TB级冷数据迁移的时效问题,还是跨地域同步的延迟挑战?欢迎分享您的场景需求,我们将提供针对性优化方案。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/33336.html

赞 (0)
服务器端口访问故障速查 | 为什么服务器端口无法访问的原因与解决方案
上一篇 2026年2月15日 05:41
iPhone如何开启NFC功能?苹果NFC设置教程详解
下一篇 2026年2月15日 05:46

相关推荐

  • 虚拟机RAC安装时需要注意什么,有哪些安装步骤?

    虚拟机RAC安装可行,但前提是共享存储、独立心跳网络、时间同步和资源预留到位;缺任何一项,集群都可能出现节点驱逐或ASM磁盘掉线,在VMware、KVM这类虚拟化环境里跑Oracle RAC,本质是把物理机集群的底层依赖搬到虚拟化层,Oracle官方文档明确,RAC依赖共享存储和集群心跳,近年来,本地机房和私有……

    2026年9月21日
    000
  • 数据安全如何规划?企业数据安全管理制度怎么制定

    规划数据安全的核心在于构建“事前预防、事中监控、事后审计”的全生命周期闭环体系,而非单纯依赖防火墙等单一技术堆砌,在数字化浪潮席卷全球的今天,数据已成为企业的核心资产,甚至被视为新的“石油”,许多企业在享受数据红利的同时,往往忽视了其背后的安全隐患,一旦数据泄露,不仅面临巨额罚款,更会摧毁品牌信誉,建立一套科学……

    2026年7月4日
    9300
  • H3C防火墙,为何在网络安全中如此重要,其技术优势是什么?

    H3C防火墙作为企业级网络安全的核心设备,融合了高性能硬件与智能软件系统,提供从边界防护到内部威胁管控的全方位解决方案,其核心价值在于通过深度包检测、应用层过滤和智能策略管理,构建动态自适应的安全防护体系,有效应对DDoS攻击、漏洞利用、数据泄露等现代网络威胁,核心技术架构解析H3C防火墙采用多核并行处理架构……

    2026年2月4日
    12500
  • 网站无备案能正常访问吗?网站无备案怎么解决

    网站无备案不仅会导致搜索引擎收录受阻,更会直接引发用户信任危机,最终造成流量与转化率的断崖式下跌,在当前的互联网生态中,域名备案早已不是简单的行政手续,而是网站合法合规运营的生命线,很多站长在搭建初期往往忽视这一环节,或者因为各种原因选择“裸奔”,直到发现流量枯竭、收录为零时才追悔莫及,2026年的百度SEO环……

    2026年7月3日
    3700
  • 有哪些?个人网站必备内容有哪些

    应围绕“个人品牌展示、专业技能沉淀、作品案例库、互动博客及联系方式”五大模块构建,旨在通过真实、专业且持续更新的内容建立信任感,实现从流量获取到价值转化的闭环,在2026年的互联网生态中,搜索引擎的算法逻辑已经发生了根本性转变,百度不再仅仅抓取关键词,而是深度理解内容的“人设”与“专业度”,对于个人而言,网站不……

    服务器运维 2026年5月25日
    7400
  • 蛋仔服务器名都有哪些呢,哪个服务器人气高?

    《蛋仔派对》没有传统意义的“服务器列表”,但你只要知道自己的主世界分区(蛋仔岛一区”)、角色ID和房间码(派对码),就能准确找到自己和好友所在的“服务器名”,很多新玩家一上来就问“蛋仔服务器名有哪些”,其实是被PC网游的“选大区”思维带偏了,蛋仔派对是一个“无缝跨服”的派对游戏,官方用“主世界+场景ID”的方式……

    2026年9月5日
    100
  • 服务器密码多久修改一次?服务器密码安全修改周期推荐

    服务器密码多久修改一次?答案是:根据风险等级动态调整,核心原则是“最小必要周期”,常规场景建议90天内完成一次更新,高敏系统应缩短至30天或触发式更新,为什么不能简单套用“固定周期”?过去行业普遍采用“90天强制修改”策略,源于NIST SP 800-63B早期建议,但2020年NIST明确修订:单纯依赖定期更……

    2026年4月14日
    7100
  • 服务器控制台怎么看?服务器控制台在哪里打开

    要高效查看服务器控制台,核心在于明确服务器类型(如Windows Server或Linux)并掌握正确的访问路径与权限配置,服务器控制台是服务器管理的“大脑”,通过本地直连、远程桌面(RDP)或SSH客户端即可访问,关键在于建立安全、稳定的连接通道,对于运维人员而言,熟练掌握控制台的查看方法,是保障业务连续性与……

    2026年3月9日
    14200
  • 我叫MT有哪些服务器,哪个区最火?

    《我叫MT》的服务器分为官方服与渠道服两大体系,其中iOS平台以官方大区为主,安卓平台则包含官方服和多条渠道专服,所有区服共享同一账号体系但数据不互通, 如果你是刚回归的老玩家或准备入坑的新人,最关心的无疑是”自己该进哪个服””哪些服人最多””渠道服和官服有什么区别”,这篇文章直接摊开讲清楚,不绕弯子,官方服务……

    2026年8月29日
    1100
  • 如何查看服务器SSL证书 | SSL证书安装步骤详解

    服务器查看SSL证书:核心方法与专业指南如何在服务器上查看SSL证书? 核心方法是使用服务器操作系统内置的工具或命令行实用程序(如Linux/Unix上的openssl或Windows上的MMC证书管理单元),直接读取证书文件或访问服务器绑定的证书存储,以解析并显示证书的详细信息(包括颁发者、有效期、主题、公钥……

    2026年2月14日
    12830

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

评论列表(3条)

  • 帅魂3256
    帅魂3256 2026年2月19日 13:55

    这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于步骤的部分,分析得很到位,

  • 甜悲伤5943
    甜悲伤5943 2026年2月19日 14:57

    这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,

  • 美蜜114
    美蜜114 2026年2月19日 16:37

    这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于步骤的部分,分析得很到位,