服务器安全没有“一招制敌”的万能药,它更像一场需要同时防守多条防线的持久战,具体可以分为系统、网络、应用、数据、运维五个维度,任何一块短板都可能成为黑客的突破口。
服务器安全包含哪些方面,一个都不能少
很多朋友问“服务器安全有哪些方面”,其实答案就藏在你日常的运维动作里,我们不妨把这五个维度想象成你家的防盗系统:门锁(系统)、监控(网络)、窗户(应用)、保险柜(数据)和物业巡逻(运维)。
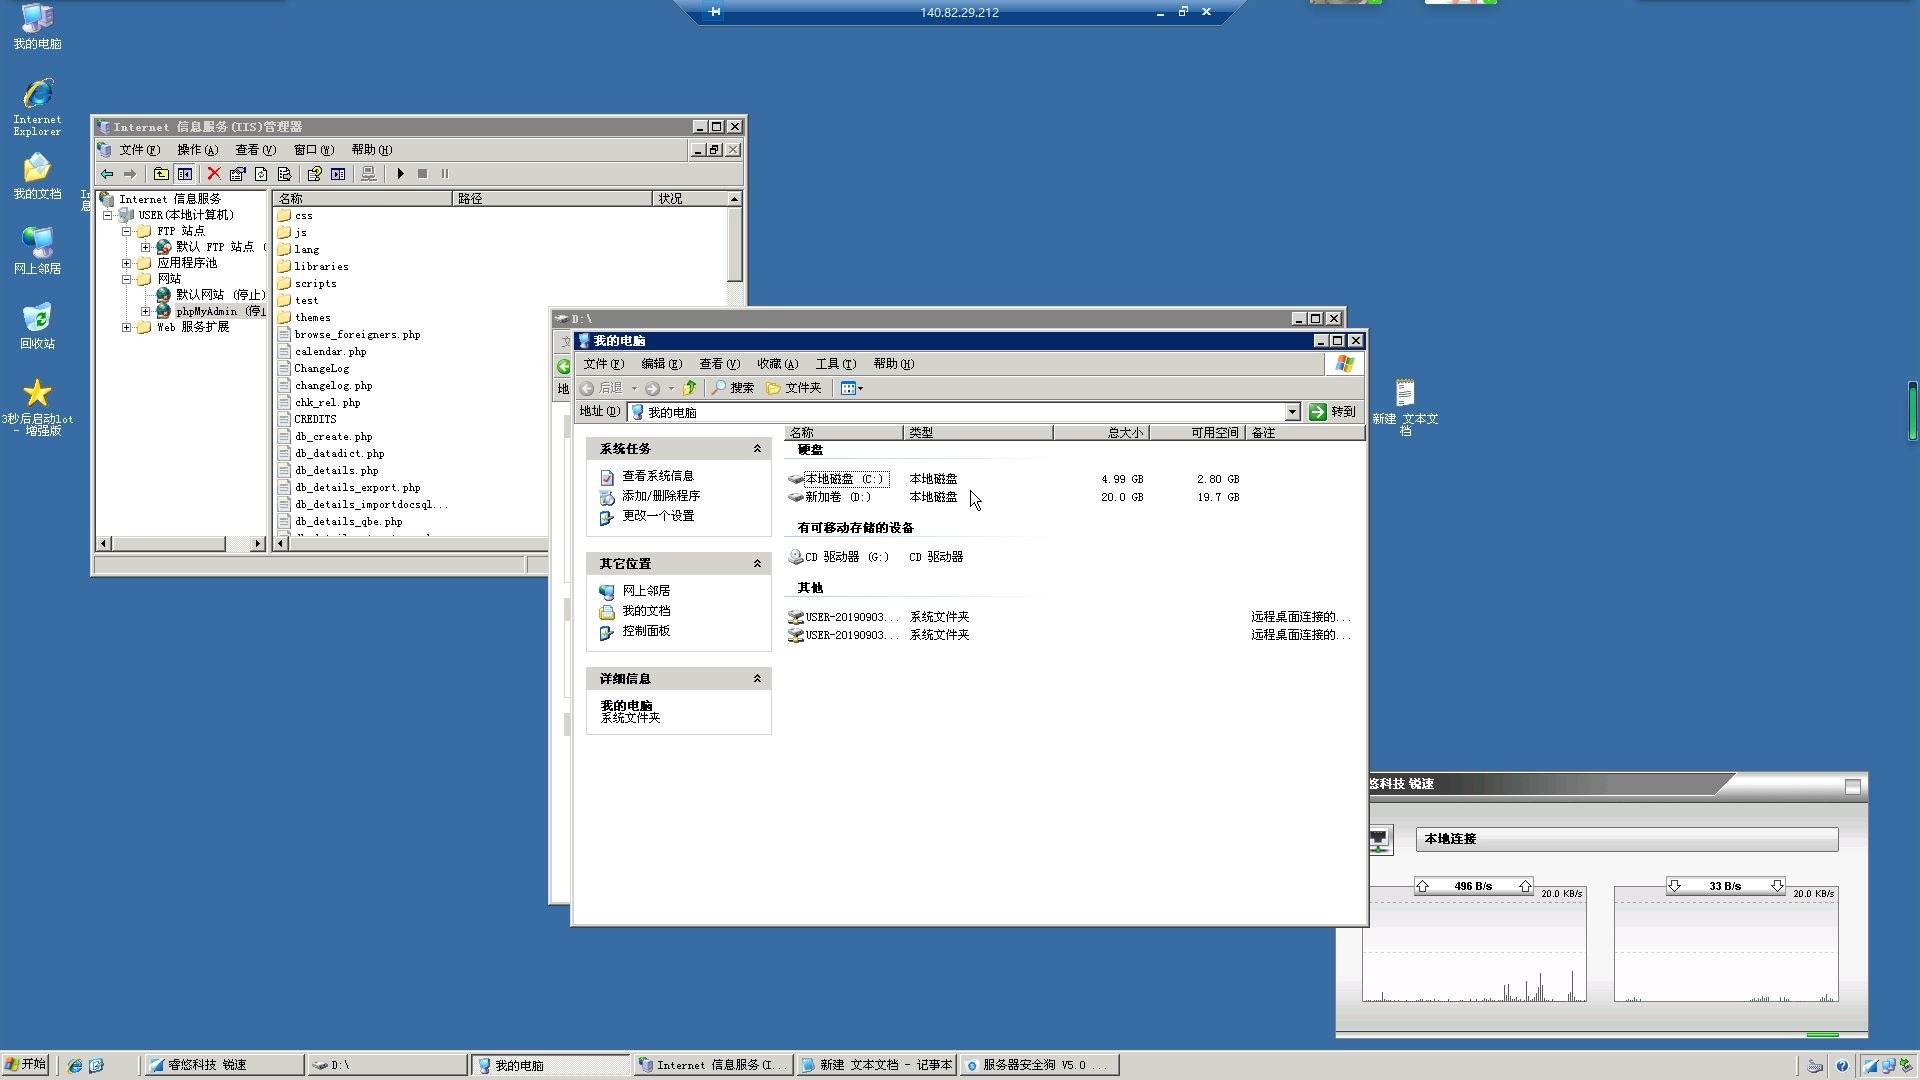
系统层安全:你的门锁够不够结实
这是最基础也最容易被忽视的一环,微软官方公告曾指出,未及时打补丁的系统是勒索病毒传播的首要途径,实操上你只需要记住三件事:禁用默认管理员账号、修改默认端口、定期更新补丁。
具体操作路径以Linux服务器为例,登录后先执行 userdel -r guest 这类清理命令,再修改 /etc/ssh/sshd_config 里的Port参数,把22端口换成一个不常用的高位端口,Windows Server则务必关闭不必要的服务,比如Print Spooler如果不用就直接禁用。
网络层安全:监控探头有没有死角
防火墙和入侵检测系统是你的第二道防线,行业共识认为,超过半数的入侵行为发生在防火墙规则配置混乱的服务器上,你不需要成为网络专家,但至少得会看安全组规则。
简米云、酷番云的控制台都有安全组入口,检查一下是否有“放行全部端口”或“源地址为0.0.0.0/0”的规则,有就立刻删掉,同时开启流量清洗服务,目前主流云厂商都提供5G以下的免费DDoS防护,够用了。
应用层安全:窗户纸薄不薄
网站被攻击的案例十有八九发生在应用层,比如SQL注入、XSS跨站脚本,这些攻击不会碰你的系统文件,直接攻击网站程序漏洞,这里有个很简单的自查方法:用搜索引擎搜索 site:你的域名 upload.php,如果结果里有可疑文件路径,说明已经被上传过木马。
中间件安全同样重要,Nginx、Apache、Tomcat的版本号不要在响应头里暴露,以Nginx为例,在配置文件里加上 server_tokens off; 就能隐藏版本号,PHP环境务必开启禁用函数列表,把 exec、shell_exec、system 这类高风险函数全部禁掉。
数据层安全:保险柜防不防火
数据备份是服务器安全的最后一道保险,据统计,遭遇勒索软件攻击的企业中,能通过备份恢复正常业务的不到三分之一,这不能全怪黑客手段高明,更多是因为备份策略有致命缺陷。
正确的做法是两地三备份:本机存放一份热数据,异机存放一份冷备,再加一份离线备份(可以是移动硬盘或对象存储的归档层),备份不是每天跑个脚本就完事,要定期做恢复演练,具体操作是每月随机抽一个备份文件,恢复到测试环境里检查数据完整性。
数据库层还要注意最小权限原则,给应用连接数据库的账号只开放增删改查权限,禁用DDL和DROP权限,业内很多入侵事件,都是因为开发图省事直接用了root连接数据库。
运维层安全:巡逻路线的学问
人是服务器安全链条里最不可控的一环。密码策略再强,也挡不住员工把密码写在便签纸上,所以必须启用双因素认证(2FA),SSH登录、控制台登录、数据库管理后台三个入口都要上。
堡垒机是另一个重要工具,所有运维人员统一通过堡垒机登录服务器,操作全程录屏,如果有离职员工,务必在一个小时内吊销他的密钥和账号,很多数据泄露事件都发生在离职员工的账号回收不及时上。
云服务器和物理服务器,安全配置差别在哪里
很多人在选型时纠结这个问题,对比来看,物理服务器在数据私密性上占优,但安全组件需要自己全堆;云服务器自带安全组、密钥对、快照回滚等能力,上手门槛低但责任共担。
| 安全项 | 云服务器 | 物理服务器 |
|---|---|---|
| DDoS防护 | 云厂商自带基础防护 | 需自购清洗设备 |
| 系统镜像 | 官方市场预置安全基线 | 需手动加固 |
| 日志存储 | 对象存储长期保存 | 受限于本地磁盘 |
| 硬件故障 | 厂商换机 | 自备备件 |
| 合规审计 | 云平台已过等保 | 需要自己搭建 |
新手个人站长做网站用云服务器更省心,因为安全组规则是可视化的,点几次鼠标就能完成端口限制,企业用户要把核心数据库放在物理机上,但前端必须套一层云WAF罩着。
网站被攻击怎么办,服务器安全应急处理流程
真被攻击了别慌,按这个顺序排查。第一步断网,第二步备份,第三步分析日志。
- 登录云厂商控制台,快速隔离公网IP(安全组里一键拒绝所有入站流量)
- 通过VNC方式登录服务器,先备份
/var/log/和/www/wwwroot/目录 - 查看
/var/log/secure或Windows事件查看器,统计可疑登录IP - 执行
netstat -antlp | grep ESTABLISHED检查当前活跃连接 - 用
rkhunter -c扫描rootkit后门
如果是网站被篡改,立刻开启云厂商的快照回滚功能,恢复到昨天或前天的状态,然后用 ls -la --time-style=full-iso 列出所有文件的修改时间,找出最近24小时内变动的文件。
网站被攻击后,搜索引擎的信任度恢复周期通常在2到4周,在此期间要持续提交死链和收录异常,不要急着做外链建设。
服务器安全配置要多少钱,预算怎么规划
费用这东西丰俭由人,自己动手加固系统,成本几乎为零,只花时间,用Linux服务器的话,乌班图或CentOS自带防火墙iptables,整理好规则就不用额外买软件了。
企业级需求建议按这个预算框架走:
- 云服务器安全组件(基础版):0元,各厂商自带
- 企业版安全产品:一年三千到一万元区间,包含漏洞扫描和24小时告警
- 高防IP:按防御峰值计费,100Gbps的包月套餐通常在两万到五万元
- 机房巡检服务(物理机):单台每年五千元左右
个人站长做网站的话,每月花一百元以内足够覆盖安全需求,买一个对象存储做备份,再选一个云WAF的轻量版,流量走CDN也能隐藏真实IP。
国内服务器安全的合规底线和常见问题
服务器安全不只是技术活,还有边界问题,备案、等保、数据安全法,这三座大山绕不开,很多企业把服务器放在香港或海外就是为了避开这些,但是面向国内用户的网站,合规状态本身就是一道护城河风控平台在审核时,会更信任有等保三级备案的网站。
只要服务器在境内,日志留存周期必须不少于六个月,这是网络安全法的明文要求,具体操作上,Linux服务器的认证日志放在 /var/log/auth.log 或 /var/log/secure,记得写个crontab任务定期归档到对象存储。
常见问题解答(FAQ)
服务器安全最容易被忽略的一点是什么?
代码层面的外部依赖管理,Composer、npm、pip这类包管理器引入的第三方库中,存在已知漏洞的概率相当高,但多数运维人员极少关注其更新公告,建议每月运行一次 composer audit 或 npm audit 检查依赖安全性,并及时升级修复完毕。
收到服务器暴力破解的告警如何有效处理?
暴力破解成功的概率极低,但要重视其引起账户锁定的次要影响,登录 /etc/passwd 和日志确认有无异常登录,安装fail2ban配置自动封禁策略,然后修改为证书登录加禁止root密码登录的方案,启用SSH密钥认证后,在配置文件中把 PasswordAuthentication 改为 no,暴力破解的威胁便基本消除。
服务器安全方案应该选择开源工具还是商业产品?
二者并非互斥,个人用的CentOS Stream或Ubuntu系统上,免费开源工具在核心防护能力上并不弱,OSSEC负责入侵检测,ModSecurity负责Web防火墙,Snort负责网络监控,但应用到企业生产环境时,商业产品带来的可视化策略编排与合规交付能力往往使得其价值高于集成成本,尤其是使用国内厂商产品时,其安全告警链路与服务响应能时区同步地覆盖到人。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/774477.html