服务器的账号密码在
服务器的账号密码通常存储在以下几个核心位置:物理服务器标签、专用密码管理器(如Bitwarden、1Password、Keeper、Hashicorp Vault)、云服务商的身份与访问管理(IAM)系统(如AWS IAM、Azure AD、Google Cloud IAM)、本地配置文件(需加密保护)、安全的电子表格(严格访问控制)以及团队成员的记忆(不推荐),其具体位置和管理方式高度依赖于服务器类型(物理、虚拟、云)、组织规模、安全策略和所使用的管理工具。
核心存储位置与管理方式详解
-
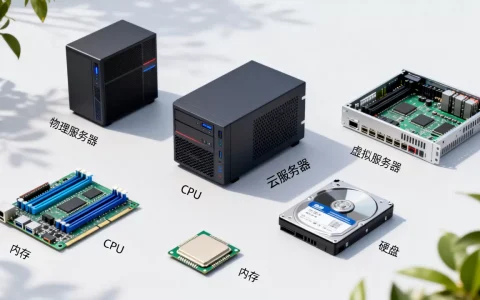
物理服务器本体(仅限本地部署):
- 位置: 对于物理服务器,初始的默认管理员密码(如iLO/iDRAC/IPMI、BIOS密码)有时会贴在服务器机箱的标签上,或由硬件供应商提供,操作系统级别的初始密码可能在首次启动时设置。
- 管理: 强烈建议在首次配置后立即更改所有默认密码。 物理标签上的密码应被视为临时措施,修改后必须安全销毁或覆盖,后续密码不应再存储在物理标签上。
- 安全风险: 物理访问风险高,标签易丢失、损坏或被未授权人员查看,默认密码众所周知,是主要攻击入口。
-
专用密码管理器:
- 位置: 这是最推荐、最安全的集中存储方案,密码被高强度加密后存储在密码管理器的数据库中。
- 管理:
- 企业级方案(首选): 如 Bitwarden(自托管或云)、1Password Business、Keeper Security、Hashicorp Vault,提供团队共享、权限细分(基于角色访问控制 – RBAC)、审计日志、自动密码轮换、与SSO集成、应急访问等功能。
- 个人/小型团队: Bitwarden(免费/付费)、KeePass(本地数据库,需自行管理共享和安全)也可用,但缺乏企业级管控和审计。
- 优势: 加密存储、访问控制、审计追踪、便捷共享(安全)、支持复杂密码生成、降低密码重用风险,企业级方案是满足E-E-A-T(专业、权威、可信、体验)的最佳实践核心。
- 关键点: 主密码/解锁密钥的管理至关重要,需采用多因素认证(MFA)保护。
-
云服务商的身份与访问管理(IAM)系统:
- 位置: 对于云服务器(如AWS EC2, Azure VM, GCP Compute Engine),访问凭证(密码、SSH密钥、访问密钥)主要管理在云平台的IAM服务中(AWS IAM, Azure AD, Google Cloud IAM)。
- 管理:
- 访问密钥/API密钥: 在IAM中创建和管理,分配给用户、组、角色或服务账户。绝不硬编码在应用程序或脚本中。
- 操作系统密码: 初始密码可能由云平台生成并通过安全通道(如加密邮件、控制台展示一次)提供,后续管理:
- 最佳实践: 优先使用 SSH密钥对(Linux/Unix) 或 证书认证(Windows) 代替密码登录,更安全。
- 密码登录: 若必须使用,应在首次登录后立即更改,并遵循强密码策略,密码本身不直接存储在云控制台,控制台提供的是密码重置/获取机制(通常需要解密权限)。
- 特权访问管理(PAM): 集成云PAM解决方案或利用云原生功能(如AWS Systems Manager Session Manager, Azure Privileged Identity Management)实现Just-In-Time访问和会话记录。
- 优势: 与云平台深度集成、细粒度权限控制、集中审计、支持MFA、生命周期管理。
-
本地配置文件/脚本(需极度谨慎):
- 位置: 应用程序配置文件 (
config.ini,.env)、自动化脚本(Ansible playbooks, Shell scripts, PowerShell scripts)中。 - 管理: 绝对禁止明文存储密码!
- 加密: 使用可靠的加密工具(如Ansible Vault、HashiCorp Vault API、
git-crypt、sops)对包含敏感信息的文件进行加密,仅解密密钥由授权人员/系统在运行时获取。 - 环境变量: 在运行时通过环境变量注入密码(避免硬编码),但需确保环境本身安全,且日志不会意外记录这些变量。
- 配置管理工具集成: 如Puppet、Chef、SaltStack可从安全的Secret存储(如Vault)动态拉取凭证。
- 加密: 使用可靠的加密工具(如Ansible Vault、HashiCorp Vault API、
- 风险: 明文存储是重大安全漏洞,极易被泄露(代码仓库泄露、备份泄露、服务器入侵),加密不当同样危险。
- 位置: 应用程序配置文件 (
-
“安全”电子表格(次选方案):
- 位置: 加密的Excel、Google Sheets(严格权限控制)或类似文档。
- 管理: 仅在缺乏专业密码管理工具且作为临时过渡时考虑。 必须:
- 文件本身强加密(强密码)。
- 存储在访问受限的安全位置(如受控文件服务器、加密云存储桶)。
- 严格限制访问权限(仅必要人员)。
- 启用版本控制和审计(如果平台支持)。
- 尽快迁移至专业密码管理器。
- 劣势: 访问控制薄弱、审计困难、易发生意外共享、版本冲突、依赖个人设备安全,不符合专业和权威标准。
-
人员记忆(最不推荐):
- 位置: 管理员或用户的头脑中。
- 管理: 不可靠、不可扩展、高风险,人员离职、遗忘、共享密码(通过不安全渠道)都会导致问题,无法审计,无法强制执行密码策略。
- 原则: 避免依赖个人记忆存储关键系统密码。
企业级解决方案的核心:专业密码管理与零信任
单纯知道密码“在哪”是基础,如何安全、高效、合规地管理密码的生命周期(创建、存储、轮换、撤销、审计) 才是体现专业性和权威性的关键:
- 强制实施特权访问管理(PAM): 集中管理特权账号(root, Administrator),实施最小权限原则、Just-In-Time访问审批、会话监控和录制,工具如CyberArk、BeyondTrust、Thycotic Centrify、云原生方案。
- 无缝集成密码管理器与IT生态: 通过API将密码管理器(如HashiCorp Vault)与配置管理工具(Ansible, Terraform)、CI/CD流水线、服务目录连接,实现凭证的自动注入和轮换,消除人工处理。
- 全面启用多因素认证(MFA): 对所有访问服务器的账号(包括服务账号),尤其是特权账号,强制执行MFA。 优先使用物理安全密钥(FIDO2/WebAuthn)或认证器App,其次才是短信/邮件(风险较高)。
- 自动化密码轮换: 定期自动更改密码(尤其是服务账号),减少凭证泄露后的暴露时间,密码管理器和PAM工具通常提供此功能。
- 详尽的审计与监控: 记录所有密码访问、使用(登录尝试、成功/失败)、修改事件,集中日志分析,设置异常行为告警。
- 最小权限原则: 严格限制用户和服务账号的权限,仅授予完成工作所必需的最低权限,定期审查权限。
- 禁用或强化默认账户: 禁用不必要的默认账户(如root, Administrator的直接使用),或为其设置极其复杂且定期轮换的密码,并使用PAM严格控制访问。
必须避免的错误做法(损害E-E-A-T)
- 明文存储: 在任何地方(配置文件、脚本、邮件、聊天记录、文档、数据库)存储明文密码是重大安全事件。
- 弱密码与密码重用: 使用简单密码或在多个系统重复使用同一密码。
- 共享个人账号: 多人共享同一个管理员账号凭证,导致无法追踪操作责任人。
- 忽视服务账号密码: 应用程序、自动化脚本使用的服务账号密码往往被遗忘,管理松散,是攻击者重点目标。
- 依赖默认凭证: 不更改硬件管理口(iLO/iDRAC/IPMI)、操作系统、数据库等的默认用户名和密码。
- 缺乏审计与轮换: 从不检查谁访问过密码,也从不更改密码(尤其特权密码)。
- 禁用或忽略MFA: 认为“麻烦”而不启用或允许绕过MFA。
安全的核心在于管理与流程
服务器的账号密码是守护数字资产的钥匙,其存放位置只是起点,围绕这些凭证建立的专业化管理流程、技术控制(密码管理器、PAM、MFA、自动化、加密)和对安全最佳实践的严格执行,才是构建权威性、可信度和卓越体验(E-E-A-T)的基石。 摒弃临时、手工、高风险的管理方式,投资于企业级密码管理和特权访问安全解决方案,并持续优化相关策略,是任何负责任的组织的必然选择,安全不是一次性的配置,而是一个持续的过程。
您当前是如何管理服务器密码的?是否有遇到过凭证管理带来的挑战?欢迎分享您的经验或疑问。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/21960.html