要固定只让一个IP连接服务器,最直接可靠的办法是配置防火墙白名单(如iptables或云安全组),把默认策略设为拒绝、仅放行该IP。下面拆开讲清楚不同场景下的操作路径和注意事项,照着做基本不会出错。
为什么要限制只让一个IP连服务器
服务器暴露在公网上,每天会被扫描器、撞库脚本、漏洞探测工具反复“敲门”。大多数暴力破解和恶意攻击都来自随机IP的自动化扫描,限制来源IP是最简单有效的防守手段。

常见的需求场景有这么几类:
- 公司内部系统只允许办公网固定出口IP访问,员工在家或出差时连不上。
- 数据库服务器只允许应用服务器IP访问,不让公网直连。
- 宝塔面板、Jenkins、Grafana这类管理后台,只对你自己的IP开放端口。
- 游戏服务器或API服务,只接收指定合作伙伴服务器的请求。
表面上是“怎么固定一个IP”,实际上核心诉求是白名单机制只要不是那个IP,一律拒绝。
服务器放行单一IP的三种主流办法
具体怎么做取决于你的服务器环境,下面分Linux防火墙、云安全组、Nginx反向代理三层来讲,按操作优先级排列。
iptables防火墙直接锁IP(Linux服务器)
这是最底层、最硬核的方式,直接在内核层面拦截数据包,性能损耗几乎为零。
第一步:确认当前防火墙状态
iptables -L -n --line-numbers
如果显示Chain INPUT (policy ACCEPT),说明当前默认放行所有流量,需要改策略。
第二步:放行指定IP
假设要放行的IP是0.113.8,执行:
iptables -I INPUT -s 203.0.113.8 -j ACCEPT
这里-I表示插入到规则最前面,-s指定源IP,-j ACCEPT表示接受,这一步是告诉内核:这个IP来的包,直接放行。
第三步:改默认策略为拒绝
iptables -P INPUT DROP
默认策略改成DROP之后,所有不在白名单里的IP都会被静默丢弃,注意,这里只改INPUT链,不影响已经建立的连接和出站流量。
第四步:保存规则(防止重启丢失)
不同发行版命令不同:
- CentOS/RHEL 7+:
service iptables save - Ubuntu:装
iptables-persistent后执行netfilter-persistent save - Debian:同上
不保存的话,服务器一重启规则就全没了,到时候所有IP都能连上来,安全隐患反而更大。
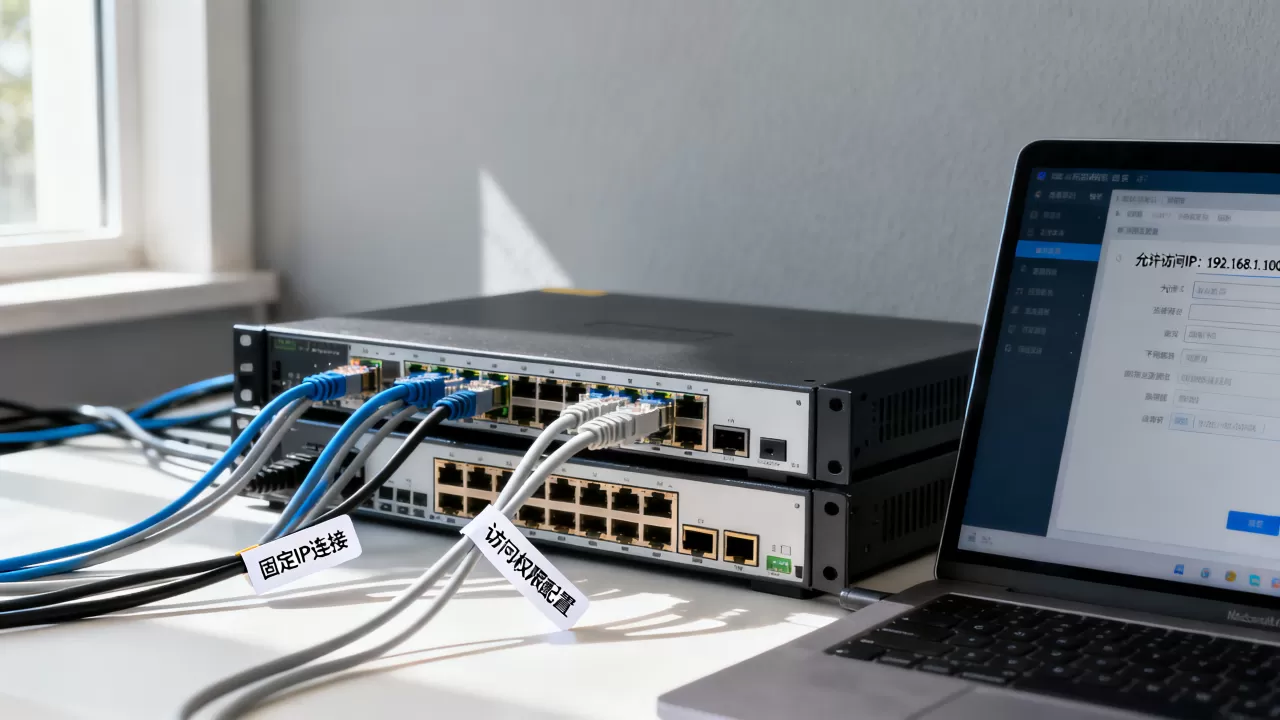
这个方法有个坑必须提醒:如果你是通过SSH远程操作服务器,先放行自己的IP再改默认策略,顺序反了,你当前这个SSH连接会被下一行命令立刻掐断,直接把自己锁在门外。
云厂商安全组(轻量服务器/云服务器)
现在主流云服务器(简米云、酷番云、华为云)默认都启用了安全组/防火墙规则。安全组是云平台层面的过滤,比服务器内部iptables优先级更高。
操作路径通常是:
- 登录云控制台,找到“安全组”或“防火墙”入口。
- 找到你实例绑定的安全组,点“配置规则”或“修改规则”。
- 添加入方向规则:协议选“自定义TCP”或“全部”,端口填你要开放的端口(如
22、3306),授权对象(源IP)填0.113.8/32。 - 删除或禁用原有的
0.0.0/0放行规则。 - 保存后,规则即时生效,不需要重启服务器。
/32这个后缀是CIDR写法,表示单台主机,别填成0.113.8/24,那表示整个网段,白名单就失效了。
云安全组最适合的场景:一个账号管理多台机器,或者团队协作时不想登录服务器内部操作,出了故障,直接在控制台改规则,比手敲iptables直观得多。
Nginx层限制(端口无法关闭时)
有些情况你不适合动防火墙比如同一台服务器上跑了多个站点,其他站点还要对公网开放,此时可以单独在网站配置里做限制。
在server或location块中添加:
allow 203.0.113.8;
deny all;
保存后执行nginx -s reload重载配置。
这样配置的效果是:只有指定IP能打开这个站点或路径,其他IP一律返回403,缺点是Nginx解析HTTP请求时才会拦截,如果攻击者直接对IP发起洪水攻击打满带宽,Nginx层拦不住,性能不如防火墙。
行业共识认为,网站类服务适合用Nginx限制,非HTTP服务(SSH、数据库、API端口)必须用防火墙或安全组。
| 方式 | 拦截层级 | 适用场景 | 注意事项 |
|---|---|---|---|
| iptables | 内核网络层 | SSH、数据库、所有端口的绝对控制 | 先放行自己再改策略,必须保存规则 |
| 云安全组 | 云平台底层 | 不想登录服务器操作、多实例统一管理 | 注意CIDR掩码,别写成网段 |
| Nginx | HTTP应用层 | 只限制某个网站/路径 | 防不了DDoS,配置后要reload |
Linux服务器只允许一个IP访问的常见坑
很多人配完白名单后发现“还是连不上”或者“别人还能连”,排查思路按顺序走:
第一,确认当前IP没变。 如果你用的是家庭宽带,重启光猫后IP就变了,白名单里写的是旧IP,你自己当然也连不上,解决办法:办公场景申请固定IP,或者配合DDNS动态更新白名单。
第二,确认规则顺序。 iptables规则是自上而下匹配的,如果后面有一条ACCEPT正好匹配了其他IP,前面的DROP白搭,用iptables -L -n --line-numbers查看规则顺序,-I插到最前面,-A追加到末尾,注意别用错参数。
第三,确认云安全组和系统防火墙两层都在拦。 有些云服务器即使配置了安全组,系统内还开着firewalld或ufw,两层防火墙任何一个拒了包都连不上,检查firewalld状态:
firewall-cmd --state
如果运行中,可以临时关闭测试(systemctl stop firewalld),确认问题来源后再针对性加白。
第四,服务器限制某个ip访问不了怎么办? 这个问题本质上是“误伤”或“规则写错”,比如你想限制恶意IP访问,结果把规则写成了-A INPUT -j DROP放在最前面,等于放行了所有IP,排查思路:先把默认策略改回ACCEPT,确认恢复,再一条条加限制规则测试。
宝塔面板等可视化管理工具的IP限制设置
用宝塔面板的人很多,它自带安全模块,不用敲命令行也能完成IP白名单配置。
路径:宝塔面板 → 安全 → 防火墙 → 添加IP规则。
填IP地址,端口选ALL或指定端口,操作选“允许”,然后提交,宝塔会自动把规则写入系统防火墙,效果和手动iptables一样。
面板里还有“SSH安全”模块,可以设置“仅允许指定IP登录SSH”,用起来更直观,适合反对复杂命令行的用户。
动态IP环境下怎么维持白名单
固定IP是理想状态,但现实中很多办公网络的IP会变,如果IP变了,白名单里还写旧IP,结果就是自己把服务器锁死了。
两个实际可行的办法:
用云厂商安全组API配合动态解析。
写个定时脚本(cron任务)每5分钟解析一次你的域名(如yourdomain.ddns.net),拿到最新IP后自动调用云厂商API更新安全组规则,简米云和酷番云都提供OpenAPI接口,操作文档里有现成SDK示例。
服务器内部脚本更新iptables。
用curl ip.sb或curl ifconfig.me获取当前出口IP,和iptables里的旧规则比对,不一致就删除旧规则、插入新规则。这样配置后,哪怕家里的IP变了,只要域名解析更新到位,服务器依然只认这一个IP。
本质上,白名单是“授权单一入口”,配合动态更新才能在保证安全的同时不管理性中断可用性。
验证配置是否正确
配置完后,用以下三步确认:
- 在授权IP的机器上测:
ssh root@你的服务器IP,能正常连接。 - 换一台非授权IP的机器(用手机4G/5G热点最方便)测试,连接应该卡住或提示拒绝。
- 看服务器日志验证:
tail -f /var/log/secure(CentOS)或/var/log/auth.log(Ubuntu),能观察到来自其他IP的连接尝试都被记录了。
如果非授权IP能连接,说明规则没生效。按“安全组 → iptables → Nginx”的顺序一层层排查,绝大多数问题都能找到原因。
归根结底
固定只让一个IP连接服务器的核心就一句话:白名单放行,其余全拒。 用iptables改默认策略适合Linux老手,云安全组适合所有云服务器场景,Nginx层适合只想限制网站的特定场景,配置时记住“先放行自己,再改拒绝策略”,就能避免把服务器锁死的窘境,规则配置完成后,用非授权IP做一次反向验证,确认生效,这样才算真正闭环。
Q&A:服务器怎么固定只让一个ip链接
问:我按iptables的步骤配置后,重启服务器就失效了,怎么让规则永久生效?
答:iptables规则默认只存在内存中,需要手动保存,CentOS执行service iptables save,Ubuntu安装iptables-persistent后执行netfilter-persistent save,云安全组规则本身就在云端持久化,不需要额外处理。
问:服务器限制某个ip访问不了怎么办,我怀疑是自己把规则写错了?
答:先用iptables -P INPUT ACCEPT重置默认策略恢复访问,再用iptables -L -n --line-numbers逐条核对规则,注意看规则顺序,-A(追加)和-I(插入)的区别,白名单规则必须放在拒绝规则前面。
问:家里宽带没有固定IP,还能用IP白名单吗?
答:可以用DDNS(动态域名解析)配合自动更新脚本,服务器定期解析你的域名拿到新IP,自动替换iptables或安全组规则。这种情况下,虽然IP物理上会变,但从服务器视角看,始终只有解析出来的那个IP被放行。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%80%8e%e4%b9%88%e5%9b%ba%e5%ae%9a%e5%8f%aa%e8%ae%a9%e4%b8%80%e4%b8%aaip%e8%bf%9e%e6%8e%a5%ef%bc%8c%e5%a6%82%e4%bd%95%e8%ae%be%e7%bd%ae%e8%ae%bf%e9%97%ae%e6%9d%83%e9%99%90/