服务器指纹是网络安全防御与攻击博弈中的关键身份标识,识别并修改这一特征,是构建服务器安全防线、隐藏真实业务逻辑的首要任务,通过精准的指纹识别与伪装,管理员能够有效降低自动化攻击的命中率,提升攻击者的成本,从而在源站层面实现主动防御。

服务器指纹的核心价值与安全意义
服务器指纹,本质上是服务器软件在响应客户端请求时返回的特征字符串,这些特征通常包含在HTTP响应头中,例如Server、X-Powered-By、Set-Cookie等字段,或者是错误页面、默认页面中包含的特定代码片段。
-
暴露面的精准画像
服务器指纹如同服务器的“身份证”,攻击者利用自动化工具,如Nmap、Wappalyzer或WhatWeb,对目标进行扫描,一旦获取到准确的指纹信息,Apache/2.4.1”或“Nginx/1.18.0”,攻击者便能迅速比对已知漏洞库(CVE),这意味着,攻击者不需要盲目尝试,而是可以针对特定版本的已知漏洞发动精准打击。 -
自动化攻击的跳板
互联网上大量的恶意扫描并非人工操作,而是由僵尸网络或自动化脚本完成,这些脚本在发起攻击前,首要步骤便是识别目标环境,如果服务器指纹明确显示了使用的框架、CMS版本或中间件类型,脚本将自动加载对应的攻击载荷,指纹泄露极大地降低了攻击门槛。
指纹识别的技术原理与常见维度
理解指纹如何被识别,是进行有效防御的前提,识别过程主要依赖于协议交互中的特征提取。
-
HTTP响应头特征
这是最直观的指纹来源,Server字段直接声明了服务器软件名称及版本,X-Powered-By字段则暴露了脚本语言及其版本,甚至响应头的顺序、字段名称的大小写习惯,都可能成为识别服务器类型的依据。 -
错误页面与默认文件
当访问不存在的页面或触发服务器错误时,服务器默认返回的错误页面往往包含详细的版本信息,Apache的默认404页面或Nginx的500错误页面,均会显示版本号,安装完成后遗留的默认欢迎页面、测试文件,也是指纹识别的重要线索。 -
协议行为特征
不同服务器软件在实现TCP/IP协议栈和HTTP协议时存在细微差异,对特定HTTP方法(OPTIONS、TRACE)的响应方式,对畸形数据包的处理逻辑,以及SSL/TLS握手过程中的证书特征和加密套件顺序,均可用于构建复杂的服务器指纹。

主动防御:指纹伪装与隐藏策略
针对指纹识别的威胁,安全运维人员必须采取主动措施,消除或混淆特征信息,实现“隐身”防御。
-
配置文件层面的修改
对于主流Web服务器,修改指纹信息极为便捷。- Nginx环境:需修改源码或配置文件,在
nginx.conf中设置server_tokens off;可隐藏版本号,若要彻底修改Server字段内容,则需修改源码src/http/ngx_http_header_filter_module.c文件,重新编译部署,将默认的“nginx”替换为自定义字符串或误导性信息。 - Apache环境:通过
httpd.conf配置文件,使用ServerTokens Prod指令仅显示产品名称,或使用mod_security模块进行深度修改,将Server字段替换为任意值,迷惑扫描者。
- Nginx环境:需修改源码或配置文件,在
-
中间件与框架层面的处理
PHP、Tomcat、IIS等中间件同样会泄露信息。- PHP配置:在
php.ini中设置expose_php = Off,可防止HTTP响应头中出现X-Powered-By: PHP/x.x.x信息。 - 应用框架:开发人员应避免在响应头或页面源码中输出框架版本号,对于Spring Boot、Django等框架,需检查默认配置,关闭版本披露功能,并移除默认的错误页面映射。
- PHP配置:在
-
网络架构层面的伪装
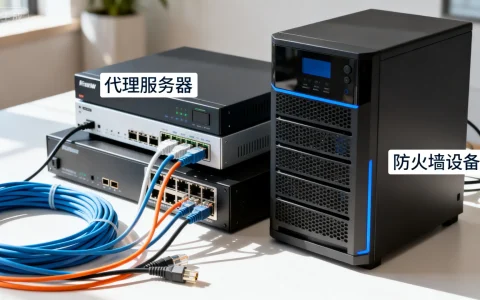
部署反向代理服务器或Web应用防火墙(WAF)是更高阶的防御手段。- 反向代理:利用Nginx或HAProxy作为前置代理,隐藏后端真实服务器的指纹信息,代理层统一对外输出标准化的响应头,切断攻击者与源站的直接联系。
- WAF介入:现代WAF具备协议合规性和响应清洗功能,WAF可以在流量出口处,自动剥离或替换敏感的指纹字段,无需逐一修改后端服务器配置,实现统一的安全策略管控。
深度加固:构建虚假信息与误导策略
仅仅隐藏指纹有时并不足够,高阶防御策略引入了“欺骗”技术。
-
指纹欺骗战术
将服务器指纹修改为其他常见但安全配置不同的软件标识,将Nginx服务器伪装成IIS或Apache,这种策略利用攻击者的惯性思维,诱导其使用错误的漏洞利用代码,不仅浪费了攻击者的时间,还可能触发防御系统的告警。 -
全栈一致性维护
修改指纹时必须保持全栈一致,如果Server字段显示为IIS,但Set-Cookie字段却包含典型的PHPSESSID特征,或者响应头顺序符合Nginx习惯,这种矛盾会立即被高级指纹识别工具识破,防御方案需涵盖HTTP头、Cookie名称、错误页面风格乃至端口服务标识的全方位伪装。

持续监控与合规性管理
安全是一个动态过程,服务器指纹管理需纳入日常运维流程。
-
定期资产测绘
安全团队应定期使用指纹识别工具对自有资产进行扫描,验证指纹修改策略是否生效,排查是否有新增的默认页面或接口泄露了真实信息。 -
版本更新与补丁管理
虽然隐藏指纹能增加攻击难度,但修复底层漏洞才是根本,在隐藏指纹的同时,必须确保服务器软件版本处于安全状态,及时安装官方安全补丁,防止0day漏洞被利用。
相关问答
隐藏服务器指纹是否能完全防止黑客攻击?
隐藏服务器指纹并不能完全阻止攻击,它属于“降低攻击面”的防御措施,攻击者可能通过端口扫描、目录遍历或业务逻辑特征推断出服务器类型,隐藏指纹能有效阻挡大规模自动化扫描工具和脚本小子的骚扰,提高攻击者的技术门槛和时间成本,为安全响应争取宝贵时间。
修改服务器指纹是否会影响网站正常访问?
合理修改服务器指纹通常不会影响网站正常访问,修改操作主要针对HTTP响应头字段内容或错误页面显示,不涉及核心业务逻辑处理,但在实施过程中,需确保自定义的响应头符合HTTP协议规范,且反向代理配置正确,避免因字段过长或格式错误导致兼容性问题。
如果您在服务器安全加固或指纹伪装配置过程中遇到具体问题,欢迎在评论区留言交流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/90867.html