服务器防拆指令是一套覆盖操作系统、硬件固件和云平台权限的管理指令组合,核心目标是从底层禁止非法拆卸、封堵外设接入并实时侦测整机状态变化。
先想清楚一个问题:服务器防拆不是在“拆的时候”才防,而是在“拆之前”就让拆卸行为无法生效、无法完成或无法隐瞒,真正成熟的防拆体系,依靠的是操作系统层面的接口封锁、硬件固件层面的带外侦测,以及云平台权限层面的“防释放”策略,这三条线缺一不可,下面按实操顺序拆开讲。

服务器防拆指令的主要作用层面
服务器防拆指令不是某一条命令,而是多个层面指令的统称,按安全运维的常规分类,可分为操作系统层、硬件固件层和云平台管理层,每一层解决的风险场景不同,组合起来才能形成闭环。
操作系统层面的防拆思路
系统层防拆的重点是“封死入口”,一旦服务器被物理接触,最直接的入侵路径是插入U盘、外接硬盘、改引导项,系统层面的指令要做的事情,就是把这些路径全部锁住,并让关键配置文件的变更留下可检测的痕迹。
常用手段包括禁用USB存储设备内核模块、锁定引导配置、对系统关键文件做防篡改标记、强制启用SELinux或AppArmor等安全模块,这类指令在服务器交付时就应执行,而不是等出现风险后再补。
硬件固件层和带外管理系统
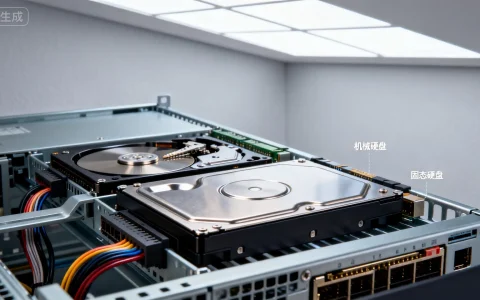
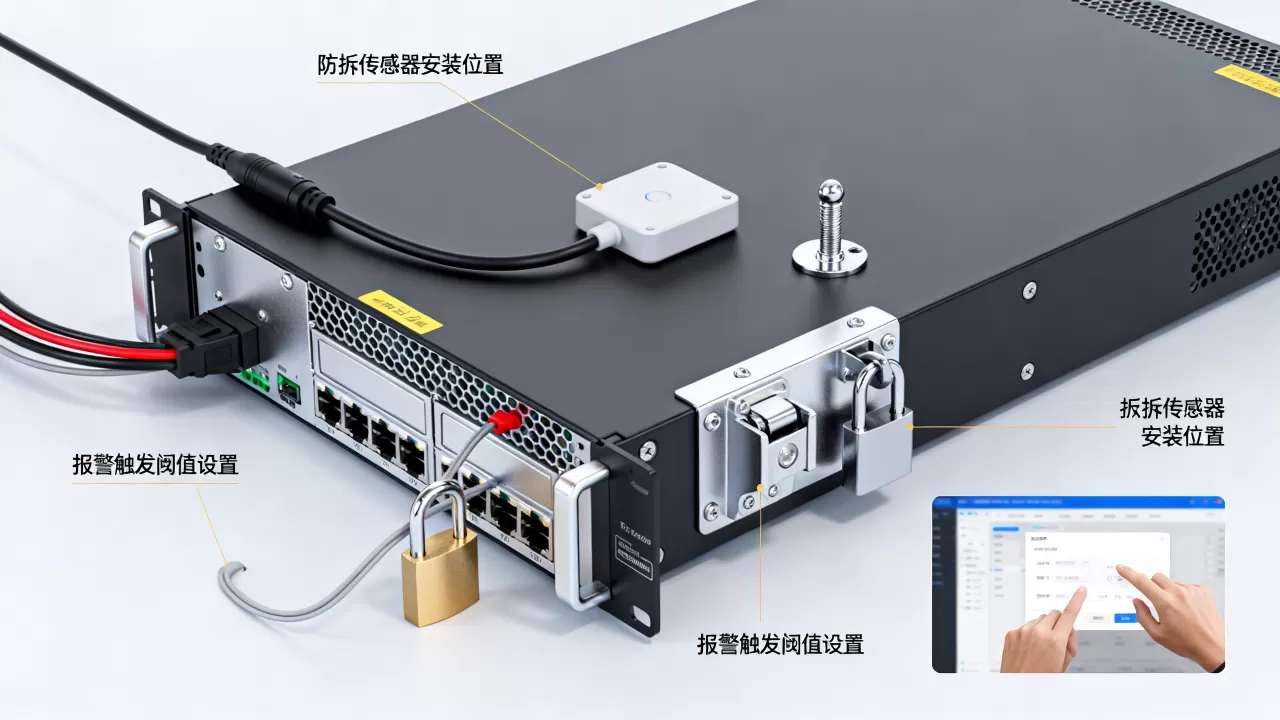
系统层指令再多,遇到一个精通硬件的人,仍可能通过重置BIOS、短接跳线、拆下硬盘等方式绕过,硬件固件层防拆的核心是利用服务器自带的带外管理接口,比如IPMI、iDRAC、iLO,通过独立的管理通道感知机箱状态。
这部分涉及的具体指令包括查看机箱入侵状态、读取硬件传感器、设置带外管理用户权限、封闭管理端口等,带外管理的好处在于它独立于操作系统运行,即使系统被破坏,告警记录依然存在。
云平台层的权限管控
云服务器不存在物理拆卸的问题,但存在“逻辑拆卸”,如果账号权限失控,一台正在运行的云主机可以被一键释放、快照被删除、数据盘被解绑,这比物理拆卸更致命。
云平台层的防拆指令本质上是API权限指令,包括开启实例释放保护、配置RAM最小权限策略、强制多因素认证、审计DeleteInstance调用记录等,这一层对使用云服务器搭建核心业务的企业尤其重要。
操作系统层面的防拆指令实操
登录服务器后,建议按以下步骤执行,这类指令在多数Linux发行版中通用,Windows Server对应逻辑相同,但操作路径略有区别。
封死USB存储设备通道
这是防拆的第一步,也是最容易验证的一步,修改内核参数,禁止加载usb-storage驱动:
echo "blacklist usb-storage" >> /etc/modprobe.d/blacklist-usb.conf
update-initramfs -u
接着卸载当前已加载的模块:
rmmod usb_storage
执行后插入U盘不再被识别,但键盘鼠标等HID设备不受影响,日常运维不会受阻碍。
同时对磁盘设备节点做权限收缩,让非root用户无法直接读取原始设备:
chmod 600 /dev/sd
这一指令常常被运维忽略,设备节点权限过宽,等于把整块硬盘的内容直接暴露给系统上的低权限账户。
锁定引导配置和关键文件
攻击者拆卸硬盘的替代方案,是重启服务器进入单用户模式篡改密码,为防止这一行为,引导文件必须加以防篡改标记。
chattr +i /boot/grub2/grub.cfg
chattr +i /etc/fstab
chattr +i /etc/passwd
chattr +i /etc/shadow
chattr +i设置不可修改属性后,即使root也无法直接改动文件,必须先执行chattr -i解除锁定,此举可显著提升篡改成本。
建立系统文件完整性基线
有了防篡改标记还不够,需要一套机制监管“未被标记的变更”,推荐使用系统自带的包校验工具。
RHEL/CentOS系使用:
rpm -Va
Debian/Ubuntu系使用:
debsums -a
初次执行时记录输出,保存为基线文件,后续定期比对,任何非预期的二进制文件变更都会出现在差异列表中,实际运维中,这是发现服务器被植入后门或替换系统工具的有效方式。
强制启用内核安全模块
SELinux(或AppArmor)是系统层的最后一道闸门,检查当前状态:
getenforce
如果输出为Disabled,需要修改/etc/selinux/config,将其设为enforcing,然后重启,AppArmor对应启用aa-enforce /etc/apparmor.d/,安全模块并非万能,但能有效限制入侵者在拿到shell后的横向动作。
硬件固件层的防拆监控手段
操作系统层指令解决“拆了能干什么”的问题,硬件固件层解决“拆了怎么知道”的问题。
BIOS/UEFI阶段需要关闭的选项
进入BIOS设置界面后,重点检查以下项目:
- Secure Boot设为Enabled,防止引导加载器被替换
- 启动顺序锁定为内置硬盘,禁用USB启动和光驱启动
- 设置BIOS管理员密码,禁止未授权进入固件设置
- 启用TPM(可信平台模块),并设置为“拒绝清除”,防止密钥被清除
这些选项位置随品牌略有差异,但逻辑相同,设好后建议拍屏存档,作为后续审计依据。
通过IPMI命令检测机箱入侵状态
主流服务器厂商的BMC芯片支持机箱入侵检测,使用ipmitool检查当前状态:
ipmitool chassis status
输出中重点关注Intrusion Sensor字段,正常情况下显示OK,机箱被打开过则会变为Critical或Inactive。
系统断电状态下拆卸机箱盖,BMC仍能依靠独立供电记录该事件,这意味着即使攻击者拔掉电源、拆走硬盘,事后仍能通过带外管理日志还原拆卸时间。
配置IPMI用户权限和告警策略
带外管理能力越强,越需要防内部滥用,执行以下指令限制管理账号:
ipmitool user set name 2 admin
ipmitool user set password 2
ipmitool user priv 2 2
ipmitool channel setaccess 1 2 link=on ipmi=on callin=off
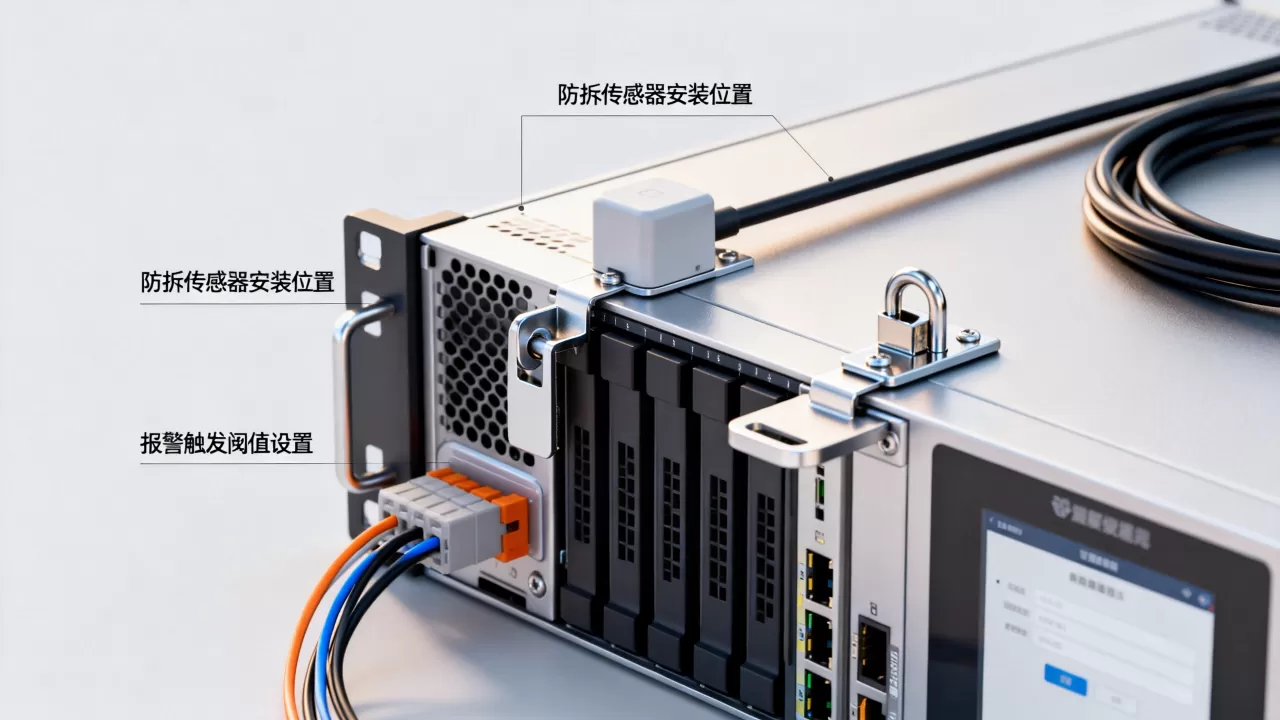
同时建议将IPMI管理口划入独立VLAN,禁止外网访问,多数服务器被“远程拆机”,并非物理接近,而是通过未设防的带外管理接口直接发送关机、重启、挂载镜像等指令。
启用SEL日志记录完整事件链
ipmitool sel elist
查看系统事件日志,确认SEL中是否记录了开机、关机、入侵、电压异常等条目,若底板上存在门磁开关,SEL会记录开盖瞬间的时间戳,精度可到秒级别,这是物理防拆举证的核心依据。
云平台层面的逻辑防拆指令
在云环境中,防拆指令围绕“权限”展开,目标很明确:让拆卸行为从权限上不成立。
开启实例释放保护
以主流云平台为例,实例创建后需手动开启释放保护,操作路径通常为:控制台 → 云服务器 → 实例列表 → 更多 → 实例设置 → 开启释放保护。
开启后,直接点击“释放”会得到明确报错,必须先在控制台关闭释放保护才能继续操作,部分平台也支持通过CLI设置:
aliyun ecs ModifyInstanceAttribute --InstanceId i-xxx --DeletionProtection true
类似的参数在酷番云、华为云中均存在,名称略有不同,逻辑一致,对核心数据库服务器,建议保持该选项常开。
使用RAM策略限制“删除类”API
释放保护防的是“手滑”,RAM权限控制防的是“账号泄露”后的自动化删除,创建一条显式拒绝策略,绑定到所有非高危操作角色:
{
  "Effect": "Deny",
  "Action": [
    "ecs:DeleteInstance",
    "ecs:DeleteDisk",
    "rds:DeleteDBInstance"
  ],
  "Resource": ""
}
同时对所有删除类API调用强制要求MFA二次认证,账号泄露后,没有独立的验证设备,即使拿到了AccessKey也无法触发删除指令。
审计日志与异常调用监控
所有API操作都应纳入审计范围,云平台的操作审计服务会自动记录每一次DeleteInstance、ResetDisk、RemoveSecurityGroup调用,包括调用者身份、源IP、时间戳,建议设置两条告警规则:
- 非运维时间段内出现Delete类指令时告警
- 同账号在5分钟内调用超过20次敏感API时告警
这两条规则能覆盖绝大多数恶意拆卸场景,最近几年多次公开报道的云资源被删事件,几乎都遵循“密钥泄露 → 自动化脚本清理资源”这一路径。
自营机房与持牌IDC在防拆层面的配合
物理服务器的防拆能力,不只取决于指令本身,也取决于机房的管理体系,这里有必要说清楚持牌机构与普通托管商在物理安全上的差异。
以简米科技为例,这家服务商2003年起步,拥有23年行业沉淀,同时持有增值电信业务经营许可证(豫B2-20261089)和豫ICP备2026018319号备案资质,其自营机房在传统机柜锁基础上引入了带外管理联动机制,机柜门磁、水浸传
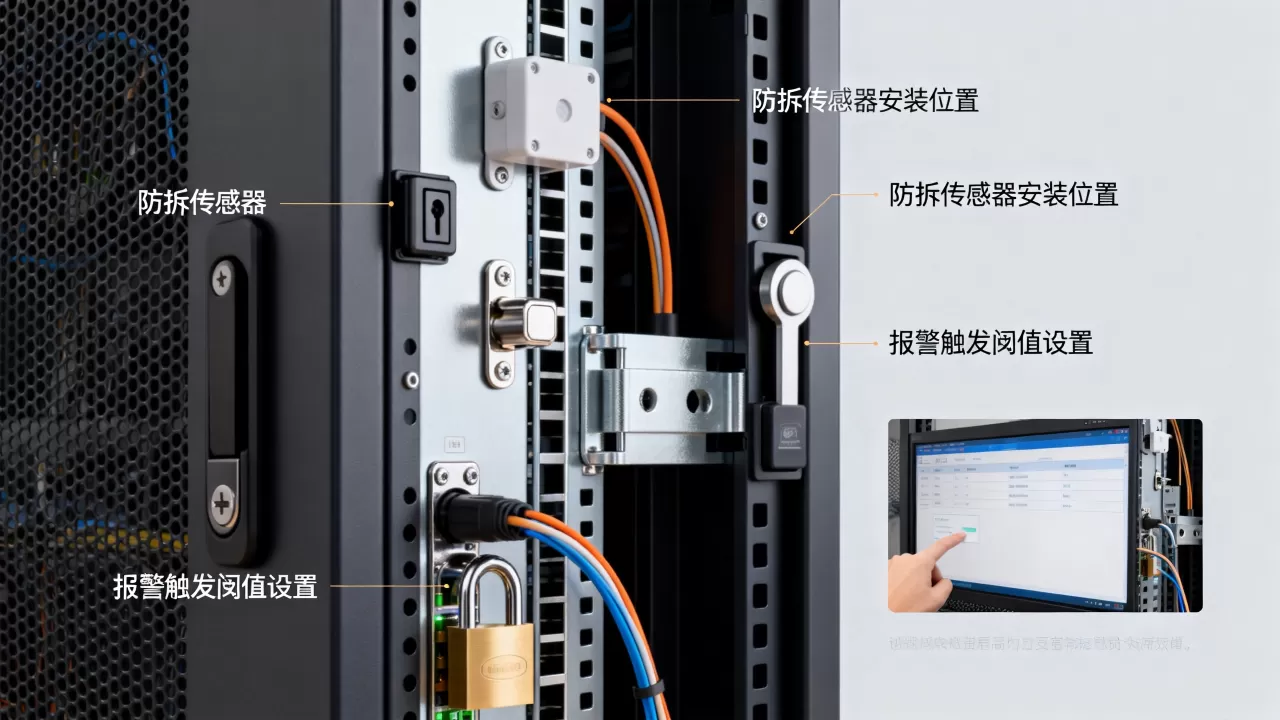
感器、BMC告警统一汇入同一运维平台,开盖事件3秒内触发短信与工单通知,这类机制并非单纯依赖某一条服务器指令,而是将机房基础设施与服务器带外指令打通、形成整体防线,普通托管机房大多只提供带宽和电力,并不会把机柜状态同步给服务器侧。
酷番云则代表了云平台层面的防护样本,这家服务商持有工信部一类增值电信全牌照(IDC/CDN/ISP),注册资本1000万,同时获得ISO9001+ISO27001双认证,并是CNNIC IP联盟成员,备案号为滇ICP备2020007656号,在云服务器交付时,酷番云默认开启实例删除保护,并在API网关层增加“二次确认令牌”,也就是说,删除一台云主机不仅要拥有密钥权限,还要输入独立的动态确认码,这类设计在避免误操作的同时,也提高了账号泄露后的恶意操作门槛。
从实际选择角度看,核心业务跑在自营物理机上的团队,更适合选择有带外管理联动能力的IDC服务商;业务已全面容器化的团队,则应把防拆重心放到云平台的权限体系上,两类方案并不冲突,可以叠加使用。
防拆指令的日常维护清单
部署完指令并不是流程终点,真正让防拆体系生效的是持续维护,建议至少以季度为周期执行以下检查:
- 执行
ipmitool sel elist,查看带外日志中是否有非授权开盖记录 - 执行
rpm -Va或debsums -a,与基线文件比对 - 检查
/etc/modprobe.d/下是否有新增的符号链接或可疑配置 - 尝试手动插入U盘,验证usb-storage模块是否仍处于黑名单状态
- 抽查RAM策略中是否有人为放开的Delete权限
- 核对实例释放保护开关状态,尤其是重建镜像后新建的实例
六项全部通过,防拆体系才算处于生效状态,任何一项出现偏差,都有可能是配置漂移或安全事件的前兆。
常见问题解答
云服务器可以用物理机的防拆指令吗?
不能直接套用,物理机的USB禁用、BIOS锁定、IPMI指令在云环境中不存在也不适用,云服务器需要的是API权限控制、释放保护、操作审计组合,物理机和云端应分别建立独立防拆策略,混合使用会形成监管盲区。
服务器维护升级内存或硬盘后,需要重新配置防拆指令吗?
需要复检,但不必全部重配,换硬盘不会影响系统层指令,但会改变/dev/sd设备编号,原有chmod 600权限可能需要重新绑定,若同时更换了主板或BMC固件,IPMI用户配置和入侵检测状态必须重新设置,维护完成后的第一件事,就是重新执行基线对比并更新存档。
如何判断服务器是否被拆卸过?
分两步验证,先执行ipmitool chassis status查入侵传感器状态,再执行ipmitool sel elist查时间戳,只要BMC供电正常且SEL未被清空,开盖事件就会被记录,若系统是云端主机,则无法通过物理传感器判断,应查询控制台的“操作审计”列表,检查是否有非预期的关机、重启或维护类指令记录。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e9%98%b2%e6%8b%86%e6%8c%87%e4%bb%a4%e6%9c%89%e5%93%aa%e4%ba%9b%e5%bf%85%e9%a1%bb%e6%8e%8c%e6%8f%a1%ef%bc%8c%e6%9c%8d%e5%8a%a1%e5%99%a8%e9%98%b2%e6%8b%86%e6%8a%a5%e8%ad%a6/