本地化运维团队的职责边界,最实用的划分方式是“三层一线”:属地负责、总部监管、流程对接。属地兜底现场响应,总部兜底架构决策,流程兜底衔接缝隙,一句话说透:边界不是靠开会喊出来的,而是靠服务目录、SLA指标和升级机制一条一条落出来的。
为什么运维边界总在“背锅”和“甩锅”之间横跳
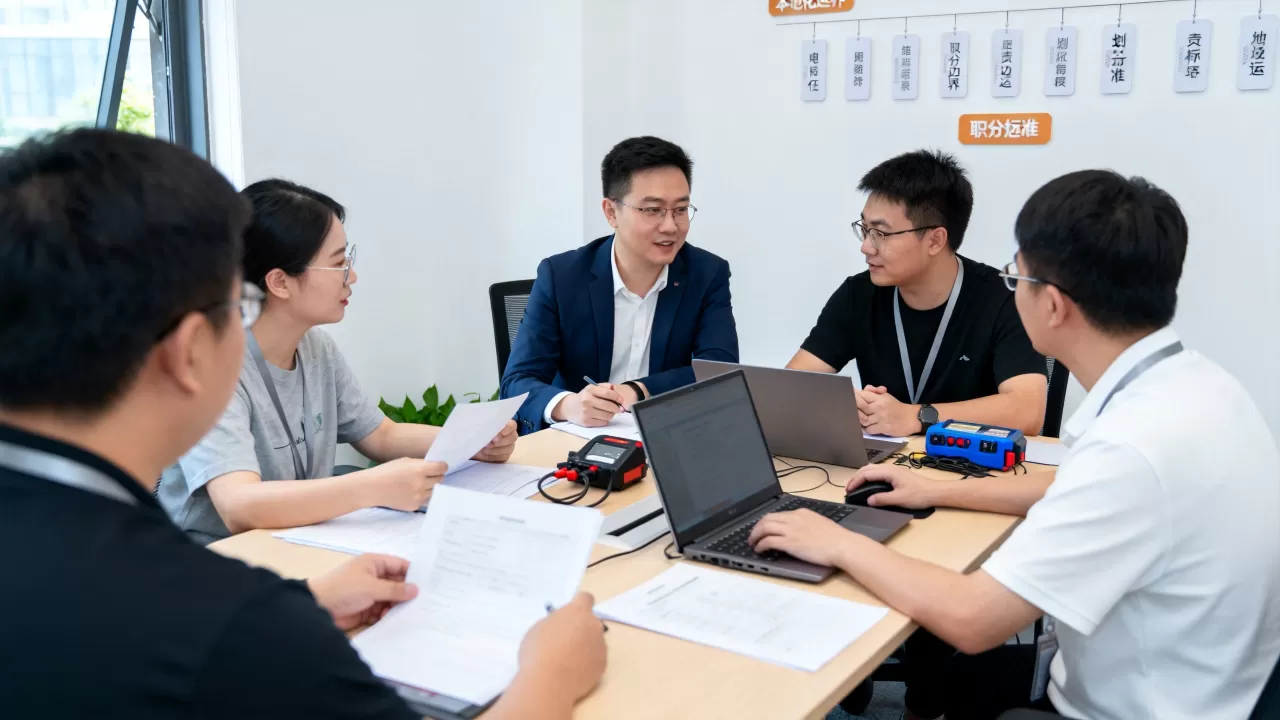
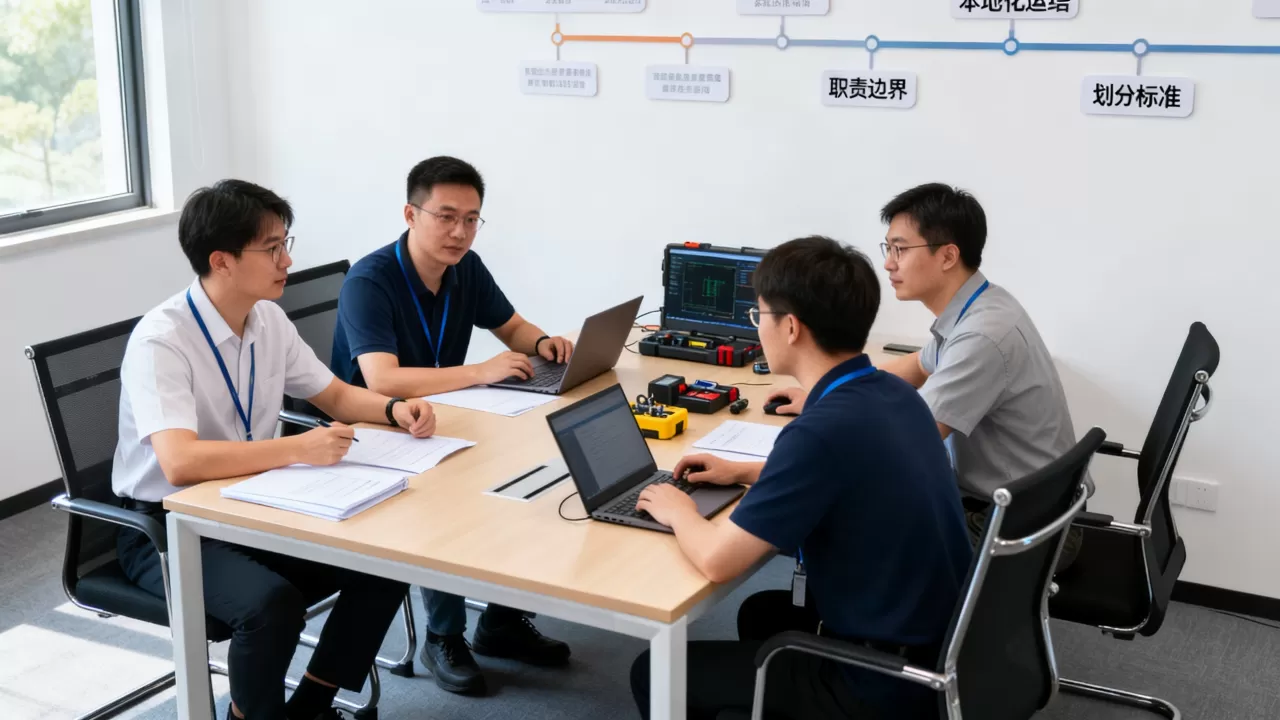
省公司机房断电,营业厅的收银系统集体挂掉,群里@了本地运维,本地说“这系统是总部统建的,我没权限碰”;又@总部值班,总部说“网络设备不在我这边,我远程也看不见”,两边都有道理,两边都没错,但业务已经停了两小时。
这就是职责边界不清晰的典型现场:问题发生前没有人定义“谁先动手”,问题发生后所有人都忙着证明“不该我动手”,据统计,多数分公司运维团队每年至少要经历一次这样的“故障后定责”拉扯,每次拉扯消耗掉的时间成本,比修故障本身还高。
更隐蔽的问题是,没有边界的时候,人情就成了规则,谁能多扛一点、谁和领导关系好、谁的工作群回消息快,这些都会变成隐形的“职责”,今天能用,明天就翻车,真正要做的不是等故障来教育人,而是提前划好线。
本地运维团队和总部运维中心职责分工怎么拆
拆边界不用想得太复杂,按三个维度交叉切,每个新事件都能对号入座。
先看故障类型
- 硬件类故障:服务器宕机、网络设备掉线、机房温控异常、终端损坏,本地运维必须接第一棒,因为人和设备在同一个物理空间,远程猜不如现场看。
- 软件类故障:操作系统补丁、中间件配置、应用版本发布,总部统管,本地做验证和反馈。
- 数据类故障:备份失败、日志缺失、配置漂移,总部定方案和标准,本地执行操作并回传结果。
再按系统归属
| 系统类型 | 本地职责 | 总部职责 |
|---|---|---|
| 总部统建系统 | 账号管理、日常巡检、报障响应 | 版本发布、补丁修复、架构调整 |
| 本地自建系统 | 全权处置、数据备份、安全管理 | 合规抽查、技术支援 |
| 前后端混合系统 | 网络接入层、现场终端 | 应用层、数据库层、接口层 |
最后按时间窗口
- 工作时段:本地值班,总部远程在线,双方实时协作。
- 夜间和节假日:总部远程值班兜底,本地只负责接电话和到场插拔重启。
这套逻辑里最关键的动作是:任何一项工作,必须有一个“默认责任人”,哪怕暂时不清楚怎么修,默认责任人也得先接手、先响应、先同步状态。
用SLA和服务目录把边界画成线
行业共识认为,服务目录是运维职责划分的起点,想定边界,先回答一个问题:你的团队到底提供哪些服务?把本地化运维服务目录模板的条目拆成三类,边界就跟着清晰了。
服务目录里的三类条目
- 响应型服务:设备报障、终端支持、紧急恢复,这类服务必须写明“多久到现场”。
- 预防型服务:月度巡检、季度演练、容量评估、健康检查,这类服务必须写明“多久做一次”。
- 合规型服务:账号复核、日志审计、备份验证、漏洞修复复核,这类服务必须写明“向谁汇报结果”。
每一条服务都要绑上指标:响应时限、完成时限、责任人、费用归属,如果内部做结算,最好连人天单价也写进去,否则月底对账全靠感情,下个月谁也不爱干活。
响应时限怎么定才不吵架
建议按下表的参考值来设定,规模越小可以适当放宽,但宽限必须提前说好:
| 故障等级 | 本地首次响应 | 总部远程介入 | 升级条件 |
|---|---|---|---|
| 严重(P1) | 5分钟内确认现场 | 10分钟内上线分析 | 本地处置30分钟无进展 |
| 重要(P2) | 10分钟内确认现场 | 30分钟内上线分析 | 本地处置2小时无进展 |
| 一般(P3) | 30分钟内确认现场 | 当天内完成跟进 | 影响范围扩大自动升级 |
时限定完之后,升级路径也得画清楚:本地首响应 → 超时自动升级总部 → 总部无法解决升级厂商 → 全程留痕、事后复盘,路径越短,扯皮空间越小。
四条操作线,一线一规矩
职责边界不是一张静态表格,而是每天都在发生的动作,拆成四条操作线,每条线定好规矩,比任何制度文件都好使。
监控线:本地看设备,总部看业务
本地监控盯机房温湿度、磁盘空间、设备在线率,这些指标用肉眼就能感知,现场响应最快,总部监控盯接口成功率、业务响应时间、数据库连接池,这些指标本地看不全,远程反而看得清。
建议把告警矩阵分开配置:“CPU超过90%”发给本地当班人,“业务成功率低于95%”直接发给总部大屏,本地确认处理后手动确认,超时无确认则告警自动升级到总部值班长,五分钟内二次确认。
变更线:本地改配置,总部管审批
本地不是不能做变更,而是要明确“哪些变更不用上报、哪些变更必须走审批”,标准动作是:填单 → 权限校验 → 排窗口 → 执行 → 回滚预案 → 验证 → 复盘。
业内专家指出,变更流程是边界中最容易崩塌的地方,特别是这几类变更,本地绝对不能自行操作:跨机房架构调整、核心业务版本发布、数据库迁移,这些操作影响面大,回滚成本高,必须总部统一掌控窗口。
故障处置线:一线处置,二线升级
故障处置的默认动作只有一套:一线先上手,二线随时接,本地运维是一线,负责到场、插拔、重启、换备件;总部是二线,负责远程定位、出方案、协调厂商,升级通告至少要包含五个要素:
- 告警时间
- 影响范围
- 已执行的操作
- 需要谁介入
- 要求什么时间回复
资产台账线:谁维护,谁抽检
设备台账由本地维护,因为设备物理在哪、配置变没变,只有现场人知道,资源台账(IP地址段、账号权限、应用清单)由总部维护,本地按季度认领核对,双方定期对账,避免“台账说正常、设备已报废”的尴尬。
本地化运维岗位职责说明书怎么写
边界划分的最终落点,是每个岗位能拿着说明书直接执行,写职责说明书不用套模板,抓住五个要素就够。
五个必写要素
- 管理范围:明确列出负责的系统、机房、终端、专线,写清楚“哪些归我管”。
- 响应指标:明确首次响应时间、到场时间、恢复时限,写清楚“多久必须接单”。
- 汇报线:日常向本地运维经理汇报,技术难题向总部专家求助,写清楚“有困难找谁”。
- 权限边界:列出可执行、需申请、禁止触摸的操作清单,写清楚“什么不能碰”。
- 考核方式:月度巡检完成率、故障处置满意度、变更成功率,写清楚“怎么算干得好”。
示例写法:“负责省中心机房和省内12个分支机构的终端运维,工作日9:00至18:00在线,30分钟内响应报障,2小时内到场,有权限重置本地账号密码、重启故障设备;没有权限修改总部核心业务系统配置。” 看完这段,任何人都知道该找谁、不该找谁。
三个常见误判,别踩
- 总部不干的活全算本地。 职责划分要同时考虑能力、资源、合规三项,总部的安全审计责任不能丢给本地,本地人手不够时总部也得远程补位。
- 所有流程都追求一模一样。 分公司规模不同,流程可以裁剪,但升级出口不能省,否则出现真空地带。
- 职责确定后就一劳永逸。 架构调整、人员变动、系统迁移都会打破原有边界,至少每个季度做一次复盘。
关于本地化运维职责边界划分的高频问题
本地化运维团队和总部运维的边界怎么才算清晰?
判断标准很简单:任何一个新故障进来,团队不用在微信群里讨论,就知道该谁先动手,操作上把故障类型、系统归属、时间窗口三个维度交叉查一遍,默认责任人自然浮出来,如果还需要开会定一下,说明边界还没画完。
本地化运维服务目录模板必须包含哪些内容?
服务目录至少写清楚:服务名称、服务对象、响应时限、完成时限、费用归属、责任人,按响应型、预防型、合规型三类列,每条服务都要挂上指标,没有指标的服务目录,就是一张列了菜名但没标价格的菜单。
分公司运维只有两三个人,边界划分能怎么妥协?
人少就把矩阵切得粗一点:自己管现场,总部管远端,本地负责机房和终端的首响应,总部负责远程定位、变更执行和厂商调度,本地每月提交一次巡检报告,重大变更提前申请,边界划分本质上不是为了分责任,而是让没人接的活有个默认兜底。
边界从来不是一堵隔离墙,而是一条河道的堤坝,堤坝修对了,水往哪流都顺畅,先把服务目录列清楚,再把响应时限定明白,最后把升级通道打通,本地团队知道自己的活是什么,总部团队知道该在什么时候补位,这场配合就能一直演下去。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/732092.html