虚拟机共用磁盘的数据隔离与安全访问,核心在于将物理存储资源划分为多个逻辑单元,并通过权限控制、加密机制和访问审计三道防线,让每台虚拟机只能看到并操作自己被授权的数据区域。
虚拟机共用磁盘的数据隔离原理与安全风险
为什么共用磁盘会带来数据泄露隐患
虚拟机共用磁盘在节省成本和简化运维的同时,也把存储层面的安全问题搬到了台面上,多台虚拟机读写同一块物理磁盘,如果底层没有做好隔离,就像合租一套房子却共用一扇门任何人走错房间就能翻到别人的私人物品,行业共识认为,虚拟化环境里最常见的安全事故,并非来自外部黑客强行攻破,而是内部权限配置失误或默认设置过于宽松所致。
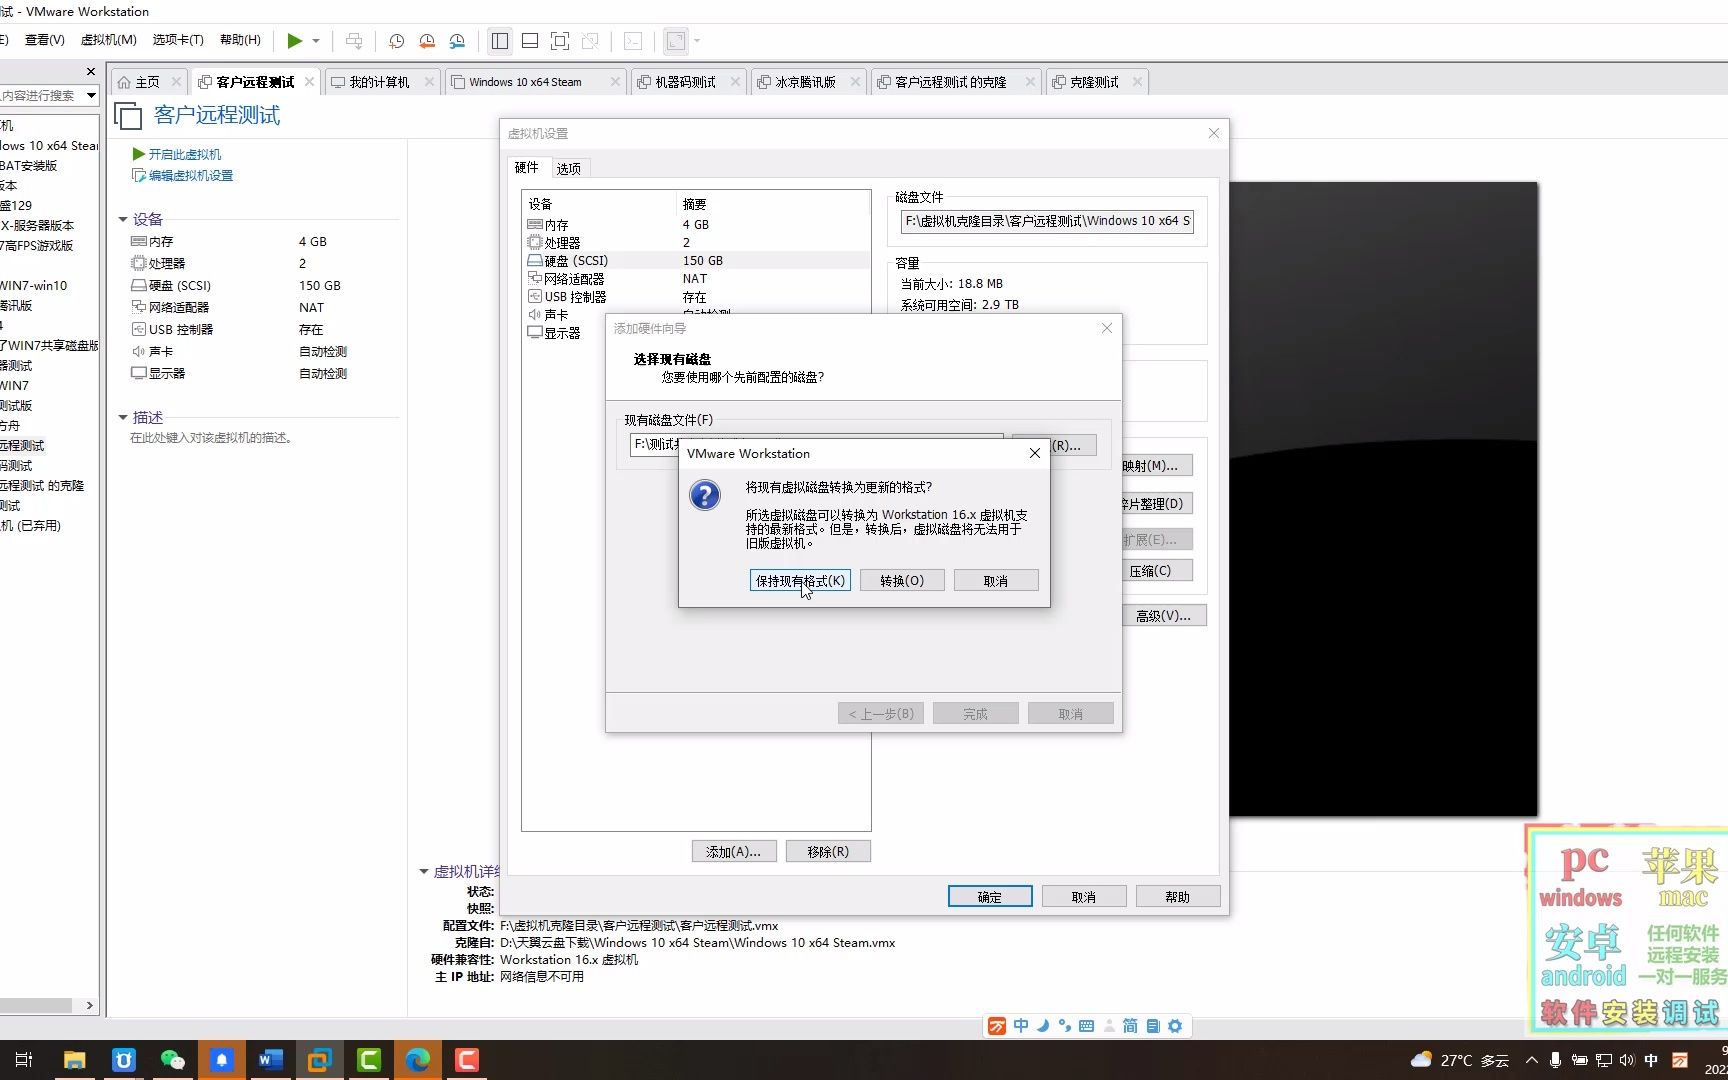

具体风险集中在三个层面,一是存储控制器层面,虚拟机如果直接映射到同一块LUN(逻辑单元号),且未在存储端做分区切割,那么一台虚拟机的I/O可能会被其他虚拟机嗅探到,二是文件系统层面,多个虚拟机共享同一个共享文件夹时,如果没有对目录设置访问控制列表,任何具有账户权限的进程都能遍历整个目录树,三是网络层面,虚拟机之间通过虚拟网络传输数据时,如果使用了不安全的传输协议,数据包可能被截获。
逻辑隔离与物理隔离的适用场景
隔离方式有两种基本思路。物理隔离意味着每台虚拟机使用独立物理磁盘或独立的存储卷,互不共享任何底层资源,这种方法安全等级最高,但成本也高,适合处理涉密数据或核心数据库。逻辑隔离则是在同一块物理磁盘上通过分区、文件系统权限、存储虚拟化等方式划分出多个互不可见的区域,适合大多数中小企业的业务系统。
选择哪种隔离方式,要看你所在企业的合规要求和预算,据工信部此前的行业指导文件,涉及个人信息和重要数据的存储,应当优先采用物理隔离或等效的强逻辑隔离措施,如果你只是测试环境或非敏感业务,采用基于文件系统权限的逻辑隔离就足够了。
虚拟机共享磁盘怎么设置权限?区分用户与进程级控制
基于LUN映射的访问控制
在共享存储设备上(如SAN存储),最常见的做法是通过LUN掩码或映射来控制哪台虚拟机可以访问哪个区块链区域,以VMware环境为例,操作路径是:在存储阵列的管理界面创建不同的LUN,然后为每台虚拟机的HBA卡分配对应的LUN ID,这样虚拟机A就无法感知虚拟机B所在的存储区域。
具体到命令层面,在Linux平台上使用iscsiadm配置iSCSI发起端时,可以通过--targetname和--lun参数指定可访问的目标。
iscsiadm -m node -T iqn.example:storage.vm1 -o new
iscsiadm -m node -T iqn.example:storage.vm1 -l
注意,这里只是让虚拟机“看不见”其他LUN,如果要防止虚拟机绕开存储层面直接通过协议访问,还需要在存储端配置CHAP身份认证,为每台虚拟机设置单独的账户名和口令。
使用文件系统权限实现目录级隔离
当多台虚拟机需要共享同一个文件系统上的不同目录时,文件系统权限就是你的第二道锁,以Linux的ext4或XFS文件系统为例,你需要为每台虚拟机的应用服务账号创建独立的属主和属组,并设置目录权限为770或750,这样同组用户可以访问,其他用户则被拒绝。
你有一台NFS服务器,希望将/data/projectA目录仅开放给虚拟机VM-A,而/data/projectB开放给VM-B,可以这样操作:
useradd -r vm_project_a
useradd -r vm_project_b
mkdir /data/projectA
mkdir /data/projectB
chown vm_project_a.vm_project_a /data/projectA
chown vm_project_b.vm_project_b /data/projectB
chmod 750 /data/projectA
chmod 750 /data/projectB
然后在NFS导出配置/etc/exports中,为每个目录绑定对应的客户端IP和访问权限:
/data/projectA 192.168.1.101(rw,no_root_squash,subtree_check)
/data/projectB 192.168.1.102(rw,no_root_squash,subtree_check)
同样,在SMB/CIFS共享环境中,你可以通过Windows的“共享权限”和“NTFS权限”双重设置来隔离不同虚拟机,记住一个原则:共享权限负责控制网络访问,NTFS权限负责控制本地文件系统的访问,两者交集才是最终有效权限。
借助SELinux或AppArmor强制访问控制
传统的文件权限是自由访问控制,root用户拥有最高权限,一旦虚拟机的root账户被攻破,攻击者可以随意读取共享磁盘上的文件,这时需要引入强制访问控制机制。
在CentOS/RHEL系统上,SELinux默认启用,你可以在配置文件中为虚拟机进程定义类型标签,比如让运行虚拟机进程的qemu二进制文件只能访问标记为virt_image_t的目录,这样即使攻击者获得了虚拟机内的root权限,也无法直接突破SELinux边界访问其他虚拟机的数据。
Ubuntu或Debian下可以使用AppArmor,通过编写配置文件限制/usr/bin/qemu-system-x86_64的读写路径,这种方法的优势在于,即使你误将共享目录的权限设成了777,强制访问控制仍然会把越界访问挡在门外。
数据加密:防止底层绕过权限直接读取
全盘加密与文件级加密的选择
权限控制解决的是“谁能访问”,而加密解决的是“即使拿到数据也无法解析”,在共用磁盘场景下,建议至少采用两种加密级别:
- 全盘加密:对整块共享磁盘做LUKS或BitLocker加密,但要注意,如果你把同一块加密磁盘挂载给多台虚拟机,它们必须共享同一个密钥,这反而降低了隔离性,所以全盘加密更适合单台虚拟机独占的独立分区。
- 文件级加密:对每个虚拟机自己的数据目录分别使用不同密钥进行加密,例如在Linux上使用
fscrypt为每个目录生成独立的策略密钥,或者在Windows上用EFS加密文件,这种方法可以做到即使多个虚拟机共用同一文件系统,各自的数据仍被独立保护。
从性能角度看,文件级加密比全盘加密更灵活,但配置稍复杂,如果你的业务对I/O性能极度敏感,比如在线交易系统,建议优先使用支持硬件加密加速功能的存储阵列(如支持SED自加密硬盘的磁盘阵列),这样加密过程在硬盘内部完成,几乎不消耗CPU资源。
密钥管理与性能权衡
加密需要处理密钥分发问题,业内专家指出,在虚拟化环境中,密钥管理常常被忽视很多管理员为了图方便,直接将密钥写入虚拟机的开机启动脚本里,这等于把钥匙藏在了门垫下面,合理的做法是使用独立的密钥管理服务器(如HashiCorp Vault或KMIP标准设备),为每台虚拟机下发独立密钥,并设置定期轮换机制。
性能方面,加密操作大约会带来5%到15%的额外I/O开销,具体取决于CPU是否支持AES-NI指令集,多数现代服务器CPU都支持,所以不必过于担心,但要注意,如果你的存储设备本身已经做了压缩,再叠加加密,压缩率会大幅下降,可能导致实际可用空间减少。
虚拟机共享存储方案对比:NFS、iSCSI、Ceph谁更安全?
三种协议的隔离特性对比
在虚拟化环境中,共享存储最常见的三种实现方案是NFS、iSCSI和分布式存储系统(如Ceph),它们的安全隔离能力和运维复杂度各有不同,可以参考下表:
| 方案 | 隔离实现方式 | 安全强度 | 运维门槛 | 适用规模 |
|---|---|---|---|---|
| NFS | 基于导出目录和客户端IP限制 | 中等,依赖网络权限和用户映射 | 低 | 小型集群 |
| iSCSI | 基于LUN映射和CHAP认证 | 较高,块级隔离,但需额外管理 | 中 | 中型数据中心 |
| Ceph | 基于Pool大小和用户权限分离 | 高,支持加密和API级访问控制 | 较高 | 大规模私有云 |
从安全角度看,NFS的安全性能取决于NFS版本,NFSv4.1之后支持了基于Kerberos认证的RPCSEC_GSS,可以防止IP伪造和数据包嗅探,如果你还在使用NFSv3,强烈建议切换到v4版本,否则建议只在完全可信的内网环境中使用。
iSCSI的块级隔离效果更好,因为每台虚拟机看到的是一块干净的裸设备,文件系统由虚拟机自己维护,其他虚拟机无法感知其内部结构,但要注意,一旦把iSCSI LUN映射给多台虚拟机,它们就能同时读写该块设备,这种多写入场景必须依赖上层的分布式锁或集群文件系统(如OCFS2或GFS2),否则极易损坏数据。
Ceph的RBD块设备天然支持独占锁,同一时刻只能有一个客户端进行写入,Ceph的存储池可以独立授权不同的用户,权限粒度可以精细到某台虚拟机只能读写某个Pool中的某个镜像,这种设计让Ceph在安全性上明显优于传统的NFS共享。
中小企业的实惠方案
对于多数中小企业而言,采购高端SAN存储的成本较高,而完全自己搭建Ceph集群又需要专业运维团队,不妨采用折中方案:使用一台中端NAS设备,开启iSCSI Target服务,并为每台虚拟机分配一个独立的LUN,这种方案在价格上比SAN便宜不少,同时保留了块级隔离的优势。
如果你只有两三台物理机,也可以使用基于NFS的共享方案,但在配置时务必执行两个动作:一是禁用
root_squash(或者改为单独导出目录时使用root_squash),二是启用防火墙限制NFS端口只对指定IP开放,这样既可以满足数据共享需求,又能把安全风险控制在可接受范围内。
常见故障排查与运维建议
权限配置错误导致的访问异常
共享磁盘最常出现的故障,是虚拟机管理员发现自己能看到其他虚拟机的数据文件,或者反过来自己的数据丢失,排查路径如下:
- 先确认存储层是否隔离成功:在虚拟机内部执行
sudo fdisk -l或lsscsi,查看系统识别到的磁盘列表,如果出现了不属于自己的LUN,说明映射配置有问题。 - 再检查文件系统权限:使用
getfacl或ls -l查看目录权限,重点检查是否误将目录设为了777或带上了setgid位。 - 最后检查网络层:如果共享协议是NFS,运行
showmount -e查看服务器导出了哪些目录,确认这些目录是否只对应了你期望的客户端。
定期审计与监控
安全隔离不是一次性配置,而是要持续维护,建议每季度做一次权限审计,操作步骤包括:
- 导出所有虚拟机共享磁盘的访问控制列表,对比基线文档,找出异常变化。
- 检查存储阵列的日志,筛选出短时间内多次失败认证记录这往往是暴力试探的征兆。
- 在关键共享目录上启用审计功能,Linux的
auditctl可以做到,例如跟踪对/shared/isolation_test目录的读写尝试:
auditctl -w /shared/isolation_test -p wa -k shared_access
然后通过ausearch -k shared_access定期检查日志。
Q&A:虚拟机共用磁盘常见问题
虚拟机可以同时写同一块共享磁盘吗?
技术上可以,但非常危险,如果两台虚拟机同时对一个文件系统执行写操作,且它们之间没有协调机制(如集群文件系统的分布式锁),那么元数据会很快损坏,导致整块磁盘不可用,除非你的应用本身是经典的共享磁盘集群(如Oracle RAC),否则不要把同一个块设备同时分配给多台虚拟机,更安全的做法是使用文件级共享(NFS或CIFS),它们具备文件锁功能,支持多客户端并发访问。
如何防止虚拟机内root用户修改共享磁盘的权限?
传统文件系统的root权限无法被普通权限设置绕过,因为root拥有所有操作能力,这时需要依赖强制访问控制机制SELinux或AppArmor,在宿主机层面,你还可以将虚拟机的虚拟磁盘映射为只读,或者使用快照回滚机制,一旦检测到权限表的异常修改,立刻从快照恢复。
共用磁盘时加密会影响正常读写速度吗?
会有一定影响,但大多数现代服务器CPU支持AES-NI硬件指令集,能将加密速度提高一个数量级,实际测试中,启用加密后的IOPS损失通常可以控制在5%以内,如果你的存储设备是SSD并支持TCG Opal自加密规范,那么可以选择让硬盘自身完成加密,完全不消耗主机CPU资源。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/612914.html