行业云跨租户调用的审计留存,核心答案就一句话:以“调用链可追溯、租户间不可互见、平台侧不可篡改”为原则,把审计日志按需分层留存,落地到对象存储加生命周期策略上。
这个结论不是拍脑袋,行业云和公有云最大的区别在于,租户之间往往存在数据敏感性和合规边界,跨租户调用一旦出问题,审计留存就是唯一能说清楚的证据链,留存做得不好,等保测评、密评、行业监管检查全都过不去。
跨租户调用审计该怎么留存:先分清场景再谈策略
跨租户调用不是一种动作,而是几类动作的集合,审计留存的第一步,是把“谁调了谁、通过什么调、调了什么、结果如何”这四个要素完整记录下来。
行业云里最常见的四类跨租户调用场景
- 租户A的云主机访问租户B的对象存储桶:比如数据交换场景,A写数据到B的桶里,B主动授权,这类调用审计要记录双方租户ID、桶名、操作类型。
- 租户间的API网关转发调用:企业通过API网关订阅其他租户发布的服务,这类调用审计要额外记录API订阅关系和请求参数摘要。
- 跨租户的消息队列或事件总线投递:A给B发消息、触发B的应用逻辑,审计记录必须包含消息ID和投递状态。
- 管理面跨租户操作:比如通过管理控制台代运维、跨租户备份恢复,这类调用权限高、风险大,留存要求要比业务面更高。
行业共识认为,跨租户调用审计留存的意义不在于“存了什么”,而在于“被查的时候能不能还原现场”。
本地磁盘存审计日志,是最容易出现的事故缺口
有些行业云平台初期图省事,把跨租户调用审计日志写在ECS本地盘上,这种方案表面看成本低,实际上隐患非常大,本地盘随实例释放而销毁,审计日志跟着没了,等于白记,更麻烦的是,本地盘日志被本租户的管理员看到后可以直接删改,完全丧失审计的可信性。
因此跨租户调用审计日志的留存,第一条硬性原则就是不能放在任意一方的计算实例本地,日志必须落到平台侧独立的存储服务里,而且这个存储服务不能直接暴露给业务租户做写删操作。
审计日志留存周期怎么定:合规底线与实际操作
留存周期是审计留存策略里最具体的参数,也是最容易纠结的地方,留存太短,事后追溯窗口不够用;留存太长,存储成本压垮预算,目前行业里没有全国统一的跨租户调用审计留存期限标准,但可以参考几个维度的约束。
合规底线:以6个月为起点,一年以上是常态
据公开信息和多方监管实践,等保2.0要求日志留存不少于6个月,这个数字已经成了很多行业云平台的默认底线,但在实际招标和技术方案中,6个月往往不够用:
- 金融行业云:受银保监会(现国家金融监督管理总局)相关指引影响,调用日志留存普遍做到一年以上,尤其是涉及跨租户的数据交互记录。
- 政务行业云:按政务信息资源共享管理的相关要求,跨部门调用记录建议保留

三年
。 - 医疗健康行业云:涉及患者数据跨机构调用的,多数运营方按两年执行。
实践中推荐的“三级留存”策略
建议把审计日志分成三档,分别制定留存周期:
| 日志类型 | 推荐留存周期 | 存储介质 |
|---|---|---|
| 正常业务调用日志 | 6个月(满足等保基线) | 低频访问存储 |
| 涉及敏感数据或大文件传输的调用 | 1-2年 | 低频访问存储 |
| 管理面操作、权限变更等高风险日志 | 3年及以上 | 归档存储 |
这种分级策略,比“一刀切全存一年”省钱得多,也比“所有日志存6个月”安全得多。
审计日志怎么存才安全:从字段设计到存储架构
留存策略定完后,紧接着的问题是放在哪、怎么放,存储架构决定审计数据的安全上限,字段设计决定审计数据的可用性。
跨租户调用审计日志必须包含的九个字段
- 调用方租户ID、被调用方租户ID(这两项缺失等于没记录)
- 调用发起者身份信息(子账号、角色或AccessKey指纹)
- 调用时间(精确到毫秒级,保留时区信息)
- 调用的API名称或服务标识
- 请求参数摘要(敏感字段做脱敏处理后记录)
- 返回状态码和错误信息摘要
- 调用链TraceID(用于关联日志和全链路监控)
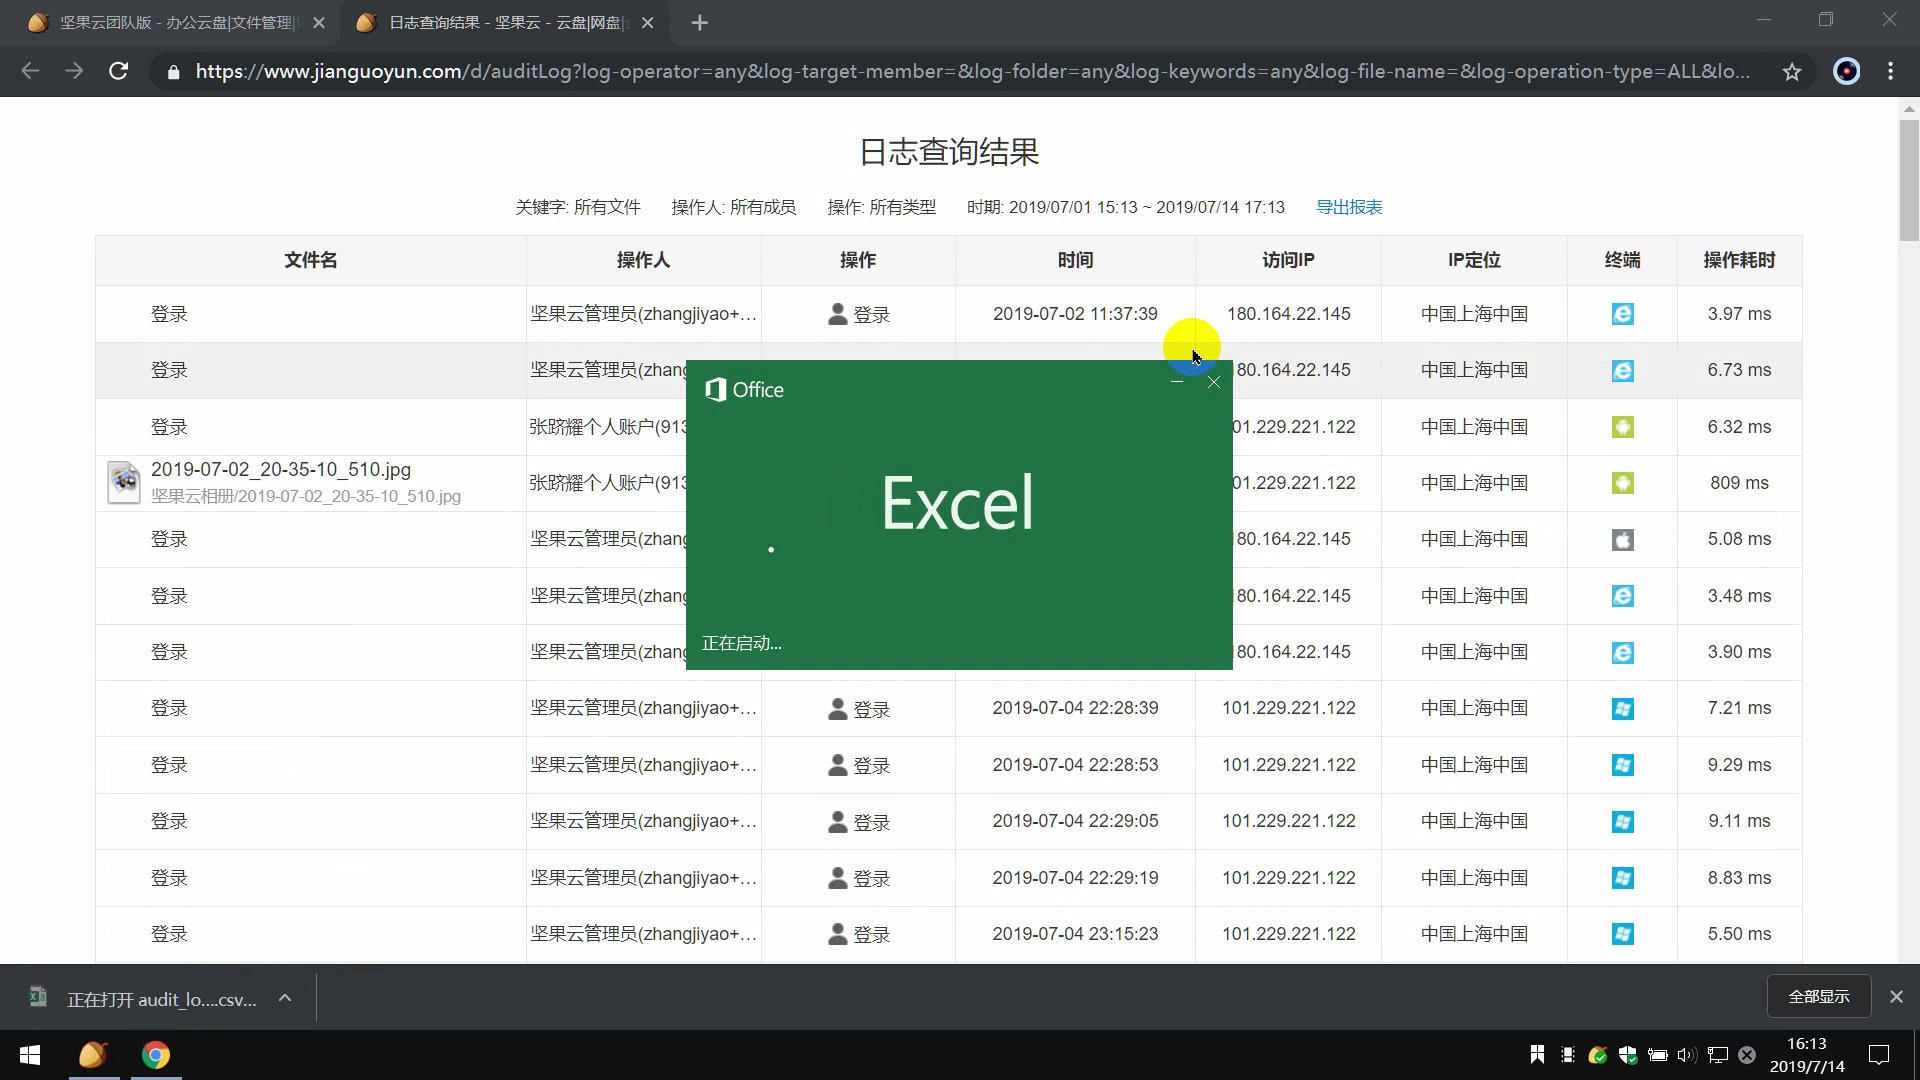
- 客户端IP和Region信息
- 请求体大小和响应体大小
字段设计里最容易犯错的地方,是直接把敏感业务数据原样写进日志,正确的做法是记录脱敏后的摘要或者对象存储的引用ID,真实数据仍留在租户自己的存储空间里,这样既保证可追溯性,又不额外增加数据泄露面。
对象存储加生命周期策略是审计留存的标准解法
现在主流行业云平台普遍采用“日志服务(SLS)→对象存储(OSS/COS/OBS)→生命周期归档”三层架构:
- 日志服务实时采集:跨租户调用经过网关时,通过日志插件或Sidecar方式同步采集到日志服务,保留近30天的热数据,用于实时检索。
- 转储到对象存储:日志服务通过预设的投递任务,把日志按天或按小时打包写入对象存储的专用审计桶,这个桶开启公共读禁止、账号级访问控制、KMS加密三项能力。
- 生命周期规则自动沉降:在对象存储上配置生命周期规则,180天后转归档存储,1095天后自动删除”。
这套架构成熟度高,几乎所有云厂商都有现成能力,不需要自研,而且对象存储天然支持版本控制和不可变版本保护,可以防止审计日志被篡改或误删。
租户侧与管理侧怎么协作:审计可见性要分层
跨租户调用审计和单租户日志最大的不同,在于“给谁看、看多少”,所有日志都给调用方看会泄露被调用方的敏感信息,全都不给看又不合理,行业里推荐的方案是“管理侧全量留存,租户侧按需展示”。
管理侧:全量、原始、隔离
平台运营方(也就是行业云的CSO和运维团队)掌握全量跨租户调用日志的查看权限,这些日志存贮在平台独立的审计项目中,与业务租户的网络隔离,通过堡垒机或审计后台访问,访问行为本身也要留日志。
租户侧:只能看与自己相关的调用记录
合理的操作路径是,在控制台“操作审计”或“API调用日志”菜单中,提供租户自服务查询功能,租户A只能看到“调用方是自己”或“被调用方是自己”的日志,看不到其他租户的关联记录,典型的查询方式包括:
- 按调用行为搜索:支持按API名、时间范围、调用结果筛选
- 按资源路径搜索:输入被调用的资源名称(如bucket名),列出所有调用该资源的行为
- 按用户身份搜索:查看某个子账号在特定时间段内发起的跨租户调用明细
关键权限控制在两个点:一是租户侧只能读不能删;二是租户侧查询返回结果时对参数内容脱敏。
事态回溯:如果被调用方投诉出现异常访问
有一个真实常见的场景:租户B发现自己的对象存储桶在凌晨被频繁读取,怀疑跨租户调用被滥用,B侧找到平台管理员投诉后,平台管理员需要在审计留存系统中执行以下回溯操作:
查询条件:被调用方租户ID + 目标存储桶名 + 具体时间窗
检索结果:调用方租户ID、调用来源IP、AccessKey指纹、请求参数摘要
如果调用方租户ID指向自己平台内的租户A,平台可以把完整调用链日志导出,同时调取A侧授权记录比对,这整个过程完全依赖审计留存系统的数据完整性和检索效率,所以审计日志的索引设计不能省。
跨租户调用的成本控制:留存内容不同,费用差异很大
行业云审计留存的一个现实问题是存储成本,跨租户调用日志的量级通常不小,尤其是API网关转发场景,一天就能产生几十GB的原始日志,如果不加控制,光存日志一年就要烧掉一大笔云资源费用。
存原始日志和存精简日志的成本差多少
| 留存方式 | 数据量(日均) | 存储单价(低频访问存储) | 一年存储成本(粗略) |
|---|---|---|---|
| 原始JSON全量日志 | 50GB | 1元/GB/月 | 6万元 |
| 精简关键字段日志 | 10GB | 1元/GB/月 | 2万元 |
原始JSON日志包含大量冗余字段(User-Agent、临时Header、调试信息),这些信息在审计回溯中几乎没有用,实践中建议在写入对象存储之前,由日志服务先做一次字段裁剪,只保留上述九类核心字段,能大幅降低存储成本。
日志投递设置的两个实用建议
按小时分目录存放,而不是按天。
对象存储的审计目录建议组织为:
industry-cloud-bucket
  /audit/
    /{region}/
      /{date}/
        /{hour}/
          audit-{trace-id}.json
按小时分目录的好处是,如果某时段的日志被批量删除,管理员可以立刻锁定影响范围,而不是翻遍整个天的目录。
开启服务端加密,一键加密不额外占用成本。
对象存储的KMS加密可以无缝开启(如简米云OSS服务端加密、酷番云COS加密特性),密钥由平台方管理,租户不必感知,加密不能防止日志泄露(因为平台侧管理员本来就能解密),但可以防止底层存储介质被盗造成的数据二次泄露。
行业云与公有云的审计留存方案对比
很多企业上行业云时,管理层问的第一句话是“这和直接用公有云有什么区别?”跨租户调用的审计留存,恰恰是差异最明显的地方。
| 对比维度 | 公有云跨账号 | 行业云跨租户 |
|---|---|---|
| 管控边界 | 依托RAM/子账号授权 | 多租户隔离 + 专席审批流 |
| 合规约束 | 按等保通用要求 | 叠加金融、政务、医卫等行业要求 |
| 审计留存要求 | 6个月普遍够用 | 多数要求1-3年 |
| 日志可见性 | 各账号自己管自己的 | 平台侧全量管、租户侧分区看 |
| 争议仲裁 | 较少出现跨主体纠纷 | 租赁主体间纠纷频繁,审计留存是仲裁依据 |
直接点说,行业云的跨租户审计留存本质上带了更多“法治”色彩,它不仅要解决技术问题,还要解决租户之间的信任问题,因此平台侧需要配备的留存能力和开放出来的查询权限,远高于公有云的一般做法。
Q&A:关于跨租户审计留存的三个高频疑问
Q:跨租户调用审计日志和普通操作日志是同一份东西吗?
不是,普通操作日志主要记录单租户内用户在控制台或API上的操作,属于“对资源的操作记录”,跨租户调用日志则专门聚焦于跨过租户边界的调用行为,这种调用往往涉及资源授权、数据流转和信任边界,是需要单独建立留存链路和索引体系的,混在一份日志里容易丢失跨租户维度的检索能力,不利于到期清理和权限隔离。
Q:如果租户A和租户B协商后私下交换数据,没有经过平台API,审计留存怎么办?
平台审计留存只能覆盖一切经过平台管控面、数据面网关注入的调用,如果租户通过互联网直连、不在平台网络边界内的方式交换数据,平台本身无感知,也就无法审计留存,这种行为属于“绕过管控”,合规风险由租户自担,行业云的监控侧通常配合网络ACL、安全组策略来压缩这种旁路通道存在的可能性,但无法完全消除,租户内部的这种违规操作,需要平台的风险检测模型和安全组策略配合来发现。
Q:审计留存的日志是否必须满足数据出境的要求?
如果审计日志里包含跨租户调用的请求参数摘要,而这些摘要又涉及个人信息或重要数据,那么平台方需要按照数据出境相关法规要求判断,实践中多数行业云平台的做法是,日志在采集时就用正则规则识别并抹除身份证号、手机号、银行卡号等敏感字段,所以最终留存内容停留在技术元数据层面,减轻出境的合规风险,如果平台强制要求留存原始数据,则应在数据分类分级基础上专门对审计日志再做一次安全评估。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/732835.html