


通过CDN隐藏源站IP后,直接查找域名解析记录已失效,必须利用历史DNS记录、子域名枚举、SSL证书透明度日志或端口扫描等间接手段才能定位真实IP。
很多站长在上线CDN后,发现无法通过ping命令获取源站IP,这其实是CDN正常工作的表现,CDN的核心价值之一就是隐藏源站,保护服务器免受直接攻击,当源站遭遇DDoS攻击、配置错误或需要紧急迁移时,寻找源站IP成为一项刚需技术,这一过程并非简单的“查找”,而是一场基于信息差的逆向工程。


为什么直接查找IP会失效
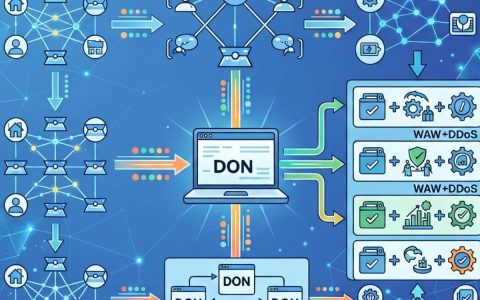
在理解如何寻找之前,必须明确CDN的工作原理,当用户访问域名时,DNS解析会将域名指向CDN厂商提供的边缘节点IP,而非你的源站IP,这意味着,任何针对域名的直接网络探测,得到的都是CDN节点地址。
业内专家指出,这种架构设计使得传统的网络扫描工具失效,如果你尝试对域名进行端口扫描,你扫描的是CDN边缘服务器,而非你的业务服务器,寻找源站IP的本质,是找到那些“绕过”或“泄露”了CDN防护的信息入口。
常见泄露场景分析
源站IP泄露通常不是技术漏洞,而是配置疏忽或历史数据残留,以下是几种最常见的泄露途径:
- 历史DNS记录:在接入CDN之前,域名解析指向的是源站IP,这些旧记录可能仍存在于公共DNS数据库中。
- 子域名未配置CDN:很多站长只为主域名配置了CDN,而忽略了mail、api、test、dev等子域名,这些子域名往往直接解析到源站IP。
- SSL证书信息:某些证书颁发机构(CA)在签发证书时,会记录服务器IP,如果证书未更新或使用了旧证书,可能暴露IP。
- 邮件服务器配置:MX记录指向的邮件服务器如果与Web服务器同源,且未配置CDN,其IP即为源站IP。
- 第三方服务集成:某些第三方SDK或插件在回源时可能暴露源站IP,尤其是在配置错误的情况下。

利用历史DNS记录定位源站
这是最常用且成功率较高的方法,互联网是有记忆的,DNS解析记录的变化会被许多第三方平台记录。
使用在线历史DNS查询工具
你可以使用如SecurityTrails、DNSlytics、ViewDNS等工具,这些平台长期监控全球DNS记录,并保存历史数据。
- 访问SecurityTrails网站,输入你的域名。
- 查看“History”或“DNS History”标签页。
- 筛选“A记录”或“AAAA记录”,寻找接入CDN之前的IP地址。
- 验证该IP是否属于你的服务器提供商(如阿里云、腾讯云、AWS等)。
注意事项
并非所有历史IP都是源站IP,在CDN接入前,服务器可能经过多次迁移或更换IP,你需要结合服务器提供商的IP段进行比对,如果找到的IP段与你的服务器IP段一致,那么它极有可能是源站IP。
子域名枚举与未保护资产扫描
大多数安全事件源于“木桶效应”,即最薄弱的环节被突破,主域名虽然配置了CDN,但子域名可能完全裸奔。
批量枚举子域名
使用子域名枚举工具(如Subfinder、Amass、OneForAll)可以批量发现你的子域名。
- 常见子域名:重点关注www、mail、ftp、api、admin、test、dev、staging、blog、shop等。
- 技术栈相关:如果网站使用WordPress,尝试wp-admin、wp-login等;如果使用Discuz,尝试bbs、community等。
解析验证
对枚举出的子域名进行DNS解析,检查其IP地址。
- 如果子域名的IP与主域名CDN节点IP不同,且该IP不属于CDN厂商,则它很可能是源站IP。
- 使用nmap或masscan对该IP进行端口扫描,确认是否开放了80、443、8080等Web端口。
- 如果端口开放且服务响应与源站一致,即可确认为源站IP。

实战技巧
有些站长会使用通配符DNS解析,将所有子域名指向CDN,在这种情况下,你需要寻找那些没有使用通配符解析的子域名,一些内部测试域名(如test.example.com)往往被遗忘配置CDN,是寻找源站IP的“金矿”。
SSL证书透明度日志排查
SSL证书透明度(CT)日志是另一个重要的信息源,当网站申请SSL证书时,证书信息会被记录在公开的CT日志中。
查询CT日志
使用crt.sh或Google Certificate Transparency日志查询工具。
- 访问crt.sh网站,输入你的域名。
- 查看列出的所有证书记录。
- 重点关注证书的“Subject Alternative Name”(SAN)字段和“Issuer”字段。
- 有些证书在签发时,会包含服务器的IP地址或主机名,这些信息可能指向源站。
证书过期与更新
注意,如果网站频繁更换证书,旧证书的IP信息可能已过期,但某些情况下,站长可能忘记更新证书,导致旧证书仍在使用,从而暴露IP。
邮件服务器与MX记录分析
邮件服务器往往独立于Web服务器,但有时它们共享同一台物理机或虚拟主机。
检查MX记录
使用nslookup或dig命令查询域名的MX记录。
- MX记录指向邮件服务器的主机名。
- 对该主机名进行A记录解析,获取IP地址。
- 如果该IP地址与Web服务器IP一致,或属于同一网段,则可能暴露源站。
反向DNS查询
对获取的IP进行反向DNS查询(PTR记录),看是否包含你的域名或服务器标识,这有助于确认IP归属。
端口扫描与服务指纹识别
如果上述方法均无效,可以尝试对CDN节点进行更深入的探测,但这需要更高的技术门槛。
识别CDN节点特征
不同CDN厂商的节点具有不同的HTTP响应头、SSL指纹或TCP/IP栈特征。

- HTTP头:检查X-Powered-By、Server、Via等头信息,识别CDN厂商。
- SSL指纹:使用sslscan或testssl.sh工具,分析SSL/TLS配置,识别CDN厂商的默认配置。
- TCP/IP栈:分析TTL值、窗口大小等参数,区分CDN节点和源站服务器。
寻找“回源”端口
某些CDN配置允许直接访问源站的特定端口(如8080、8443),用于管理或调试,如果这些端口对公网开放,且未被CDN过滤,则可能直接访问到源站。
法律与伦理提醒
进行端口扫描和服务指纹识别时,务必确保你拥有该域名的管理权限或获得书面授权,未经授权的网络探测可能违反《网络安全法》及相关法规。
Q&A:关于通过CDN查找源站IP的常见疑问
通过CDN找到源站IP后,如何保护源站安全?
找到源站IP后,首要任务是立即修改源站的安全组或防火墙规则,仅允许CDN节点的IP段访问源站的Web端口(80/443),关闭源站对公网的直接访问权限,确保所有流量必须经过CDN,建议启用WAF(Web应用防火墙)并定期更新服务器补丁。
哪些情况会导致CDN无法隐藏源站IP?
CDN无法隐藏源站IP的情况主要包括:配置错误导致DNS解析直接指向源站;子域名未配置CDN;源站服务器直接暴露了非Web端口(如SSH 22、RDP 3389);使用了HTTP协议而非HTTPS,导致中间人攻击可能获取真实IP;以及源站服务器未正确配置反向代理,导致回源请求泄露IP。
使用历史DNS记录查找源站IP的准确率如何?
准确率取决于CDN接入的时间和历史记录保存情况,如果CDN接入时间较短,且之前未频繁更换IP,准确率较高,据行业共识认为,对于运营超过一年的网站,历史DNS记录能成功定位源站IP的概率较大,尤其是当站长在接入CDN前未清理旧解析记录时。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/393696.html





评论列表(1条)
这文章讲的啥啊?CDN不是加速的吗,怎么还能隐藏IP?这不是自相矛盾吗?我平时用CDN就是觉得它快,没听说过还能保护隐私