


防火墙IP黑名单是企业网络安全防护体系中的关键组成部分,通过主动拦截恶意或未经授权的IP地址访问,有效降低网络攻击风险,保障业务系统与数据资产安全,其核心在于基于预设规则,实时识别并阻断来自黑名单内IP地址的所有连接请求,从而构建起网络边界的第一道主动防御屏障。

IP黑名单的核心工作原理与价值
防火墙IP黑名单本质上是一个被禁止访问网络资源的IP地址列表,当流量经过防火墙时,系统会将其源IP地址与黑名单数据库进行实时比对,一旦匹配成功,该连接将被立即丢弃或拒绝,且通常不会向发起方返回任何响应,从而实现静默阻断。
其主要安全价值体现在:
- 阻止已知威胁:快速封禁已知的攻击源,如僵尸网络控制节点、恶意扫描器、曾经发动过DDoS攻击或入侵尝试的IP。
- 满足合规要求:许多行业法规(如PCI DSS、等保2.0)要求组织具备访问控制能力,IP黑名单是满足此类要求的基础措施。
- 缓解资源消耗:直接阻止恶意流量进入内部网络,节省带宽、服务器计算资源,让安全设备和应用能更专注于处理可疑或未知威胁。
- 精准访问控制:可针对特定国家、地区或ISP的IP段进行封禁,以应对地域性定向攻击或减少不必要的国际访问。
IP黑名单的常见来源与维护策略
一份准确、及时的黑名单是发挥效用的前提,名单来源需兼具权威性与时效性。
主要来源渠道:
- 公开威胁情报源:接入来自权威安全机构、社区(如Abuse.ch、Spamhaus)或云安全服务商提供的实时恶意IP情报流。
- 内部安全事件分析:从自身入侵检测系统(IDS/IPS)、Web应用防火墙(WAF)日志、服务器安全告警中提取出的攻击者IP。
- 主动蜜罐捕获:通过部署蜜罐系统,诱捕并记录扫描、攻击行为的源IP。
- 第三方商业情报:订阅专业的威胁情报服务,获取更全面、精准且经过验证的恶意IP数据。
动态维护策略:
IP黑名单绝非“一劳永逸”的静态列表,必须持续维护:

- 定期评审与清理:设立评审周期(如每月),移除长期无活动的IP,避免名单过度膨胀影响性能,对于动态IP(如ADSL拨号),封禁时需谨慎,可考虑封禁整个C段或结合其他检测手段。
- 设置自动过期时间:为新增的黑名单条目设置TTL(生存时间),特别是对于来源不确定的IP,到期自动释放,防止误封。
- 建立例外白名单:务必配套维护一个IP白名单,确保关键合作伙伴、远程办公人员或运维IP不会因误判而被阻断,并确保白名单优先级高于黑名单。
专业部署与进阶应用方案
基础的黑名单功能之外,专业的部署能极大提升其效能与准确性。
分层分级部署:
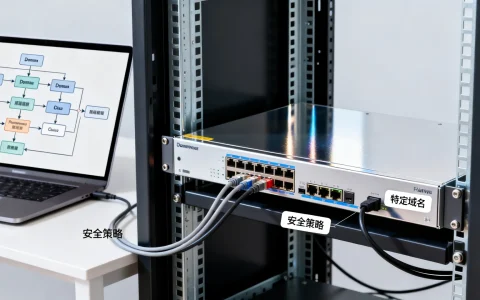
- 网络边界防火墙:部署最广泛的恶意IP情报和地理封锁列表,进行粗粒度过滤。
- 应用层防火墙(WAF):针对Web攻击,部署更精细的、基于攻击行为(如SQL注入、跨站脚本)关联的IP黑名单。
- 主机防火墙/终端安全软件:在服务器或终端上部署,作为最后一道防线,封禁针对特定主机的持续攻击IP。
与安全体系联动(智能化进阶):
单纯依赖静态名单已难以应对高级威胁,必须实现联动:
- 与SIEM/SOAR联动:当安全信息和事件管理(SIEM)平台分析发现某IP存在高频攻击行为时,可自动通过安全编排与响应(SOAR)剧本,向防火墙下发临时黑名单指令,实现分钟级自动响应。
- 与行为分析结合:不单独依赖IP,而是结合用户行为分析(UEBA),即使IP不在黑名单,但其账户出现异常登录、高频失败请求等行为,可临时将该会话IP加入黑名单进行验证。
- 信誉评分机制:引入IP信誉评分系统,对低信誉分IP进行限速、增强验证或临时隔离,而非直接阻断,在安全与体验间取得平衡。
独立见解:超越简单封禁的防御哲学
在实战中,资深安全工程师不应仅将IP黑名单视为一个封禁工具,而应将其融入更广阔的防御视角:
- “封禁”可能是攻击者的探针:直接封禁可能告知攻击者其已被发现,促使对方更换IP或战术,有时,将攻击流量重定向至蜜罐或监控沙箱,能获取更多攻击者意图、工具等信息,价值更高。
- 警惕“黑名单依赖症”:过度依赖黑名单会导致安全团队忽视更深层次的漏洞挖掘与修复,它应是“缓解”措施,而非“解决”方案,真正的安全源于坚固的架构、及时的补丁和最小权限原则。
- 关注误封与业务影响:尤其在采用激进的地理封锁或大规模情报源时,务必评估对合法用户(如海外客户、使用公共VPN的员工)的影响,建立快速的申诉与解封流程至关重要。
专业解决方案建议
为构建一个高效、智能且影响可控的IP黑名单体系,建议遵循以下步骤:

- 评估与规划:明确需要保护的核心资产,分析主要威胁来源(如爬虫、漏洞扫描、暴力破解),据此确定黑名单策略的重点。
- 搭建动态情报管道:至少整合1-2个权威的公开情报源和自身安全日志作为数据基础,考虑使用威胁情报管理平台进行聚合、去重和格式化。
- 实现自动化闭环:利用API接口,将防火墙与SIEM、IPS等系统打通,实现“检测-分析-决策-封禁”的自动化响应闭环,将威胁响应时间从小时级缩短至分钟级。
- 实施分层策略与监控:在网络边界、应用层、主机层部署差异化的黑名单策略,并建立监控仪表盘,跟踪黑名单拦截次数、Top攻击源、误封申诉等关键指标。
- 定期演练与优化:定期进行红蓝对抗演练,检验黑名单策略的有效性,根据演练结果和日常运营数据,持续优化情报源、封禁规则和联动策略。
防火墙IP黑名单是网络安全防御中不可或缺的“快刀”,但其威力源于精准的情报、动态的维护和与整体安全体系的智慧联动,唯有将其从静态的名单升级为动态的智能威胁响应环节,才能在现代网络攻防战中占据主动。
您所在的企业目前是如何管理和使用防火墙IP黑名单的?是否遇到过因封禁策略导致的业务访问问题,又是如何优化解决的?欢迎在评论区分享您的实践经验与见解。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/3121.html




评论列表(3条)
文章提到IP黑名单防护很关键,这点我赞同,但是我觉得还有更好的方案,比如结合行为分析或AI技术来动态识别新威胁更靠谱。
哇,博主这篇讲防火墙黑名单的文章真的很及时!看完感觉又学到了不少干货。 确实啊,IP黑名单这招儿是基础但超级有用的盾牌。主动把那些搞事情的、看着就不对劲的IP直接挡在门外,想想就觉得安心很多,起码能拦住一大波瞎扫描的和低级攻击,保护咱的核心数据和业务系统。博主说得对,这玩意儿真的是安全防护里不能少的一环。 不过我自己也有点小感受,就是觉得光靠黑名单好像也有点不够。博主也提到了规则得实时更新,这点太关键了!现在攻击者换IP跟换衣服似的,速度飞快。要是名单更新不及时,或者漏掉了新冒出来的坏蛋IP,那防护效果就大打折扣了。而且,感觉单靠IP黑名单可能防不住那些特别狡猾的、或者用大量代理IP的攻击(比如DDoS),对手花样太多了。 所以特别认同博主最后说的,黑名单要和其他手段一起上!比如和那个白名单搭配着用,或者再加上行为分析、威胁情报这些更智能的工具,感觉防护网就更密实了。博主分析得真透彻,总能把复杂的问题讲得明白,期待博主下次讲讲更智能的防御手段或者实战案例!永远支持博主YYDS!
作为内存分析控,我觉得IP黑名单虽好,但规则太多会占内存,优化存储结构能让防火墙响应更快更省资源。