零信任网络里,身份就是信任的唯一凭证,网络位置和设备状态都不再享有默认信任,所有访问决策必须先验证身份。
这句话听起来有些绝对,但恰恰是零信任最核心的底层逻辑,传统网络安全依赖边界防火墙,默认内网可信;零信任反过来,默认一切不可信,每次请求都要证明“你是谁”,身份因此成为所有权限判断的起点,也是整个零信任架构里唯一能贯穿终端、网络、应用和数据的线索。
零信任网络里身份为什么是信任的核心依据?
要理解这个问题,得先看清传统信任模型失效在哪,过去企业信任的是“位置”只要进了办公室网线或者连上公司Wi-Fi,就认为安全,但这些年远程办公、云化部署、第三方协作越来越普遍,边界被撕得粉碎,攻击者不需要攻破大门,只要偷到一个合法账号,就能在内网横向移动,内网里一台机器被控制,整片区域都跟着沦陷。
行业共识认为,身份是唯一无法被物理边界锁定的属性,IP会变、设备会换、地点会漂移,但一个用户的身份标识是相对稳定的,零信任把信任判断从“你在哪里”切换到“你是谁”,这带来几个直接变化:
- 网络位置不再代表权限,在咖啡厅连公共Wi-Fi的销售副总,和在公司机房的运维工程师,身份不同,能访问的东西完全不同。
- 设备可信度只作辅助,即使手机是公司发的,如果处于越狱状态或者没打补丁,身份即使合法,访问敏感系统也会被拦截或降权。
- 基于身份的动态授权,同一个用户,在上午9点从北京登录和凌晨3点从海外登录,要求的安全验证级别完全不同。
所以身份成为信任的核心依据,不是理论上的偏好,而是现实攻击模式倒逼的结果,据统计,相当一部分重大数据泄露事件中都出现了合法账号被滥用的身影,攻击者拿到身份后,网络层面几乎感知不到异常。
身份验证在零信任里和传统密码认证有何不同
传统认证是“一次验证,长期有效”,登录时输一次密码,之后全天都能访问所有授权资源,零信任则要求持续验证每次访问请求、每个API调用、甚至每个数据包,都要结合身份上下文重新评估信任等级。
这里的身份不是单纯的账号密码,而是多维度的身份信息集合:
- 用户身份:工号、手机号、邮箱、生物特征。
- 设备身份:设备指纹、证书、安全基线状态。
- 应用身份:服务账号、API密钥、代码签名。
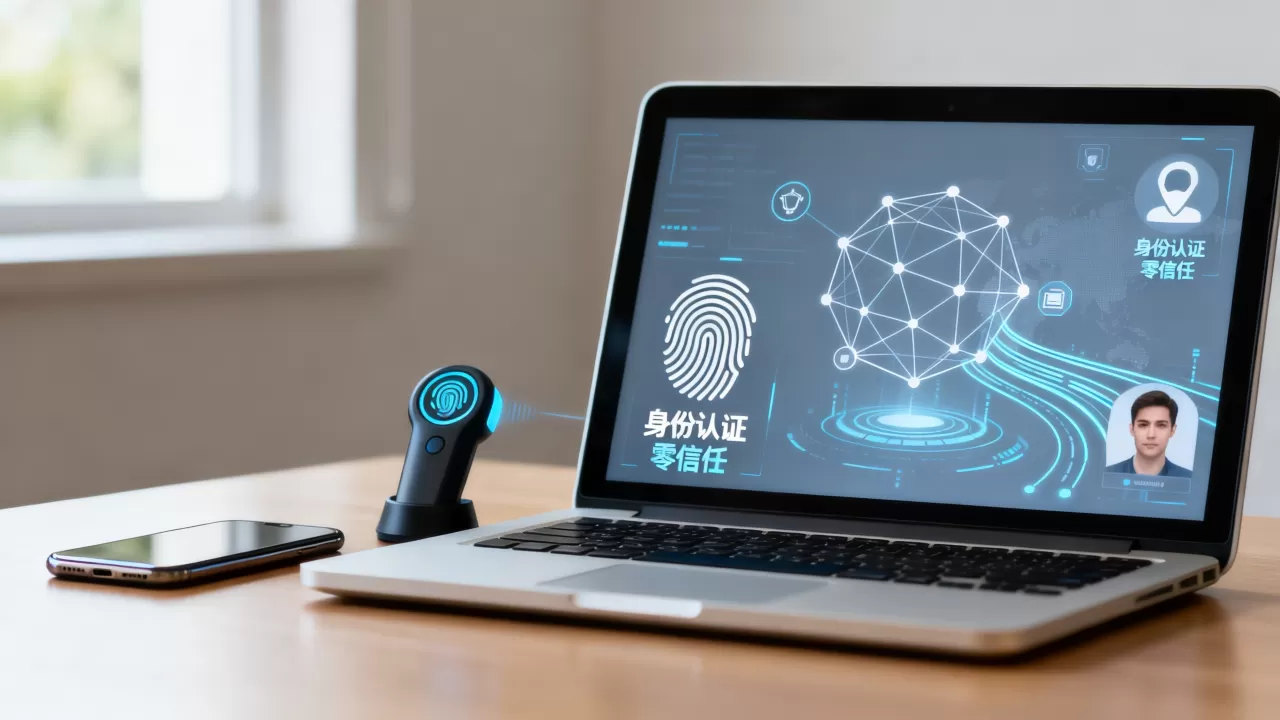
三者结合起来,才能构成一个可信任的“实体身份”,只有用户身份而没有设备身份,在零信任模型里会被判定为“异常访问尝试”,这也是为什么很多零信任方案都要先做设备注册和证书下发。
零信任架构落地步骤:从身份认证开始
很多企业想上零信任,第一反应是买产品,但落地远不是装一套软件那么简单,零信任是对信任模型的重新设计,身份认证是切入点,但不是全部,以下步骤来自行业实践,按顺序推进能少走弯路。
第一步:梳理身份清单和权限边界
先搞清楚系统里到底有哪些身份,别只看员工号,还包括服务账号、外包人员账号、默认管理员账号,很多企业连自己有多少个特权账号都说不清,那就没法谈零信任。
- 列出所有应用系统的登录入口。
- 标记公网可访问的管理后台和API接口。
- 找出长期不用的“僵尸账号”并立即禁用。
- 删除共享账号,做到一人一号。
这一步做完,你会发现自己企业里的身份混乱程度可能远超预期,有个做电商的朋友告诉我,他梳理后发现三十多个同事共用一个客服后台账号,根本分不清谁操作了退款。
第二步:建立统一身份认证中心
把所有应用的身份验证收拢到一个入口,这就是常说的统一身份认证,用企业微信、钉钉或者自建IAM系统都行,关键是让用户只走一条认证路径,所有应用共享身份源。
这里有个容易踩的坑:很多企业用LDAP同步账号,但LDAP密码强度不够,也不支持现代多因素认证,建议至少支持以下能力:
- 多因素认证(密码+验证码/硬件令牌/生物识别)。
- 单点登录(用户认证一次,访问所有已授权应用)。
- 账号生命周期自动化(入职开通、转岗调整、离职立刻禁用)。
第三步:用动态访问控制替代静态权限表
传统权限表是入职时定好,之后很少变,零信任要求权限动态调整,比如某员工突然从财务部门调岗到行政,旧权限应该在调岗完成当天下线,而不是等HR发邮件再改。
动态访问控制的逻辑可以简单概括为:
- 用户发起访问请求。
- 系统收集上下文:身份、设备状态、地理位置、行为习惯。
- 信任引擎打分。
- 得分高于阈值则放行,否则弹MFA或直接拒绝。
核心原则是最小权限给一个人完成工作所需的最少权限,并且权限随上下文实时变化,比如财务人员平时可以看到全公司工资表,但如果他从陌生设备登录,那就只给查看自己工资条的权限。
第四步:身份数据与网络管控策略联动
身份认证做完还不够,得让网络设备“认识”身份,传统交换机只看IP,零信任环境下要基于身份转发流量,这一步需要SDN控制器或者SDP网关配合。
具体操作路径是:
- 将用户身份信息同步到策略引擎。
- 配置基于身份的虚拟网络分段。
- 高敏感应用隐藏在网关后面,不暴露IP。
- 访问被拒绝时返回“资源不存在”,而不是“权限不足”,避免暴露信息。
这里要特别提醒:身份库一旦被攻破,整个零信任体系就崩溃了,所以身份存储本身要加密,密码要加盐哈希,管理员账号要单独用硬件密钥保护。
零信任网络部署成本与选型对比
说到部署,企业最关心的其实是价格和效果,零信任不是单一产品,而是一套组合方案,成本差异很大,小型企业可能几十万就能落地,大型集团动辄数百万,下面这张表能帮你快速建立认知:
| 方案类型 | 适用规模 | 核心功能 | 相对价格 | 实施周期 |
|---|---|---|---|---|
| 身份认证平台 | 中小企业 | MFA、SSO、账号治理 | 较低 | 1-2周 |
| SDP零信任网关 | 中大型企业 | 网络隐身、动态授权 | 中等 | 1-3个月 |
| 综合零信任平台 | 大型集团 | 身份+网络+终端+数据全链路 | 较高 | 3-6个月 |
| 开源方案自建 | 有技术团队 | 灵活性高但运维复杂度高 | 成本分散 | 半年以上 |
业内专家指出,多数零信任项目超支的根源在于前期身份梳理不足,如果账号体系混乱,后续所有策略都会是空中楼阁,建议先小规模试点,选一个核心业务系统跑通身份认证加动态访问控制,再逐步扩展。
在选型上,不要只看功能列表,要问几个具体问题:
- 是否支持对接已有的AD、HR系统?
- 多因素认证支持哪些方式?短信验证码还是U盾?
- 身份策略变更后多久生效?秒级还是分钟级?
- 高可用怎么保障?身份认证服务挂了如何处理?
如果是地域性部署,比如北京、上海的企业要求数据不出本地,还要确认方案是否支持私有化部署,不能让身份数据全部跑到云端,否则合规这关就过不去。
零信任不是万能药,但身份是当下最值得投入的方向
零信任网络里身份是信任的核心依据,这句话不是要你无视网络防护,而是提醒你:围墙再高,门锁坏了也没用,与其花大价钱堆防火墙规则,不如先把身份体系做扎实,当你问“零信任网络到底是什么”时,最简单的回答就是:把每个人都当作不可信的陌生人,用身份验证换取每一次访问许可。
但这不等于无脑拒绝所有请求,零信任的精髓在于“验证后再信任,信任后还持续验证”,身份就是整个验证循环的坐标原点。
零信任网络里身份认证为什么需要多因素认证?
因为单一密码已经不可靠,统计显示,相当一部分数据泄露和弱口令、撞库有关,多因素认证要求结合密码之外的第二因子,比如手机验证码或指纹,即使密码被偷,攻击者也很难伪造第二因子,零信任里的身份不是一个静态标签,而是多因子组合出的动态证据链。
零信任网络部署上海地区大概需要多少预算?
具体价格取决于企业规模和现有IT基础,如果已有成熟的AD域控和统一认证体系,只需增加SDP网关和策略引擎,几十万可以起步,如果一切从零开始,包括梳理账号、改造应用、部署终端客户端,预算会明显上升,建议先做一次身份安全评估,拿到准确的需求清单再谈价格,避免方案过度设计。
零信任架构会不会影响员工日常工作体验?
初期会有一定影响,比如首次登录要注册设备、偶尔弹出MFA验证,但成熟方案通过单点登录和可感知的持续验证,能把打扰降到最低,真正体验差的通常是权限配置不合理的企业员工每次访问都要申请临时权限,那才是灾难,好的零信任应该让员工在感知不到安全检查的情况下完成工作,同时后台已经完成无数次身份评估。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e9%9b%b6%e4%bf%a1%e4%bb%bb%e7%bd%91%e7%bb%9c%e4%b8%ad%e8%ba%ab%e4%bb%bd%e4%b8%ba%e4%bd%95%e6%98%af%e4%bf%a1%e4%bb%bb%e6%a0%b8%e5%bf%83%ef%bc%8c%e5%a6%82%e4%bd%95%e5%ae%9e%e7%8e%b0%e8%ba%ab%e4%bb%bd/