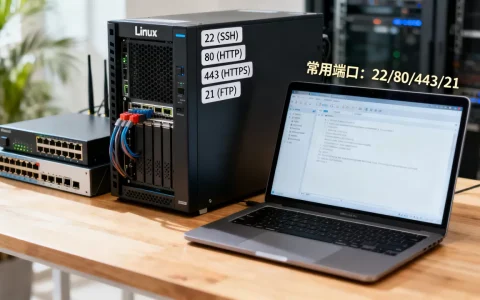
服务器启动防火墙是保障系统安全的核心防线,其本质在于通过规则策略限制网络访问,从而阻断未授权的连接请求。对于现代服务器运维而言,启动防火墙不仅仅是运行一条指令,更在于根据业务场景制定精准的访问控制策略,并在系统层面实现持久化运行。 核心操作流程应遵循“检查状态->配置规则->启动服务->验证生效”的闭环逻辑,确保在开启防护的同时,业务端口保持通畅。

主流防火墙工具的选择与判断
在Linux服务器生态中,防火墙工具经历了从iptables到firewalld,再到ufw的演进,选择正确的工具是解决问题的第一步。
- iptables:作为内核级Netfilter框架的管理工具,它是最底层、最稳定的选择,适用于对性能要求极高、规则逻辑复杂的老旧系统或特定生产环境。
- firewalld:CentOS 7及以上版本、RHEL等系统的默认防火墙,其优势在于支持动态更新,修改规则无需重启服务即可生效,且引入了“区域”概念,便于管理不同信任级别的网络接口。
- ufw:Ubuntu系统的默认防火墙工具,设计初衷是简化iptables的复杂语法,“简单易用”是其最大特点,非常适合快速部署。
核心操作:如何启动与配置防火墙
针对不同系统环境,服务器怎么启动防火墙的具体操作路径存在差异,以下方案覆盖了绝大多数生产场景。
(一) CentOS/RHEL 系统使用 firewalld
这是目前企业级服务器中最常见的配置方式。
- 启动服务:
首先确认服务状态,使用systemctl start firewalld命令启动,为了确保服务器重启后防火墙依然生效,必须执行systemctl enable firewalld将其加入开机自启。 - 配置放行策略(关键步骤):
在启动防火墙前,务必先放行SSH端口(默认22),否则会导致管理员无法远程连接服务器,造成“把自己关在门外”的严重事故。- 放行端口:
firewall-cmd --zone=public --add-port=22/tcp --permanent - 重载配置:
firewall-cmd --reload
- 放行端口:
- 验证状态:
执行firewall-cmd --state查看运行状态,显示running即表示启动成功。
(二) Ubuntu/Debian 系统使用 ufw
对于Debian系服务器,操作逻辑更加人性化。

- 默认策略设置:
启动前建议设置默认拒绝入站、允许出站,这是最小权限原则的体现。
sudo ufw default deny incoming
sudo ufw default allow outgoing - 放行关键服务:
同样,先允许SSH连接:sudo ufw allow ssh。
若需开放Web服务,可使用sudo ufw allow 80/tcp或sudo ufw allow http。 - 正式启用:
执行sudo ufw enable,系统会提示SSH连接可能中断,确认已放行SSH后输入y确认。
查看状态使用sudo ufw status verbose,显示Status: active即为运行中。
(三) 传统 iptables 的启动方式
对于使用CentOS 6或定制化内核的系统,iptables依然是主力。
- 启动服务:
service iptables start或/etc/init.d/iptables start。 - 规则编写:
需要编辑/etc/sysconfig/iptables文件,按照-A INPUT -p tcp --dport 80 -j ACCEPT的格式添加规则。 - 保存规则:
修改后必须执行service iptables save保存,否则重启后规则丢失。
进阶策略:构建高可用防火墙体系
仅仅启动防火墙并不足以应对复杂的网络攻击,必须结合专业策略进行加固。
端口最小化原则
服务器上开放的端口越少,攻击面越小。定期使用netstat -tunlp或ss -tunlp命令检查监听端口,关闭不必要的服务进程,对于非公开服务(如数据库3306端口),应配置防火墙规则,仅允许内网IP或特定跳板机IP访问。
实施白名单机制
相比于黑名单(拒绝已知威胁),白名单机制(仅允许已知信任)更加安全,在防火墙配置中,优先配置允许访问的IP段,最后设置默认拒绝所有流量,仅允许公司办公网IP访问服务器的SSH端口,可大幅降低暴力破解风险。
防御常见攻击
利用防火墙的内核模块功能防御基础DDoS攻击,在iptables中可加载recent模块限制连接频率,例如限制SSH每分钟只能建立3个新连接,有效防止暴力破解,在firewalld中,可以通过富规则实现类似的高级过滤功能。
运维避坑指南:E-E-A-T 实战经验

根据多年的运维实战经验,服务器怎么启动防火墙这一操作往往伴随着极高的操作风险,以下三点必须警惕:
- 操作前备份规则:在进行任何防火墙变更前,使用
iptables-save > rules.bak或导出firewalld配置进行备份,一旦新规则导致网络异常,可快速回滚。 - 设置定时任务“救命锁”:在调试复杂规则时,建议设置一个定时任务(如Cron),每5分钟自动执行一次
stop firewall或清空规则,这样即使规则配置错误导致断网,等待几分钟后系统会自动恢复连接,避免必须去机房现场处理。 - 区分协议类型:TCP和UDP是不同的协议,开放DNS服务(53端口)时,不仅要开放TCP,更不要忘记UDP,否则解析查询将失败。
验证与监控
启动防火墙后,验证工作不可省略。
- 外部扫描验证:使用Nmap或在线端口扫描工具,从外部网络扫描服务器IP,确认只有业务端口处于
open状态,其他端口显示filtered或closed。 - 日志审计:开启防火墙日志功能,firewalld可通过设置
LogDenied=unicast记录被拒绝的数据包,定期分析日志,可发现潜在的扫描行为或异常访问尝试,为安全策略调整提供数据支撑。
相关问答
服务器启动防火墙后,网站无法访问怎么办?
这是最常见的配置错误,首先检查防火墙是否放行了Web服务端口(如80或443),使用firewall-cmd --list-ports或ufw status查看规则列表,如果规则缺失,立即添加相应端口,检查云服务商控制台,确认云平台层面的“安全组”是否放行了对应端口,云服务器通常存在双重防火墙(系统防火墙+安全组),两者必须同时放行才能访问。
防火墙会影响服务器性能吗?
在绝大多数业务场景下,防火墙对性能的影响微乎其微,iptables/firewalld工作在内核态,处理效率极高,只有在极端高并发(如每秒数百万新建连接)或配置了极其复杂的深度包检测规则时,CPU处理中断的开销才会显现,对于常规Web应用、数据库服务器,开启防火墙带来的安全收益远大于其造成的性能损耗,不应以性能为由关闭防火墙。
如果您在配置过程中遇到其他难题,欢迎在评论区留言交流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/110481.html