服务器密钥是什么?服务器密钥的作用及安全配置方法

服务器密钥是什么?
服务器密钥是部署在服务器端、用于身份认证、数据加密与通信安全的核心凭证,本质是一串高强度、高熵值的机密字符串,不可公开、不可硬编码于客户端,需通过安全机制严格管理与轮换,其核心作用在于保障API接口、微服务间通信、数据库连接等场景的身份可信性与数据完整性,是现代云原生架构与DevSecOps体系中的关键安全组件。

服务器密钥是什么


服务器密钥的核心功能与典型场景

  1. 身份认证

    • 服务间调用时,客户端携带密钥(如HMAC签名、JWT签名密钥)证明自身身份
    • 云平台API调用(如AWS Secret Access Key、阿里云AccessKey)依赖密钥完成请求签名验证
  2. 数据加密

    • 对称密钥用于加密敏感数据(如数据库字段、配置文件)
    • 非对称密钥对中的私钥用于解密客户端加密内容(如TLS握手中的密钥交换)
  3. 完整性校验

    • 生成消息认证码(MAC),防止传输中被篡改
    • 与数字证书配合,构建端到端信任链

据Gartner 2026年报告,73%的企业安全事件源于密钥泄露或管理失当,凸显其战略地位。


服务器密钥的常见类型与技术特征

类型 生成方式 典型长度 安全特性 适用场景
对称密钥 随机生成(如AES-256) 256位(32字节) 加解密同密钥,需严格保密 本地数据加密、内部服务通信
非对称私钥 密钥对生成(如RSA-2048) 2048~4096位 私钥解密/签名,公钥公开 TLS证书、数字签名、密钥交换
API密钥 随机字符串(如HMAC-SHA256) 32~64字节 无加密能力,仅作标识+签名 第三方服务接入、微服务鉴权
数据库连接密钥 配置文件/密钥管理服务注入 变长 常与用户名绑定,禁止明文存储 数据库连接字符串加密

关键原则:

  • 熵值必须≥128位(即随机性足够高,避免暴力破解)
  • 生命周期必须可控(支持快速吊销与轮换)
  • 访问必须最小权限(仅授权必要服务读取)

安全风险与主流防护方案

▶ 主要风险

  1. 硬编码泄露:密钥写入代码仓库,被Git历史或公开仓库暴露
  2. 环境变量滥用:Docker镜像中嵌入密钥,容器逃逸后可窃取
  3. 日志误记录:调试日志中打印密钥,被运维系统采集泄露
  4. 权限过大:密钥被非授权进程读取(如普通用户进程访问root密钥目录)

▶ 专业防护方案(基于NIST SP 800-57标准)

  1. 密钥管理服务(KMS)优先

    服务器密钥是什么

    • 采用云厂商KMS(如AWS KMS、Azure Key Vault)或开源方案(HashiCorp Vault)
    • 密钥永不落地:服务仅获取加密后的密文,解密操作由KMS在可信环境中完成
  2. 动态密钥轮换机制

    • 长期密钥(如数据库密码)每90天强制轮换
    • 临时密钥(如API调用Token)有效期≤1小时,支持刷新机制
  3. 零信任访问控制

    • 服务调用密钥时,需通过身份认证(如mTLS)+IP白名单+时间窗口校验
    • 示例:Vault的aws-ec2身份认证方式,自动验证EC2实例身份后注入密钥
  4. 审计与告警闭环

    • 记录所有密钥访问行为(谁、何时、访问了什么)
    • 异常访问(如非工作时间访问)触发企业微信/邮件告警

企业落地最佳实践

  1. 开发阶段

    • 使用.env.example模板替代真实密钥,真实值通过CI/CD注入(如GitHub Secrets)
    • 代码扫描工具(如GitGuardian、TruffleHog)预提交拦截密钥泄露
  2. 部署阶段

    • 容器启动时,通过K8s Secret挂载卷或环境变量(禁止直接硬编码)
    • 采用Vault Agent Sidecar自动注入密钥,应用无感知
  3. 运行阶段

    服务器密钥是什么

    • 密钥访问日志接入SIEM系统(如Splunk),建立行为基线
    • 每季度执行密钥泄露模拟攻击(Red Team测试)

某金融客户采用Vault+KMS方案后,密钥泄露事件下降92%,合规审计通过率提升至100%。


相关问答

Q1:服务器密钥能否用密码代替?
A:不能,密码通常为低熵值(如8位字母+数字),易被暴力破解;而服务器密钥需高熵随机生成(如32字节Base64),且支持自动化轮换,二者设计目标与技术规范完全不同。

Q2:微服务架构中如何避免密钥扩散风险?
A:采用密钥代理模式(如Vault Agent):每个服务仅获取自身所需密钥,通过Unix Socket本地通信,密钥不进入进程内存;同时启用服务网格(Istio)实现mTLS加密,确保密钥仅在可信边界内流转。

如果您正在规划密钥管理体系,欢迎在评论区分享您的挑战我们可针对性提供架构优化建议。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/172771.html

赞 (0)
大模型qkv怎么分好用吗?Qwen3-qkv分法真实使用半年感受
上一篇 2026年4月15日 03:45
服务器密码登录访问失败怎么办?服务器密码登录失败常见原因及解决方法
下一篇 2026年4月15日 03:47

相关推荐

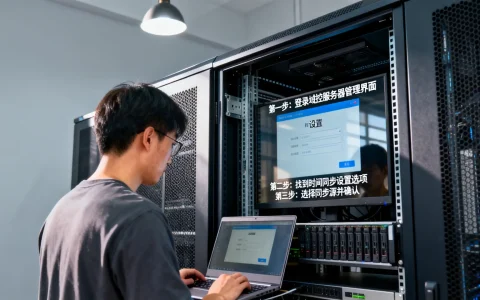
  • 服务器有域管理怎么改时间,域控服务器时间同步怎么设置

    在域控环境下,系统时间的同步并非简单的本地设置,而是遵循严格的层级同步机制,针对服务器有域管理怎么改时间这一运维需求,核心原则非常明确:切勿在成员服务器或客户端上直接修改,必须在域控层级的最顶端——PDC模拟器(主域控制器)上进行操作,只有修改了PDC模拟器的时间,该时间才会自动同步到其他域控制器,进而由域控制……

    2026年2月25日
    20000
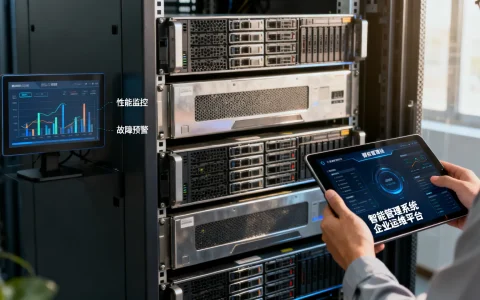
  • 服务器智能管理系统哪个好,如何选择适合企业的运维平台?

    在数字化转型的深水区,IT基础设施的稳定性与效率已成为企业核心竞争力的直接体现,核心结论在于:构建基于AI与大数据分析的服务器智能管理系统,是企业实现从“被动救火”向“主动预防”运维模式转型的关键路径,该系统不仅能将运维效率提升50%以上,更能通过精准的资源调度降低30%的硬件成本,确保业务连续性达到99.99……

    2026年2月25日
    16700
  • 华为算力服务器有哪些型号,哪个性价比高?

    华为算力服务器目前的主力产品线主要包括Atlas系列AI服务器(昇腾芯片)和Taishan系列通用服务器(鲲鹏芯片),其中Atlas 800推理服务器、Atlas 800训练服务器和Taishan 200系列是市场上最常被采购的型号,华为算力服务器到底分几类华为的算力服务器并非单一产品,而是围绕自研芯片构建的两……

    2026年9月7日
    200
  • 三国志战略版s4合区服务器有哪些,合区时间怎么查

    《三国志战略版》S4赛季的服务器合区并非随机,核心取决于服务器活跃度与开服时间差,通常开服时间在3到6个月内的同批次服务器会优先合并,具体名单以游戏内公告或官网合区通知为准,三国志战略版S4合区规律全解析合区时间线:赛季中期触发大多数S4赛季的合区发生在赛季中期,约在开服后2到3个月左右,官方会根据服务器活跃人……

    2026年7月22日
    900
  • 如何快速查询域名所有人的详细信息,在哪里能查到

    查询域名所有人不能只依赖一个WHOIS工具,真正有效的方法是分层推进:先查公开WHOIS,查不到再翻历史WHOIS与ICP备案,最后通过注册商合规协助或交易平台验证,多数情况下,走到第二步就能确认大致归属,怎么查域名注册人信息?先把WHOIS用明白很多人一上来就搜“怎么查域名注册人信息”,其实第一步不是找工具……

    2026年9月15日
    400
  • 服务器最大并发量怎么计算?高并发性能优化实战指南

    核心解析与优化实战服务器最大并发量是指服务器在同一时刻能够有效处理的最大客户端连接或请求数量,这是衡量服务器性能和承载能力的最关键指标,直接影响网站/应用的响应速度、稳定性和用户体验上限, 其数值并非固定,而是由硬件资源、软件配置、系统架构和应用特性共同决定的动态平衡点,硬件资源:并发能力的物理基石CPU:核心……

    2026年2月15日
    13030
  • 防火墙日志分析如何有效识别潜在安全威胁?

    防火墙常用日志分析防火墙日志是网络安全防御体系的核心“黑匣子”,它详尽记录了所有流经网络边界的数据包决策信息,专业分析这些日志能精准识别攻击企图、定位策略缺陷、优化性能瓶颈,并满足合规审计要求,是主动安全运营不可或缺的关键环节, 防火墙日志:安全态势的“核心记录仪”防火墙作为网络流量的“守门人”,其日志是理解网……

    2026年2月5日
    13750
  • 防火墙实现双线负载均衡的关键技术与具体操作步骤是什么?

    防火墙如何实现双线负载均衡?防火墙实现双线负载均衡的核心原理是利用其策略路由和链路健康检测功能,将内网用户访问互联网或特定服务器的流量,智能地分配到两条(或多条)不同的运营商线路上,以达到提升带宽利用率、优化访问速度、增强网络冗余的目的,这不仅仅是简单的链路备份,而是让两条线路同时、主动地分担流量负载, 理解双……

    2026年2月4日
    18850
  • 防火墙如何有效应对应用级攻击?揭秘防御策略与挑战!

    防火墙应用级攻击是指针对网络应用层(OSI第七层)的恶意行为,通过模仿正常用户请求或利用应用逻辑漏洞,绕过传统网络层防护,直接对Web应用、API接口等发起攻击,这类攻击隐蔽性强、危害大,常导致数据泄露、服务瘫痪或业务逻辑被篡改,应用级攻击的核心类型与原理SQL注入攻击者在输入字段插入恶意SQL代码,欺骗服务器……

    2026年2月4日
    12900
  • 服务器有两个php怎么办,服务器有两个php版本怎么切换

    在现代 Web 架构运维中,单台服务器上同时运行多个 PHP 版本不仅可行,而且是确保业务连续性、兼顾老旧系统维护与新技术迭代的最优解,核心结论在于:利用 PHP-FPM(FastCGI Process Manager)的进程管理机制,通过端口或 Unix 套接字进行隔离,配合 Web 服务器(如 Nginx……

    2026年2月19日
    11900

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注