为何防火墙要放通特定应用?安全性如何保障?

防火墙放通应用是指通过配置防火墙规则,允许特定应用程序或服务的数据流量安全通过防火墙,确保业务正常运行的同时维护网络安全,这一过程需要精确识别应用流量、设定合理规则并持续监控优化,是网络安全管理的核心环节。

防火墙放通应用

防火墙放通应用的核心原理

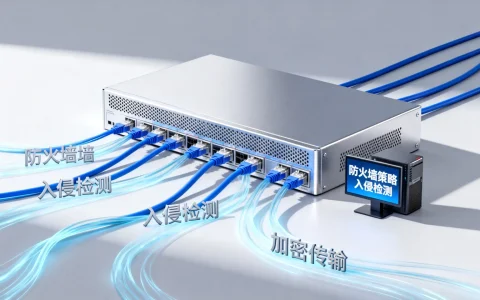
防火墙作为网络边界的安全卫士,默认遵循“最小权限原则”,即“除非明确允许,否则一律禁止”,放通应用的本质,就是为合法的、业务必需的应用数据流创建“绿色通道”。

  1. 基于策略的访问控制:通过分析应用的通信特征(如协议类型、端口号、源/目的IP地址),创建允许(Allow)策略,使防火墙能够识别并放行该应用的流量,同时阻挡其他非法或无关流量。
  2. 应用层识别:现代下一代防火墙(NGFW)具备深度包检测(DPI)能力,不仅能识别端口,更能识别应用本身(如识别出微信、钉钉、Oracle数据库流量),从而实现更精准、更安全的放通策略。

标准放通操作流程与最佳实践

遵循严谨的流程是确保安全与业务平衡的关键。

精准识别应用需求

  • 明确应用信息:记录需要放通的应用程序名称、功能。
  • 分析网络特征:确定其使用的传输协议(TCP/UDP)、目的端口号、访问的服务器IP地址或域名,OA系统可能使用TCP 80/443端口访问特定服务器。
  • 界定访问范围:明确哪些内部用户或IP地址需要访问此应用,以及应用需要访问的外部资源。

制定最小化安全规则

  • 遵循“最小权限”:规则应尽可能精确,代替允许“任何IP访问任何端口的Web服务”,应制定为“仅允许财务部网段(如192.168.1.0/24)访问财务服务器(10.0.0.10)的TCP 443端口”。
  • 使用安全对象:尽量使用IP地址组、服务端口组、用户组等对象来创建规则,便于后期管理和审计。

在防火墙中实施配置

防火墙放通应用

  1. 登录防火墙管理界面。
  2. 导航至策略或规则管理页面。
  3. 创建一条新的“允许”策略。
  4. 填入步骤一和二中确定的详细信息:源区域/地址、目的区域/地址、服务/端口、动作(允许),并建议附加有效的用户身份认证(如有)。
  5. 为规则命名并添加描述(如“放通财务部访问云端ERP系统”),并合理排序(通常更具体的规则应放在更通用的规则之前)。
  6. 保存并提交配置变更。

严格测试与验证

  • 在变更窗口内进行测试。
  • 从指定的源地址尝试访问应用,验证功能是否正常。
  • 同时尝试进行非授权访问(如从其他网段访问),验证规则是否按预期阻止了非法连接。
  • 检查防火墙日志,确认流量是否按新规则匹配和通过。

持续监控与定期审计

  • 定期查看防火墙日志,监控已放通应用的流量模式是否有异常。
  • 每季度或每半年审计一次所有放通规则,清理过期、无效的规则,确保策略集简洁、高效、安全。

常见挑战与专业解决方案

挑战1:应用使用动态端口或加密流量

  • 问题:如FTP的被动模式、某些视频会议软件或SSL加密流量,端口不固定或内容不可见。
  • 解决方案:
    • 启用防火墙的应用识别功能,基于应用特征码而非端口进行放通。
    • 对于加密流量,可在受控环境下使用SSL解密(需考虑合规性)进行深度检测,或信任该应用的特定证书/域名。

挑战2:规则过多导致管理混乱与性能下降

  • 问题:长期累积的规则形成“策略膨胀”,难以管理,且可能引发冲突,降低处理效率。
  • 解决方案:
    • 实施规则生命周期管理:为每条规则设定负责人和审核周期。
    • 定期优化与清理:合并相似规则,删除冗余和过期规则。
    • 利用策略优化工具:部分高端防火墙提供策略分析与优化建议功能。

挑战3:放通应用与安全风险的平衡

防火墙放通应用

  • 问题:放通应用必然扩大攻击面,如放通的Web服务器可能存在漏洞。
  • 解决方案:
    • 纵深防御:放通防火墙策略仅是第一道关卡,应在应用服务器前部署WAF(Web应用防火墙),在主机上安装防病毒软件,形成多层防护。
    • 入侵防御系统(IPS)联动:在放通策略上启用IPS特征库检测,实时阻断利用已放通应用通道进行的攻击行为。
    • 微隔离:在数据中心内部,采用微隔离技术,即使应用被放通,其横向移动也会受到严格限制。

独立见解:从“静态放通”到“智能随行”

传统的防火墙放通是基于IP和端口的静态规则,在云计算、移动办公和零信任架构兴起的今天,更先进的理念是 “基于身份的动态放通”。

  • 未来方向:策略不应再仅仅绑定于IP地址,而应与用户身份、设备安全状态、应用敏感度及实时风险挂钩。“只有通过双因素认证且设备合规的财务员工,才能在上班时间访问财务系统”,无论他身处公司网络还是家中,这需要通过零信任网络访问(ZTNA)解决方案与下一代防火墙深度集成来实现,使“放通”决策更智能、更动态、更安全。

防火墙放通应用绝非一劳永逸的“开关”,而是一个融合了精细化管理、持续监控和动态调整的专业安全实践,它要求网络管理员不仅精通技术,更需深刻理解业务需求与安全原则,在保障业务敏捷性的同时,构筑起稳固且智能的安全防线。

您在实际工作中配置防火墙规则时,遇到最棘手的问题是应用识别不准、规则管理混乱,还是与其他安全系统的联动呢?欢迎在评论区分享您的经验与挑战,我们可以一起探讨更优的解决方案。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/2059.html

赞 (0)
BWH云美国洛杉矶大带宽VPS,CN2 GIA线路2.5G带宽,VPS评测真的值得信赖吗?
上一篇 2026年2月3日 20:34
美西圣何塞VPS9折优惠,1核1G SSD/10Gbps带宽,年费15.3美元,免费换IP,国外VPS评测如何?
下一篇 2026年2月3日 20:36

相关推荐

  • 服务器有多少端口,服务器端口范围是多少怎么查?

    在网络通信领域,关于服务器有多少端口的问题,标准答案是65,535个,这个数字并非随意设定,而是由TCP/IP协议中传输层协议(TCP和UDP)的头部结构决定的,具体而言,端口号是一个16位的无符号整数,这意味着它的二进制表示范围是从0到1111111111111111,换算成十进制即为0到65,535,对于运……

    2026年2月22日
    16000
  • 服务器导出镜像是什么,服务器镜像文件怎么导出

    服务器导出镜像,本质上是将运行中的服务器操作系统、应用程序及其配置环境,打包成一个独立的、可迁移的静态文件,这一操作是保障数据安全、实现业务快速迁移和部署的核心技术手段,相当于为服务器状态拍摄了一张完整的“底片”,随时可以在新的硬件环境中完美复原,理解这一概念,必须抓住其核心价值:它不仅仅是文件的复制,而是系统……

    2026年4月7日
    8200
  • Python reversed函数怎么用,有哪些用法?

    Python reversed()是一个内置函数,它返回一个反向迭代器,能够对序列进行惰性逆序处理,既不修改原对象也不创建完整副本,是反向遍历场景下的最优方案,python reversed()函数详解:核心用法与参数基本语法与参数reversed()的调用非常直观:reversed(sequence),参数可……

    2026年7月15日
    1400
  • 服务器管理员密码忘记了怎么办?快速重置服务器密码方法教程

    重置服务器管理员密码是系统管理员必备的核心技能之一,当忘记密码、接手旧系统或需要紧急访问时,安全、高效地完成重置至关重要,以下是针对不同服务器环境的专业重置方法:核心方法概述服务器管理员密码重置的核心途径通常依赖于服务器的物理或虚拟控制台访问权限,并结合操作系统特定的恢复模式或工具,主要思路是:绕过正常的认证流……

    2026年2月12日
    12500
  • 服务器怎么创建超级管理员?Windows系统添加管理员账号教程

    创建服务器超级管理员的核心在于精准区分操作系统环境,通过最高权限账户执行特定的命令指令或用户管理器操作,并强制配置高强度的密码策略与权限组归属,最终通过权限验证确保账户具备完全控制能力,这一过程不仅关乎操作命令的执行,更直接决定了服务器的安全基线与运维效率,无论使用Windows还是Linux系统,遵循“最小权……

    2026年3月17日
    12500
  • 买手机买哪些服务器好

    买手机相关的服务器,压根儿没有“一台服务器”就能解决的方案,核心要义是选一家持牌合规、有自营机房的老牌IDC服务商,按业务体量买云服务器或物理机组合,手机零售、回收、维修以及App开发,这几个赛道的业务模型完全不同,用一台服务器跑所有业务,高峰期卡顿、数据丢失是必然结果,先搞清楚:为什么手机生意对服务器要求这么……

    2026年8月23日
    300
  • 江苏大带宽服务器包月与按流量计费哪个更划算?,怎么选

    江苏大带宽服务器包月与按流量计费的核心区别在于业务流量模型,包月适合稳定高带宽场景,按流量适合波动性流量,具体报价需结合机房、带宽大小、防御能力等因素综合计算,江苏大带宽服务器包月报价怎么算包月计费是江苏地区企业最常用的方式,尤其适合长期跑视频、下载站或游戏加速这类需要持续占用带宽的业务,报价逻辑并不复杂,但影……

    2026年8月13日
    1600
  • 防火墙Web如何有效保护网络安全?探讨最新技术与应用挑战

    Web应用防火墙(Web Application Firewall, WAF)是一种专门设计用于监控、过滤和阻止针对Web应用程序的恶意HTTP/HTTPS流量的安全解决方案,它充当Web应用程序与互联网用户之间的关键防护屏障,核心使命是识别并阻断常见的Web攻击(如SQL注入、跨站脚本XSS、文件包含、远程命……

    2026年2月4日
    14200
  • 耿直云主机靠谱吗?云主机租用价格及配置推荐

    耿直云主机凭借高性价比和透明化的服务策略,成为中小型企业及个人开发者在2026年构建稳定Web环境的首选方案,其核心优势在于无隐形消费与极速响应机制,在云计算市场日益内卷的当下,选择一家靠谱的云服务商往往比选择配置本身更令人头疼,很多用户在使用初期被低价吸引,却在后期遭遇流量超额扣费、技术支持推诿等“隐形坑……

    2026年7月9日
    19200
  • 服务器开机降级是什么原因,服务器开机为什么会自动降级

    服务器开机降级是硬件故障预警或系统自我保护机制触发的关键信号,意味着服务器在启动过程中检测到严重错误,被迫降低性能指标或功能模块以维持基本运行,这一状态若不及时处理,将导致业务系统不稳定、数据丢失风险增加以及硬件彻底损坏,核心结论在于:服务器开机降级并非单纯的软件报错,而是硬件兼容性冲突、固件版本滞后或物理组件……

    2026年3月27日
    11100

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注