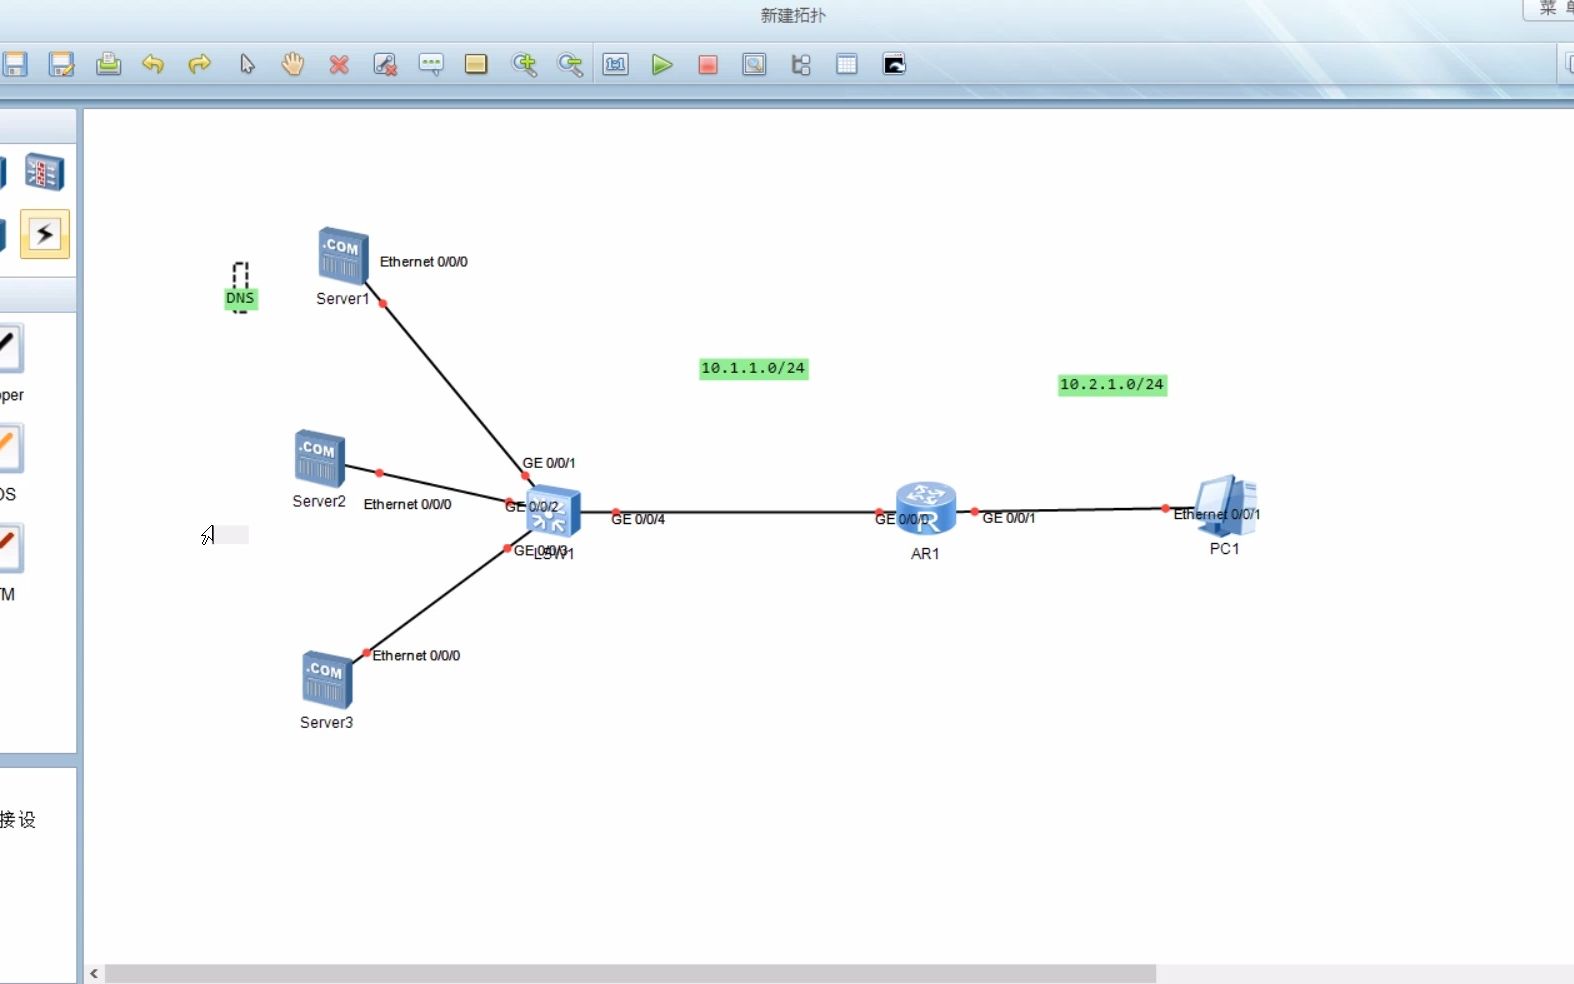
根DNS服务器被自动加入系统通常是因为操作系统或网络管理软件在初始化时错误地配置了根提示文件,导致本地解析器直接尝试连接根服务器而非上游递归DNS,这会造成严重的解析延迟甚至完全无法上网。
这种情况在Windows、Linux以及部分嵌入式网络设备中偶有发生,往往不是病毒攻击,而是配置逻辑的偏差,当你的电脑或服务器突然变得“反应迟钝”,网页加载需要十几秒,或者ping域名显示超时,但ping IP地址却正常时,首先要怀疑的就是DNS解析链路出了问题。
根DNS服务器自动加入的成因与机制
系统初始化时的配置偏差
绝大多数现代操作系统在安装或重置网络设置时,会尝试自动获取DNS地址,在DHCP(动态主机配置协议)环境中,路由器或ISP(互联网服务提供商)通常会下发正确的递归DNS服务器地址,如果DHCP服务器配置错误,或者本地网络接口卡(NIC)的TCP/IP属性被手动修改为“自动获取DNS”但底层驱动存在Bug,系统可能会回退到硬编码的默认值。
业内专家指出,某些版本的Windows系统在域环境迁移或网络适配器重置时,会重新读取注册表中的默认DNS策略,如果之前的管理员遗留了错误的根服务器列表,或者系统镜像本身包含过时的配置模板,这些根服务器地址就会被静默写入当前的网络配置中。
第三方安全软件或管理工具的干预
除了系统自身,很多用户安装的“网络加速”、“DNS优化”或“企业内网管理”软件也会介入DNS配置,这类工具为了实施流量监控、广告过滤或加速策略,有时会修改系统的Hosts文件或注册表项,强制将DNS指向特定的服务器。
如果这些软件的逻辑判断失误,它们可能会错误地认为“根服务器直连”能减少中间跳数,从而将根服务器IP加入系统的DNS列表,这种操作在技术上看似合理,实则违背了互联网DNS分层解析的基本架构,导致客户端无法获得有效的解析结果。
如何识别与诊断根DNS配置异常
使用命令行工具进行快速排查
要确认是否发生了根DNS服务器被自动加入的情况,最直观的方法是查看当前的DNS解析路径,在Windows系统中,你可以打开命令提示符(CMD)或PowerShell,输入以下命令:
ipconfig /all
在输出的详细信息中,找到当前正在使用的网络连接,查看“DNS服务器”一栏,正常情况下,这里应该显示的是你路由器网关的IP,或者是ISP提供的公共DNS(如114.114.114.114、8.8.8.8等),如果你看到的是一串以192.112开头的IP地址,或者是其他未明确标注为递归DNS的IP,那么很可能根服务器被错误地列入了其中。
在Linux系统中,可以使用cat /etc/resolv.conf查看,或者使用systemd-resolve --status(针对使用systemd的系统)来查看详细的DNS状态。
通过nslookup验证解析行为
为了进一步验证,可以使用nslookup工具,在命令行中输入:
nslookup baidu.com
观察返回的结果,如果解析速度极慢,或者返回“请求超时”,且你注意到在之前的ipconfig /all输出中确实存在根服务器IP,那么基本可以断定问题出在DNS配置上,根服务器只负责顶级域(如.com, .cn)的授权信息,不负责具体域名的解析,如果系统优先尝试连接根服务器,而网络防火墙又拦截了根服务器的特定端口或协议,解析就会失败。
修复根DNS服务器错误配置的实操步骤
Windows系统下的手动修正
一旦确认问题,修复过程并不复杂,但需要谨慎操作,以免破坏正常的网络连接。
- 打开网络连接设置:按下
Win + R键,输入ncpa.cpl并回车,打开“网络连接”面板。 - 进入属性配置:右键点击你正在使用的网络连接(如“以太网”或“WLAN”),选择“属性”。
- 修改IPv4设置:在列表中找到“Internet协议版本 4 (TCP/IPv4)”,选中后点击“属性”。
- 指定DNS服务器:
- 选择“使用下面的DNS服务器地址”。
- 在“首选DNS服务器”中输入可靠的公共DNS,例如
114.114.114或5.5.5(阿里云DNS)。 - 在“备用DNS服务器”中输入另一个,例如
8.8.8或1.1.1。 - 关键点:确保不要勾选“自动获得DNS服务器地址”,除非你确定你的路由器DHCP服务是绝对正确的。

- 刷新DNS缓存:打开命令提示符,输入
ipconfig /flushdns,清除本地缓存中可能存在的错误解析记录。
Linux系统下的配置调整
对于Linux用户,修改方式取决于发行版和网络管理工具。
- 传统方式:编辑
/etc/resolv.conf文件,将nameserver行修改为正确的DNS地址,注意,某些系统(如使用NetworkManager的系统)可能会在重启后覆盖此文件,因此建议通过NetworkManager命令行工具进行配置。 - NetworkManager方式:使用
nmcli命令。
nmcli con mod "你的连接名称" ipv4.dns "114.114.114.114 223.5.5.5"
nmcli con up "你的连接名称"
企业环境下的组策略修复
在企业域环境中,DNS配置通常由组策略对象(GPO)统一管理,如果根服务器被自动加入,可能是GPO模板错误。
- 打开“组策略管理编辑器”。
- 导航到“计算机配置” -> “策略” -> “管理模板” -> “网络” -> “DNS客户端”。
- 检查“DNS服务器列表”策略设置。
- 如果该策略被启用且包含错误的根服务器IP,请修改为正确的内部DNS服务器或外部公共DNS。
- 在客户端运行
gpupdate /force强制刷新策略。
预防根DNS配置异常的最佳实践
避免使用非官方网络优化工具
许多用户为了追求所谓的“游戏加速”或“网页提速”,会安装各类第三方网络工具,这些工具往往通过修改系统底层网络栈来实现效果,极易引发DNS配置混乱,行业共识认为,保持系统原生网络栈的纯净是稳定性的关键,如果必须使用加速工具,请选择信誉良好、开源透明的大型平台,并定期审查其修改的系统配置。
定期审计网络配置
对于服务器管理员而言,定期审计网络配置是运维的基本功,可以编写简单的脚本,定期检查
/etc/resolv.conf或Windows注册表中的DNS设置,一旦发现非预期的IP地址,立即报警并修正。
理解DNS分层解析原理
普通用户和管理员都应了解DNS的基本工作原理,根服务器是DNS树的根部,递归DNS服务器是负责具体查询的“跑腿”,让客户端直接连接根服务器,就像让每个快递员直接去问树根怎么送货一样,既低效又不合规,确保系统配置指向的是递归DNS服务器,是保证网络畅通的基础。
根DNS服务器被自动加入系统常见问题解答
根DNS服务器被自动加入系统后,为什么ping IP能通但ping域名不通?
这是因为Ping IP地址使用的是ICMP协议,直接通过IP路由到达目标,不经过DNS解析过程,而Ping域名需要先将域名转换为IP地址,这个过程依赖DNS服务器,当根服务器被错误配置时,系统尝试向根服务器查询域名对应的IP,但由于根服务器不提供具体域名的解析,或者网络策略拦截了查询,导致解析失败,因此域名无法解析,Ping自然不通。
修改DNS服务器地址后,为什么还需要刷新DNS缓存?
操作系统为了提高效率,会将之前解析成功的域名和IP对应关系缓存在本地,即使你修改了DNS服务器地址,系统可能仍然使用旧的、错误的缓存记录,如果不刷新缓存,系统会继续使用旧的错误解析结果,导致新配置的DNS服务器无法生效,使用ipconfig /flushdns命令可以强制清除这些缓存,确保新的DNS查询请求发送到正确的服务器。
根DNS服务器被自动加入系统是否意味着电脑中了病毒?
不一定,虽然病毒或恶意软件确实可能修改DNS设置以进行劫持或钓鱼,但更常见的情况是系统配置错误、驱动程序Bug或第三方管理软件的非恶意干预,病毒通常会修改DNS指向恶意控制的服务器,而根服务器是公开且固定的IP列表,如果配置的是标准的根服务器IP,更多是配置逻辑问题而非恶意攻击,建议运行杀毒软件进行全面扫描,以排除恶意软件的可能性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/220384.html