


QQ登录(QQ互联)为开发者提供了一种便捷、安全的用户身份认证方式,能有效降低用户注册门槛,提升转化率,接入QQ登录的核心在于理解并实现OAuth 2.0授权流程,以下是详细、专业的接入步骤与关键要点:
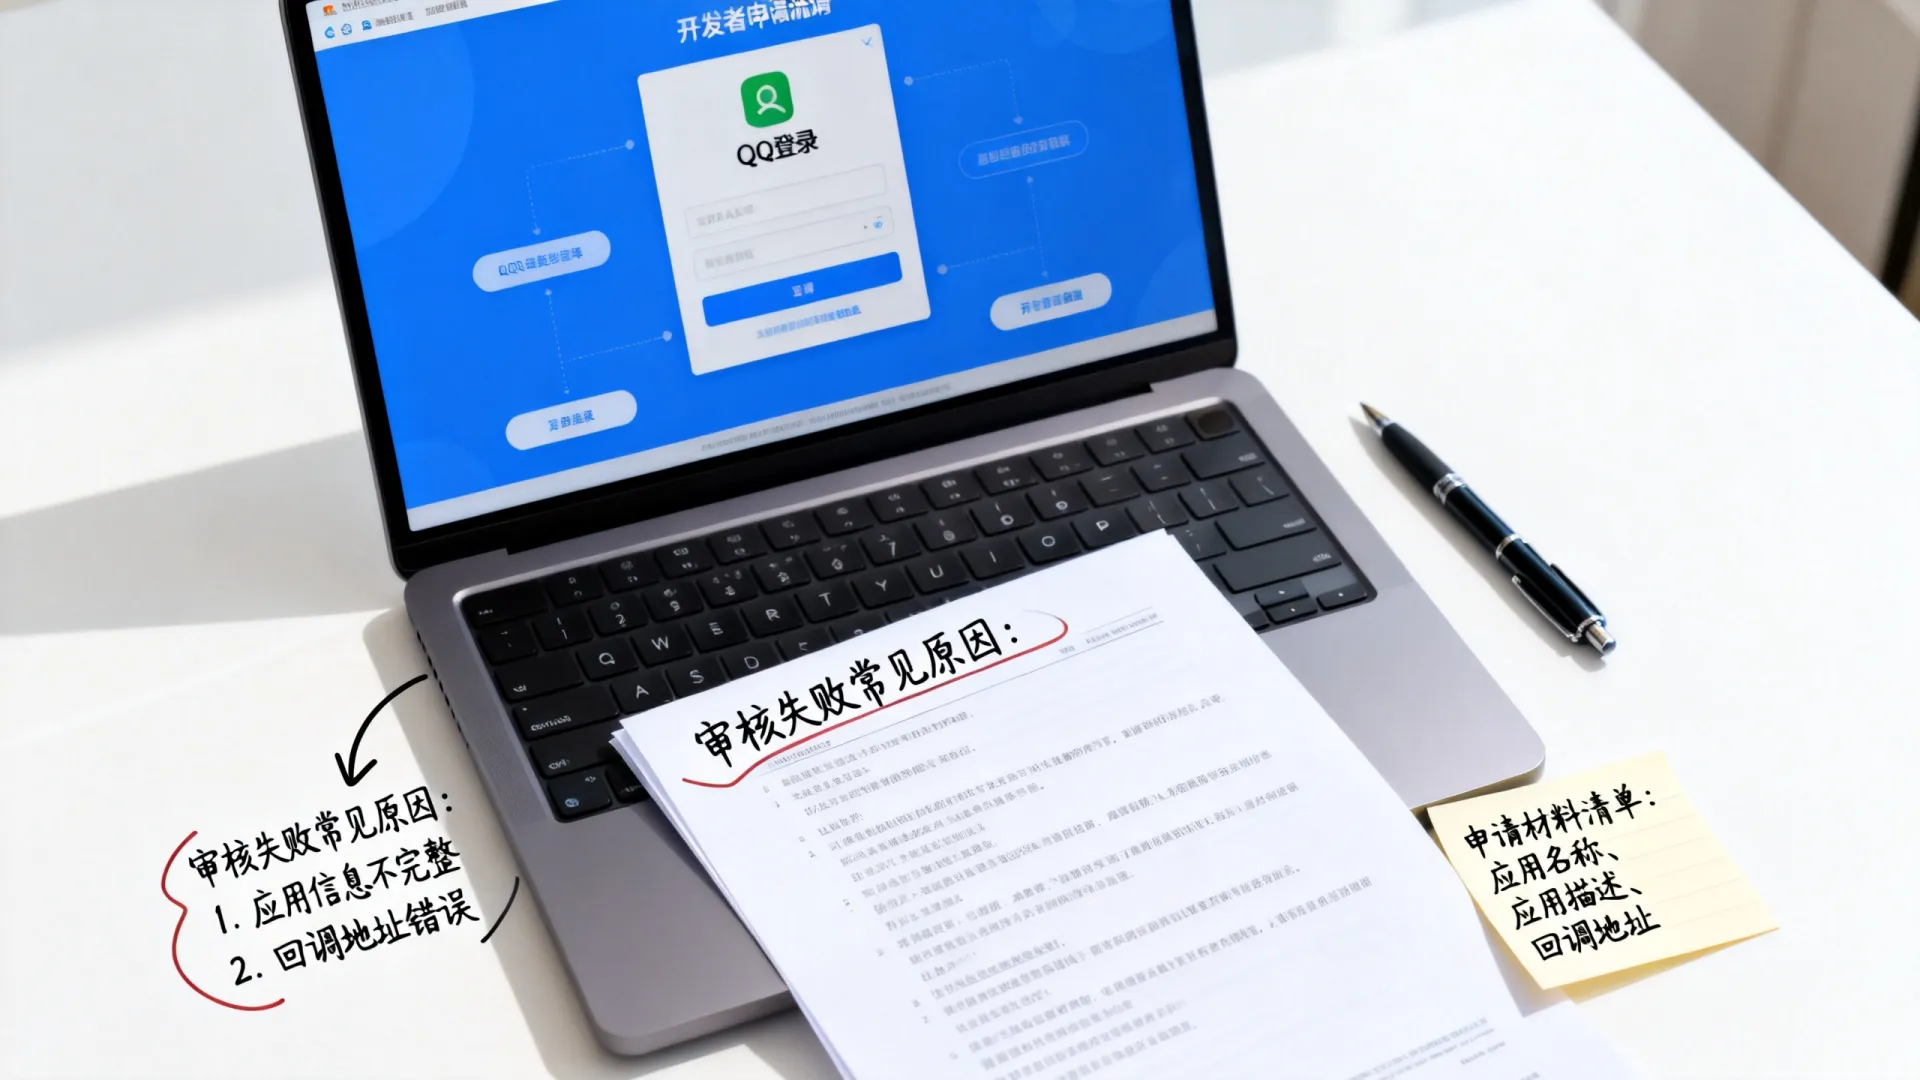
成为QQ互联开发者与创建应用

(图片来源网络,侵删)
- 访问开放平台: 前往 QQ互联官方网站。
- 注册/登录开发者账号: 使用QQ号登录,完成开发者资质认证(通常需要实名认证)。
- 创建应用:
- 在开发者控制台选择“创建应用”。
- 选择应用类型(网站应用、移动应用等)。
- 填写应用基本信息:应用名称、简介、图标、应用分类等。名称和简介需清晰描述应用功能,避免模糊或违规词汇。
- 填写网站应用关键信息(以网站为例):
- 网站地址: 你的网站主页URL(如
https://www.yourdomain.com)。 - 回调地址 (Callback URL / redirect_uri): 这是核心安全设置! 填写你的服务器端处理QQ授权返回码(
code)的API地址(如https://www.yourdomain.com/api/qq/callback),此地址必须与后续请求中传递的redirect_uri参数完全一致(包括协议http/https、域名、端口、路径),否则授权失败,QQ互联会校验此地址的域名是否与应用登记的网站地址主域名一致。 - 其他信息根据提示填写。
- 网站地址: 你的网站主页URL(如
- 提交审核: 填写完毕后提交应用信息,等待QQ互联审核,审核通过后,你将获得至关重要的凭据:
APP ID: 应用的唯一标识。APP Key: 应用密钥,等同于密码,必须严格保密,仅用于服务器端通信。
理解OAuth 2.0授权流程(Authorization Code Grant)
QQ登录采用标准的OAuth 2.0授权码模式,流程清晰安全:
- 前端引导用户至QQ授权页: 用户点击你网站/APP上的“QQ登录”按钮。
- 构造授权请求URL: 你的前端代码(或服务器重定向)需要构造指向QQ授权端点的URL,并附带必要参数:
https://graph.qq.com/oauth2.0/authorize? response_type=code& client_id=你的APP_ID& redirect_uri=你注册的回调地址URL编码& state=自定义随机字符串& scope=get_user_inforesponse_type=code: 固定值,表示请求授权码。client_id: 你的APP ID。redirect_uri: 必须与注册时填写的一致,并进行URL编码。state: 强烈建议生成一个不可预测的随机字符串(如UUID)并存储(如Session)。 它用于防止跨站请求伪造(CSRF)攻击,QQ授权后会将此值原样返回,你需要验证返回的state是否与你之前存储的一致。scope: 请求的权限范围。get_user_info是获取用户基本信息的必要权限,后续如需其他权限(如获取OpenID对应QQ号get_qq),需申请并通过审核。
- 用户登录与授权: 用户被重定向到QQ登录页面,用户输入QQ账号密码登录(如未登录QQ),并确认授权给你的应用访问其基本信息。
- QQ返回授权码: 用户授权后,QQ服务器将重定向用户回到你注册的
redirect_uri,并在URL查询参数中附带code(授权码)和之前传递的state:https://www.yourdomain.com/api/qq/callback?code=ABCDEFG12345&state=你之前生成的随机字符串 - 后端使用Code换取Access Token: 你的服务器端代码(安全环境)需要接收这个
code和state。- 验证State: 立即校验返回的
state参数是否与你之前存储在Session或缓存中的值匹配,不匹配则终止流程(可能是CSRF攻击)。 - 请求Access Token: 使用
code向QQ的令牌端点发起服务器到服务器的HTTPS POST/GET请求:https://graph.qq.com/oauth2.0/token? grant_type=authorization_code& client_id=你的APP_ID& client_secret=你的APP_KEY& code=用户授权返回的code& redirect_uri=你注册的回调地址URL编码grant_type=authorization_code: 固定值。client_id,client_secret: 你的APP ID和APP Key。code: 上一步获取的授权码。redirect_uri: 必须与第一步请求授权码时使用的redirect_uri完全一致。
- 验证State: 立即校验返回的
- 解析Token响应: QQ服务器会返回数据,成功时返回的是一个查询字符串格式的文本:
access_token=YOUR_ACCESS_TOKEN&expires_in=7776000&refresh_token=YOUR_REFRESH_TOKENaccess_token: 访问令牌,用于后续调用OpenAPI。expires_in: 访问令牌有效期(秒),通常90天。refresh_token: 刷新令牌,用于在access_token过期后获取新的access_token(有效期通常更长,如半年)。
- (可选)获取OpenID:
access_token本身不包含用户标识,你需要用access_token请求获取用户在此应用下的唯一标识openid:https://graph.qq.com/oauth2.0/me?access_token=YOUR_ACCESS_TOKEN响应是JSONP格式(默认为
callback( ... );)或纯JSON(需指定fmt=json参数),解析响应获取openid:callback( {"client_id":"YOUR_APP_ID", "openid":"YOUR_USER_OPENID"} ); // 或使用 fmt=json // https://graph.qq.com/oauth2.0/me?access_token=YOUR_ACCESS_TOKEN&fmt=json {"client_id":"YOUR_APP_ID", "openid":"YOUR_USER_OPENID"}openid是用户在你这应用下的唯一标识,同一用户在不同APP下的openid不同。 (图片来源网络,侵删)
- 获取用户基本信息: 使用
access_token和openid调用get_user_info接口:https://graph.qq.com/user/get_user_info? access_token=YOUR_ACCESS_TOKEN& oauth_consumer_key=你的APP_ID& openid=YOUR_USER_OPENIDoauth_consumer_key: 就是你的APP ID。
成功响应为JSON格式,包含昵称(nickname)、头像(figureurl,figureurl_1,figureurl_2不同尺寸)、性别(gender)、省份(province)、城市(city)等信息(用户授权了哪些信息就返回哪些)。请妥善处理用户数据,遵循隐私政策。
关键实现细节与安全最佳实践
- Server-Side Flow Only: 整个
code换token和token换用户信息的过程必须在你的应用服务器上完成。绝对不要在前端(JavaScript)暴露APP Key或Access Token! - redirect_uri 严格匹配: 这是最常见错误来源,确保:
- 在QQ互联后台注册的
redirect_uri是完整URL。 - 前端构造授权请求URL时使用的
redirect_uri参数值必须与注册值完全一致(编码后也要一致)。 - 后端用
code换token时使用的redirect_uri参数值必须与前两步使用的完全一致。
- 在QQ互联后台注册的
- State 参数必用: 每次生成不可预测的
state值(如随机数、UUID),并在用户会话中存储,在回调时严格校验,这是防御CSRF攻击的关键。 - HTTPS 全程保障: 你的网站/应用(尤其是
redirect_uri对应的地址)以及服务器与QQ API的通信必须使用HTTPS,防止敏感信息(code,token)被窃听。 - Token 安全存储: 在服务器端安全地存储
access_token和refresh_token(如加密后存储在数据库或安全的缓存中),避免泄露。 - 错误处理与日志: 完善处理每一步可能发生的错误(用户拒绝授权、
code失效、网络错误、API返回错误等),并记录适当日志(注意避免记录敏感信息)用于排查问题。 - 用户绑定与登录态: 获取到
openid后,你需要在你的应用系统中:- 检查是否已绑定: 查询你的用户数据库,看此
openid是否已关联到你的一个本地用户账号。 - 新用户: 若未绑定,引导用户完成注册流程(可自动填充昵称、头像等),并将新创建的本地用户ID与此
openid绑定。 - 老用户: 若已绑定,使用绑定的本地用户ID创建应用会话(Session/JWT Token),实现用户登录。
- 检查是否已绑定: 查询你的用户数据库,看此
- 权限申请与用户感知: 清晰告知用户你申请权限的目的(
scope),仅在需要时申请额外权限,并在用户授权后按承诺使用数据。 - API调用频率限制: 注意QQ API可能有调用频率限制,合理设计代码避免高频调用。
避坑指南与高级考量
- OpenID 与 UnionID: QQ互联主要提供
openid(应用唯一),如需跨多个关联应用(同一开发者账号下的网站应用和移动应用)识别同一用户,需申请UnionID功能(需符合条件并通过审核)。UnionID是用户在QQ互联开发者账号下的唯一标识。 - Refresh Token 的使用: 在
access_token过期前(根据expires_in),使用refresh_token调用令牌端点(grant_type=refresh_token)获取新的access_token和refresh_token,新refresh_token可能更新有效期。 - 移动端接入: 流程本质相同,主要区别在于:
- 使用官方SDK(QQ提供)简化前端授权和获取
code的步骤。 - 移动应用的
redirect_uri通常使用自定义协议(如tencent你的APP_ID://),并在应用内注册此协议用于回调,需在QQ互联后台正确配置。 - SDK通常封装了获取
access_token和openid的步骤,但APP Key的使用仍需在服务器端进行(或使用更安全的移动端授权模式如PKCE,需确认QQ互联支持情况)。
- 使用官方SDK(QQ提供)简化前端授权和获取
- 审核与上线: 开发完成后充分测试,正式上线前,确保在QQ互联后台将应用状态从“测试”切换到“上线”,留意平台规则更新。
接入QQ登录是一个标准化的OAuth 2.0流程,关键在于严格遵循协议规范,特别是redirect_uri的匹配和state参数的防CSRF作用,并在服务器端安全处理敏感凭据,清晰理解code -> token -> openid -> userinfo的链条,结合严谨的错误处理和用户绑定逻辑,即可为你的用户提供安全便捷的QQ登录体验,有效提升用户转化和活跃度。
您在实际接入QQ登录时遇到过哪些棘手的难题?是redirect_uri的配置问题,state校验的疏忽,还是用户信息绑定的逻辑设计?对于提升第三方登录的安全性和用户体验,您有哪些独到的见解或实践?欢迎在评论区分享您的经验和挑战!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/22201.html



评论列表(3条)
读了这篇文章,我深有感触。作者对你的的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,