服务器的负载均衡方法
负载均衡是解决高并发、保障业务连续性的核心技术,其核心作用是将涌入的网络请求或计算任务智能地分发到后端多台服务器资源池中,避免单点过载,最大化利用集群能力,提升系统整体吞吐量、响应速度与可用性。

负载均衡的核心目标与解决的问题
- 提升吞吐量与性能: 通过将请求分散到多台服务器,充分利用集群计算能力,突破单机瓶颈,显著提高系统整体处理能力。
- 保障高可用性与容错: 当某台后端服务器发生故障时,负载均衡器能自动检测并将其从服务池中剔除,将流量导向健康的服务器,确保服务不中断(关键依赖:健康检查机制)。
- 实现弹性伸缩: 在业务高峰时,可无缝添加新服务器到资源池,负载均衡器自动识别并分发流量;低谷时移除闲置服务器,优化资源成本。
- 优化用户体验: 降低用户请求的响应延迟,避免因服务器过载导致的超时或错误,提供更流畅、稳定的服务。
主流负载均衡技术方法(架构层面)
-
基于DNS的负载均衡:
- 原理: 在DNS解析层面,为同一个域名配置多个A记录(对应多个服务器的IP地址),当用户请求域名解析时,DNS服务器根据预设策略(如轮询、地理就近)返回其中一个IP地址。
- 优点: 实现简单,成本低(通常由DNS服务商提供基础能力)。
- 缺点: 调度粒度粗(客户端会缓存DNS结果,导致流量无法实时均衡);故障切换慢(DNS TTL 缓存影响);无法感知服务器实时状态(健康检查能力弱或无)。
- 适用场景: 对可用性要求不高、跨地域的简单流量分配,常作为第一层粗粒度分流。
-
基于硬件的负载均衡:
- 原理: 使用专用硬件设备(如F5 BIG-IP, Citrix NetScaler, A10 Networks等)作为负载均衡器,这些设备拥有专用芯片(ASIC),性能极高。
- 优点: 性能卓越(高吞吐、低延迟、高并发连接数);功能强大(支持丰富的4-7层协议、高级安全特性如WAF、DDoS防护、深度健康检查、SSL加速等);稳定性高。
- 缺点: 成本昂贵(设备和许可);扩展性相对受限(需要物理扩容);配置管理可能较复杂。
- 适用场景: 大型企业、金融、电信等对性能、安全性、稳定性要求极高的核心业务系统。
-
基于软件的负载均衡:

- 原理: 在通用服务器(物理机或虚拟机)上安装负载均衡软件实现分发功能。
- 代表产品:
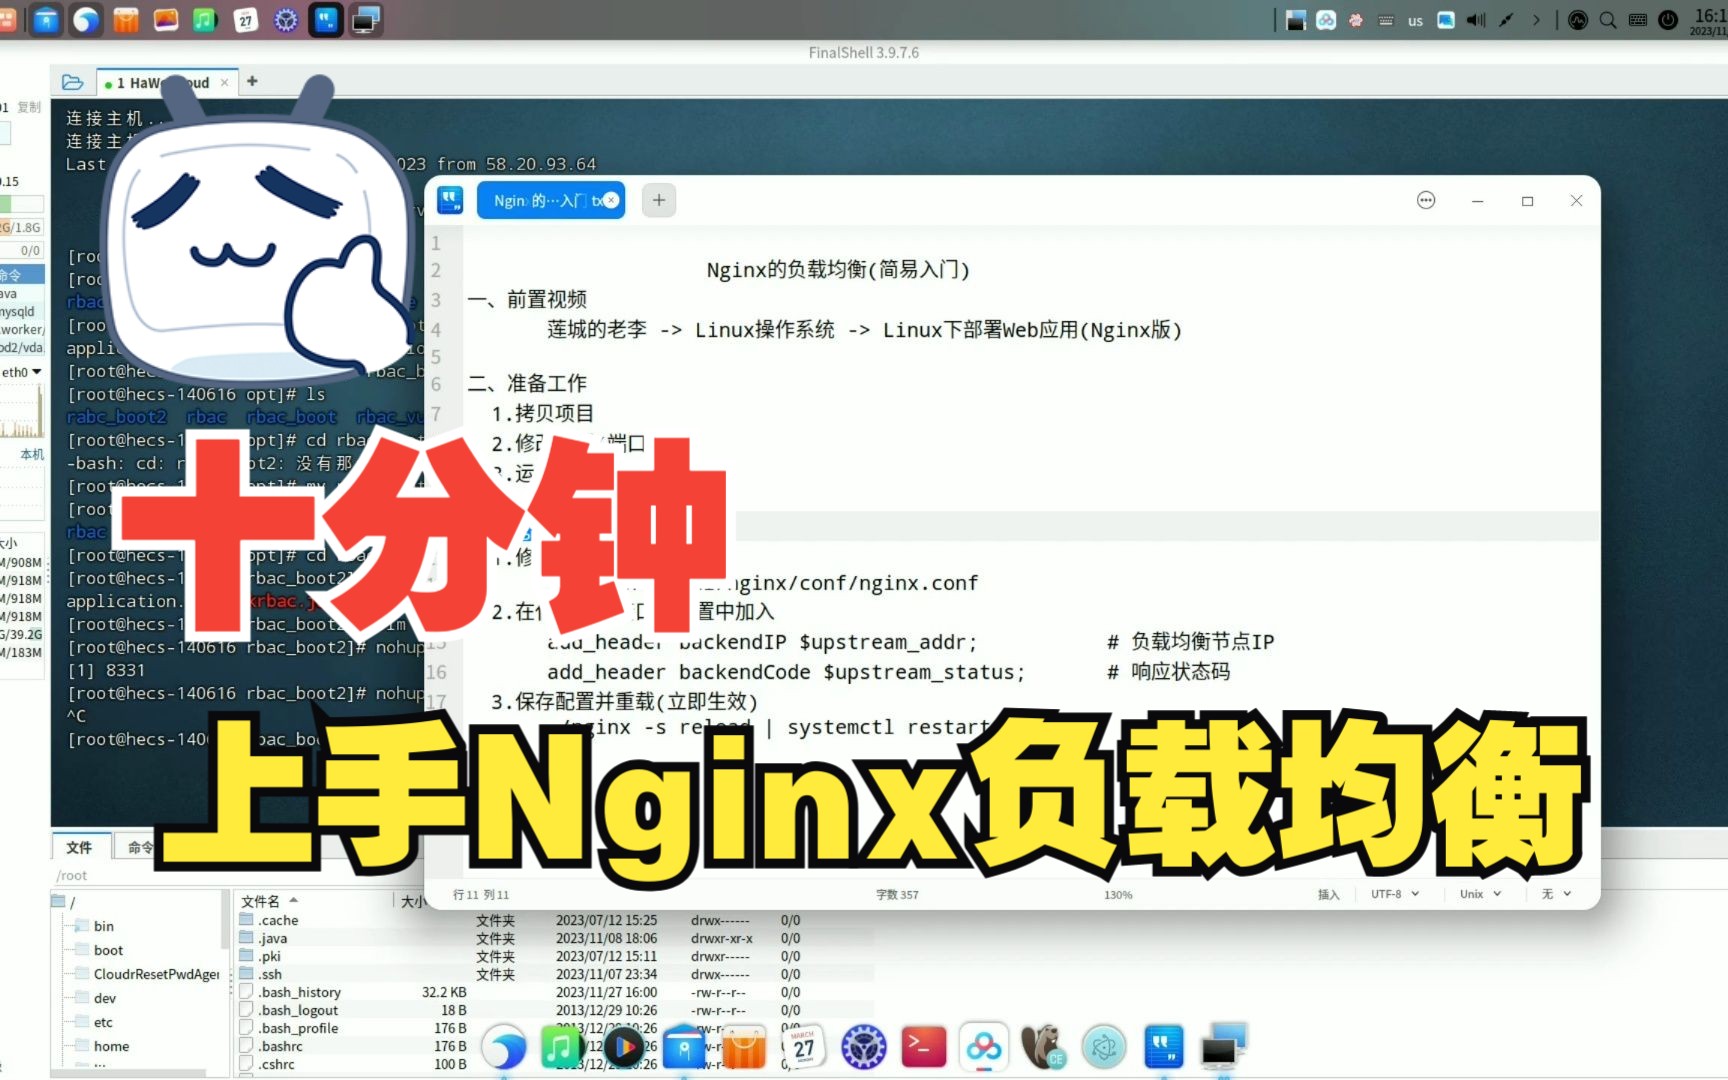
- Nginx: 高性能的HTTP/HTTPS反向代理和负载均衡器,轻量级、配置灵活、并发能力强,广泛用于Web服务。
- HAProxy: 专注于TCP/HTTP负载均衡,稳定性极高,功能丰富(如精细的调度算法、ACL控制),常用于关键业务。
- LVS (Linux Virtual Server): 工作在网络4层(IP层),通过修改IP包的目标地址进行转发(DR, NAT, TUN模式),性能接近硬件,是构建大型集群的基础。
- 云服务商负载均衡器 (如 AWS ALB/ELB, GCP CLB, Azure Load Balancer): 提供托管的、高可用的软件负载均衡服务,易于集成云生态,自动扩展,按需付费。
- 优点: 成本较低(尤其开源软件);灵活性高,易于定制和扩展;部署快速;云服务商方案管理简便,弹性好。
- 缺点: 性能依赖服务器硬件(需自行优化);高级功能可能不如硬件丰富;自建方案需要运维投入。
- 适用场景: 绝大多数互联网应用、云上业务、成本敏感型项目,云服务商方案是当前主流。
-
基于SDN/现代架构的负载均衡:
- 原理: 利用软件定义网络(SDN)思想或服务网格(Service Mesh)架构(如Istio+Envoy)实现更智能、更灵活的流量管理。
- 特点: 控制平面与数据平面分离;支持更细粒度的流量控制(如金丝雀发布、蓝绿部署、基于内容的规则路由);服务间通信的负载均衡和治理能力内建;可观测性强。
- 适用场景: 大型微服务架构、云原生应用,对服务治理、灰度发布、可观测性有高要求的复杂系统。

关键负载均衡策略(算法层面)
选择哪种分发算法直接影响均衡效果和业务需求:
- 轮询: 依次将新请求分发给后端每台服务器,简单公平,适用于服务器性能相近场景。
- 加权轮询: 在轮询基础上,根据服务器性能(CPU、内存等)分配不同权重,性能强的服务器获得更多请求,更贴合实际资源差异。
- 最少连接: 将新请求分发给当前活跃连接数最少的服务器,能较好地动态平衡服务器实时负载。
- 加权最少连接: 结合服务器权重和当前连接数进行决策。
- 源IP哈希: 根据客户端源IP地址计算哈希值,将同一IP的请求固定分发到特定服务器,利于会话保持(Session Persistence),但对后端服务器健康敏感。
- URL哈希/一致性哈希: 根据请求的URL或特定参数计算哈希值分发,常用于缓存服务器负载均衡,提高缓存命中率,一致性哈希在服务器增减时影响更小。
- 基于响应时间: 动态选择响应时间最短的服务器(需要负载均衡器能持续测量响应时间),追求最优用户体验。
选择与实施负载均衡的关键考量因素
- 业务规模与预期流量: 决定所需性能和扩展性(硬件/软件/云服务)。
- 应用协议类型: HTTP/HTTPS(7层) 还是 TCP/UDP(4层)?4层性能更高,7层功能更丰富(如内容路由、Header修改)。
- 高可用要求: 负载均衡器自身必须高可用!通常采用主备或集群部署(如Keepalived+VRRP)。
- 会话保持需求: 是否需要将同一用户会话始终导向同一后端服务器(Session Persistence)?源IP哈希或应用层Cookie注入是常用方案。
- 健康检查机制: 负载均衡的核心保障!必须配置有效检查(TCP端口探测、HTTP GET检查、自定义脚本等),确保及时发现并隔离故障节点。
- 安全需求: 是否需要集成WAF、DDoS防护、SSL/TLS卸载(在LB上终止HTTPS加密,减轻后端压力)?
- 成本预算: 硬件投入、软件许可/云服务费用、运维成本。
- 运维复杂度: 团队是否具备相应技术的运维能力?云服务方案通常大幅降低复杂度。
专业建议与最佳实践

- 分层部署: 大型系统常采用分层负载均衡,DNS层做地域引流 -> 硬件或高性能软件LB(4层)做前端入口 -> Nginx/HAProxy集群(7层)做应用层路由 -> 服务网格(微服务间),每层各司其职。
- 健康检查是生命线: 配置合理、快速的健康检查策略(频率、超时、成功/失败阈值),避免因检查不灵敏导致流量打到宕机服务器,或因检查过于敏感导致健康服务器被误剔除(Flapping)。
- 云优先策略: 对于大多数业务,充分利用云服务商提供的托管负载均衡器(如AWS ALB/NLB, GCP CLB, Azure LB),它们提供开箱即用的高可用、弹性伸缩、集成安全与监控,大幅降低运维负担。
- 结合自动伸缩: 负载均衡器与云平台的自动伸缩组(Auto Scaling Group)联动,当负载均衡器检测到后端服务器整体压力升高时,触发伸缩组自动扩容服务器实例;压力降低时自动缩容,实现成本与性能的最优平衡。
- 性能监控与日志分析: 对负载均衡器本身及后端服务器的关键指标(连接数、请求率、错误率、响应时间、CPU/Mem)进行全方位监控,分析访问日志,优化负载策略,识别潜在瓶颈和攻击。
- 混合部署考量: 混合云/多云环境下,确保负载均衡策略能有效覆盖不同环境中的服务端点,并处理好网络连接和安全策略。
负载均衡绝非简单的“平均分配”,而是构建高可用、高性能、可扩展分布式系统的基石,理解不同技术方法(DNS、硬件、软件、SDN/现代架构)的原理、优缺点及适用场景,精准选择负载均衡策略(轮询、加权、最少连接、哈希等),并严格实施健康检查、高可用部署、监控告警等最佳实践,是保障业务稳健运行的关键,拥抱云原生和现代架构(如服务网格),能获得更智能、更灵活的流量治理能力,持续优化负载均衡配置,使其随业务演进,方能最大化发挥其价值。
您的业务当前面临哪些具体的流量挑战?是突发的访问高峰、跨地域的用户访问延迟,还是微服务间的复杂调用治理?欢迎在评论区分享您的场景,共同探讨最优的负载均衡实践!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/23177.html