服务器的补丁怎么打开
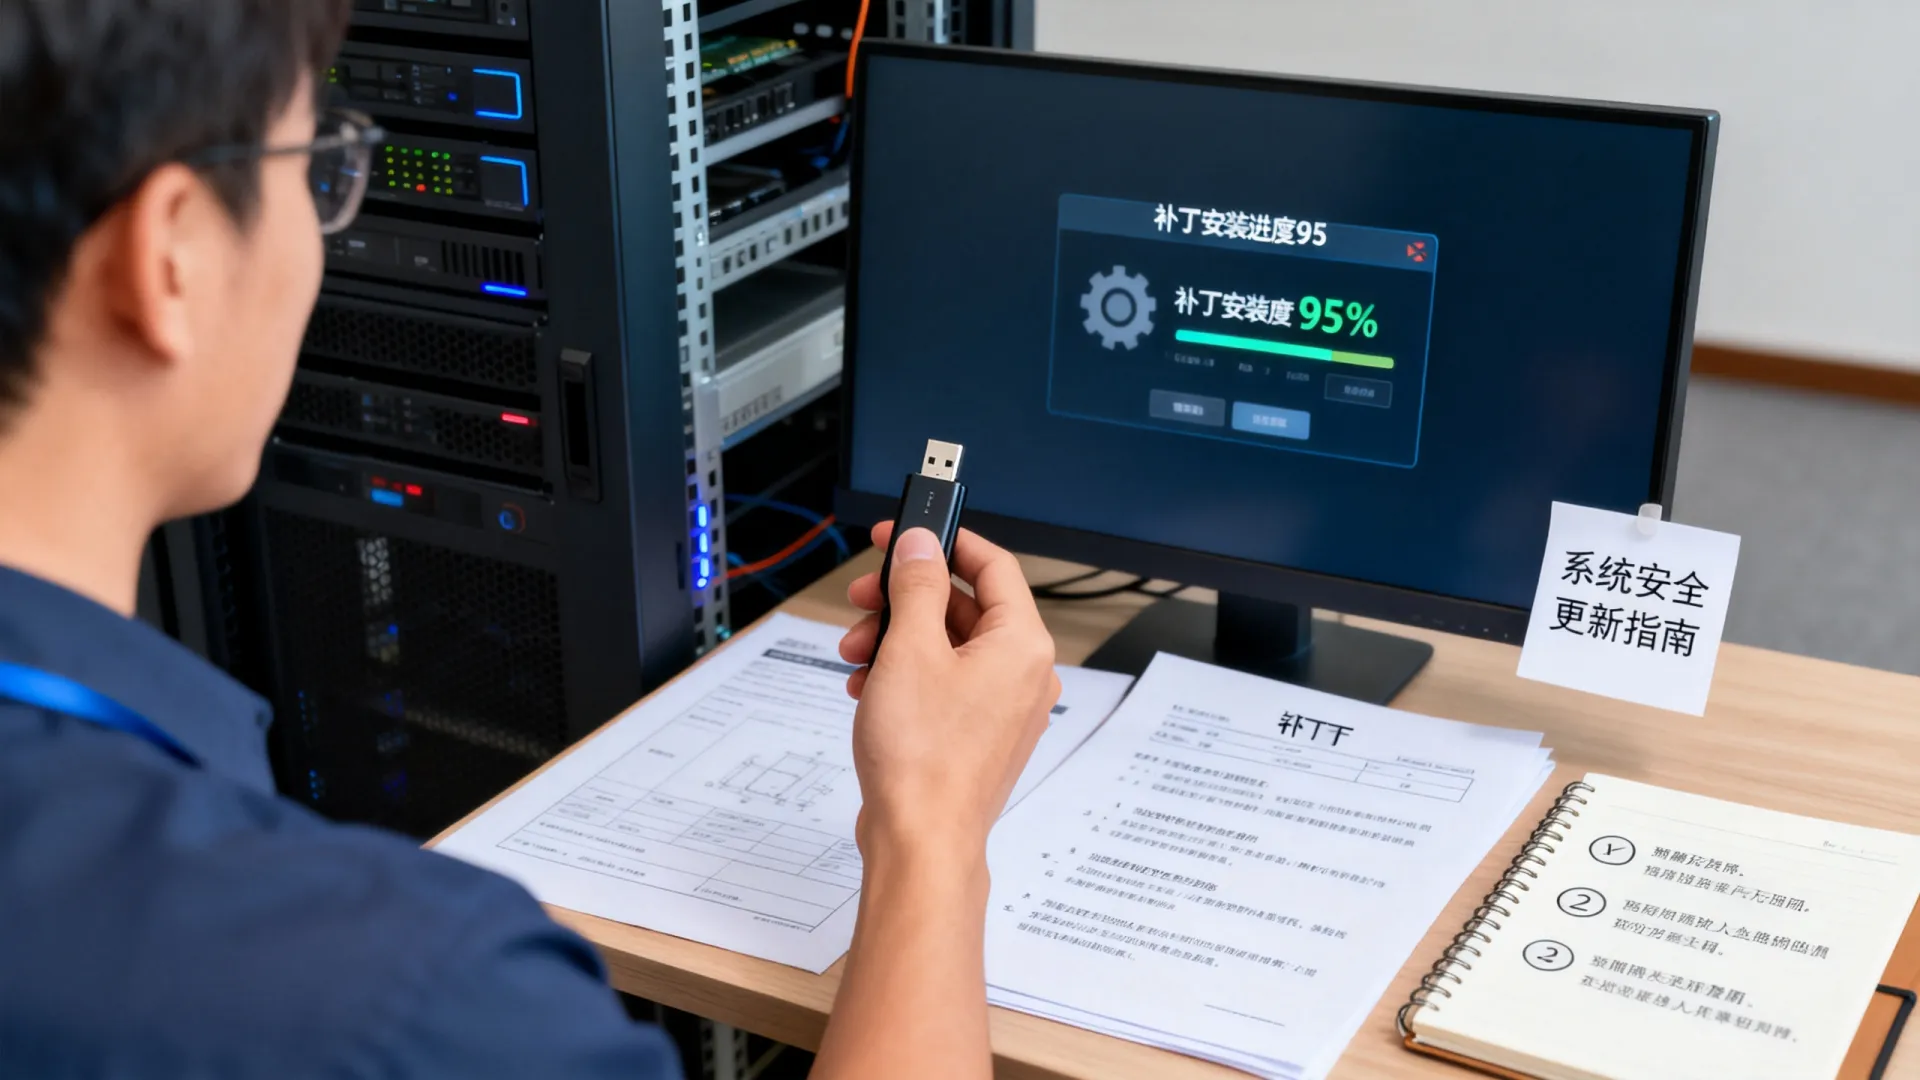
服务器补丁本身通常不需要像普通文档那样“打开”查看内容,它们主要是用于安装和执行的程序或数据包,处理服务器补丁的正确流程是验证、准备和安装,而非字面意义上的“打开”。
理解补丁的本质
服务器补丁通常是发布者(如操作系统厂商如Microsoft、Red Hat,或硬件厂商如Dell、HPE,或特定软件供应商)提供的更新文件,这些文件主要有几种形式:
- 可执行安装程序 (.exe, .msi – 常见于Windows): 这些是自包含的安装包,双击或在命令行运行即可启动安装向导或静默安装。
- 软件包文件 (.rpm – Red Hat/CentOS/Fedora, .deb – Debian/Ubuntu): Linux发行版使用包管理器(yum/dnf, apt)来安装这些文件。
- 补丁集/更新包 (如Oracle的OPatch, VMware的更新包): 特定软件或虚拟化平台有其专用的补丁工具和格式。
- 源代码补丁 (.patch/.diff 文件): 较少见,主要用于开源软件,需要重新编译源代码,通常使用
patch命令应用。 - 固件更新文件 (.exe, .bin, .hpm, .scexe 等 – 硬件相关): 用于更新服务器BIOS、BMC、RAID卡等固件,通常由硬件厂商提供专用工具执行。
处理服务器补丁的标准流程
“打开”补丁的正确方式是遵循严谨的安装流程:
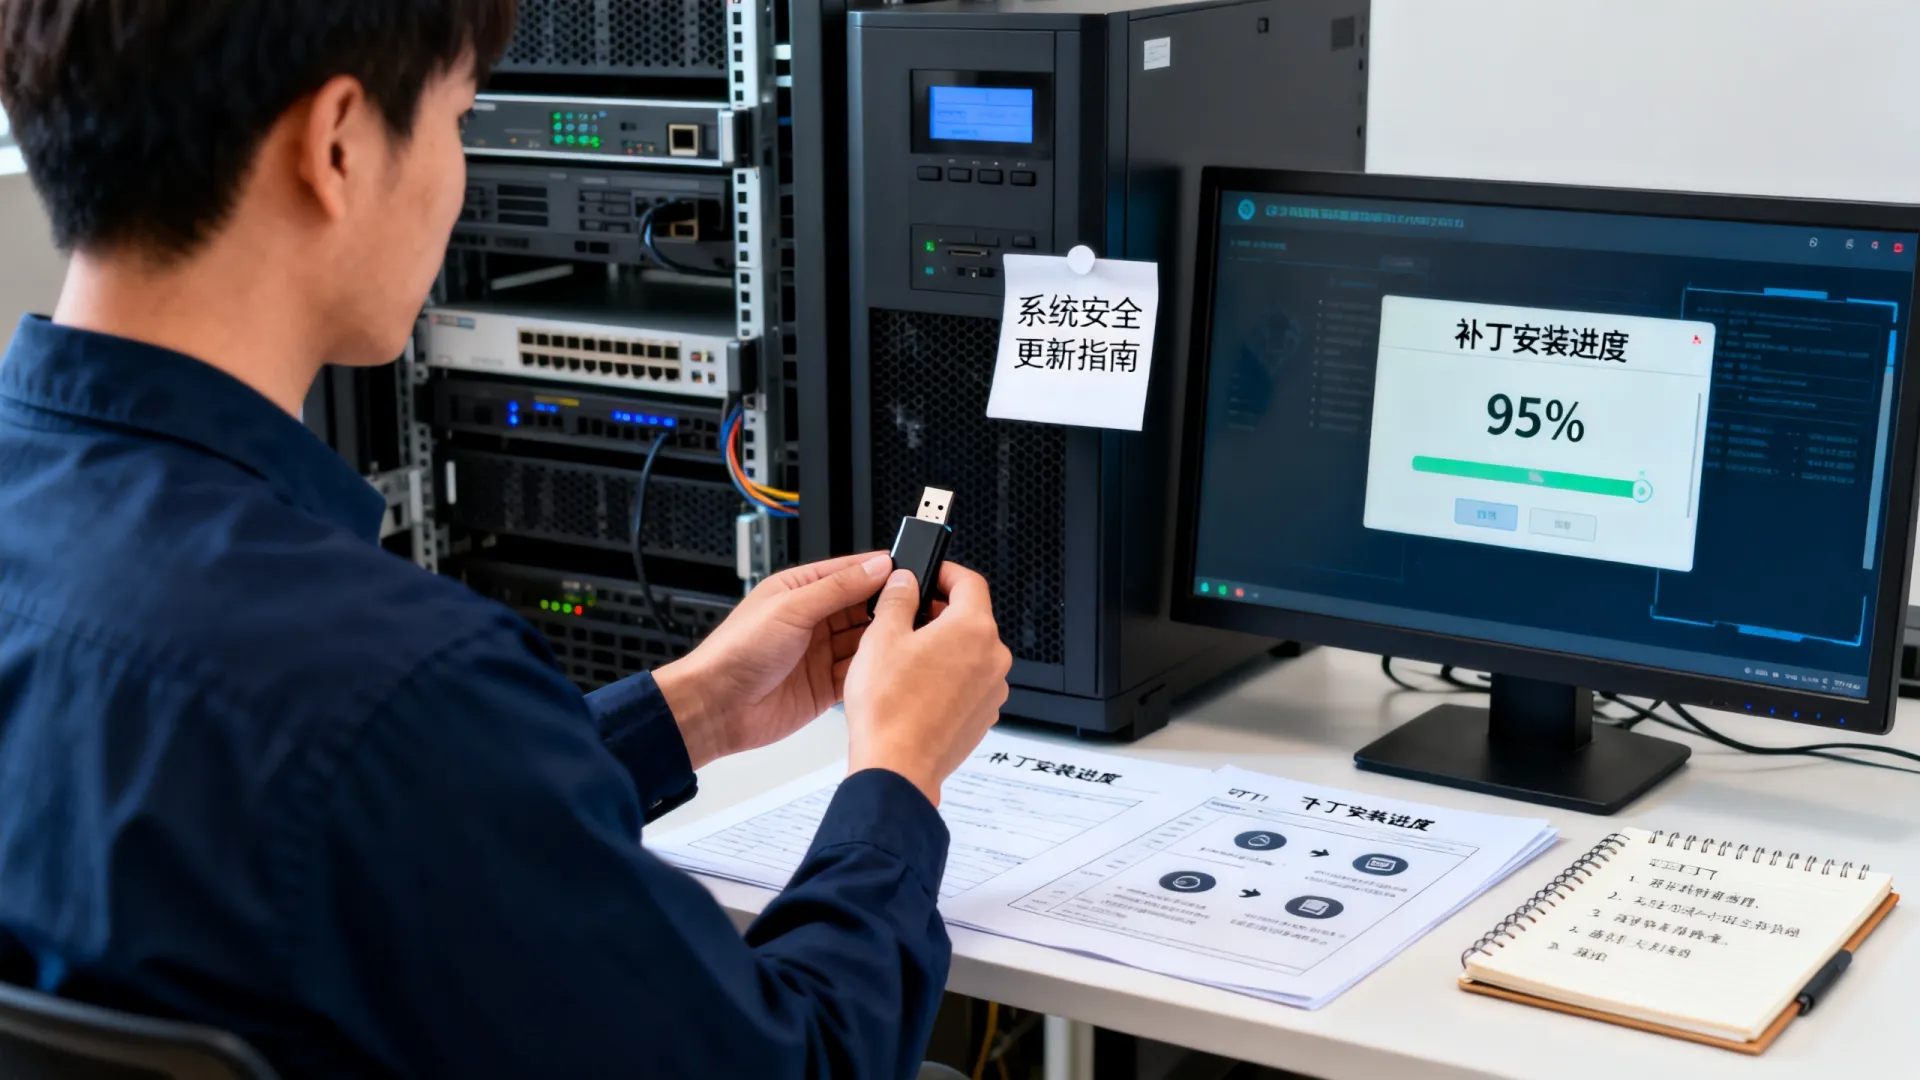
-
获取与验证 (核心第一步)
- 来源可靠: 仅从官方、受信任的来源(厂商官网、订阅的更新服务、内部补丁服务器)下载补丁。切勿从未知或不可信网站获取。
- 验证完整性:
- 校验和 (Checksum/Hash): 下载页面通常会提供补丁文件的MD5、SHA-1或SHA-256校验值,下载后,使用系统命令(如Windows:
certutil -hashfile <文件名> SHA256, Linux:sha256sum <文件名>)计算本地文件的校验值,确保与官方提供的一致,这是防止文件被篡改或下载损坏的关键步骤。 - 数字签名: 许多补丁文件(尤其是.exe/.msi)附带数字签名,右键点击文件 -> “属性” -> “数字签名”选项卡,验证签名是否有效且来自可信发布者。
- 校验和 (Checksum/Hash): 下载页面通常会提供补丁文件的MD5、SHA-1或SHA-256校验值,下载后,使用系统命令(如Windows:
-
阅读发布说明 (至关重要)
- 在安装任何补丁之前,必须仔细阅读官方发布的补丁说明(Release Notes, ReadMe)。
- 关键信息包括:
- 解决的问题: 修复了哪些安全漏洞(CVE编号)、功能缺陷或稳定性问题?
- 先决条件: 需要安装哪些前置补丁?对操作系统版本、其他软件组件有何要求?
- 已知问题: 安装此补丁可能导致哪些新问题?是否有已知冲突?
- 安装方法: 官方推荐的具体安装步骤和命令是什么?
- 回滚方案: 如果安装失败或导致问题,如何安全卸载或回滚该补丁?
- 忽略发布说明是导致更新失败甚至系统崩溃的主要风险点。
-
环境准备
- 完整备份: 在操作生产环境服务器之前,必须对操作系统、关键应用数据和系统配置进行完整且可验证的备份,这是灾难恢复的最后防线。
- 测试环境验证: 强烈建议在非生产环境(如测试服务器、虚拟机克隆)中先行安装测试该补丁,验证其兼容性、安装过程是否顺利、以及安装后应用功能是否正常,这是降低生产环境风险的最佳实践。
- 维护窗口: 为生产服务器安排合适的维护窗口,通知相关用户停机时间,补丁安装通常需要重启服务器。
- 检查依赖: 确保所有先决条件补丁或软件包已安装。
-
执行安装 (这才是“打开”的核心动作)
- 根据文件类型和系统选择正确方法:
- Windows (可执行文件 .exe/.msi):
- 图形界面:双击运行,遵循安装向导(通常适用于独立服务器或少量服务器)。
- 命令行(推荐批量或远程管理):
- 使用
msiexec命令安装.msi包(e.g.,msiexec /i patchfile.msi /quiet /norestart用于静默安装)。 - 直接运行.exe补丁程序,通常支持静默参数(如
/quiet,/passive,/norestart),具体参数需查阅补丁说明,Windows Server Update Services (WSUS) 或 System Center Configuration Manager (SCCM) 是集中管理Windows补丁的标准企业方案。
- 使用
- Linux (软件包 .rpm/.deb):
- 使用包管理器安装:
- RHEL/CentOS/Fedora:
sudo yum install ./patchfile.rpm或sudo dnf install ./patchfile.rpm - Debian/Ubuntu:
sudo dpkg -i patchfile.deb或sudo apt install ./patchfile.deb(推荐apt处理依赖)。yum update或apt update && apt upgrade通常用于安装仓库中已发布的补丁。
- RHEL/CentOS/Fedora:
- 使用厂商专用工具(如Red Hat的
yum update结合订阅,SUSE的zypper patch)。
- 使用包管理器安装:
- 特定软件补丁 (如Oracle, VMware):
- 严格遵循官方文档和工具,Oracle数据库补丁使用OPatch工具 (
opatch apply),VMware ESXi补丁使用ESXCLI (esxcli software vib install -d /path/to/update.zip) 或 vSphere Lifecycle Manager (vLCM)。
- 严格遵循官方文档和工具,Oracle数据库补丁使用OPatch工具 (
- 固件更新:
- 使用服务器厂商提供的专用工具,通常在启动时进入管理界面(如Dell Lifecycle Controller, HPE Intelligent Provisioning, Lenovo XClarity Controller)执行,或通过厂商提供的操作系统内工具(如Dell EMC OpenManage, HPE iLO Amplifier Pack)进行更新。固件更新风险极高,务必确认更新说明并确保电源稳定。
- Windows (可执行文件 .exe/.msi):
- 根据文件类型和系统选择正确方法:
-
安装后验证与监控

- 检查安装状态:
- Windows:控制面板“程序和功能”查看已安装更新,或使用命令
wmic qfe list,事件查看器检查相关日志。 - Linux:使用包管理器查询(
rpm -qa | grep <包名关键词>,dpkg -l | grep <包名关键词>)。 - 特定软件/固件:使用其管理工具或CLI命令检查版本号。
- Windows:控制面板“程序和功能”查看已安装更新,或使用命令
- 重启服务器: 绝大多数补丁和几乎所有内核、驱动、固件更新都需要重启才能生效,按计划在维护窗口内重启。
- 功能与性能测试: 重启后,验证关键业务应用和服务是否正常运行,性能是否在预期范围内,对比补丁说明中修复的问题是否已解决。
- 系统监控: 在更新后的一段时间内(如24-48小时),密切监控系统日志、资源利用率(CPU、内存、磁盘、网络)和应用性能指标,及时发现潜在问题。
- 检查安装状态:
重要安全与最佳实践强调
- 永不双击未知补丁: 在服务器上,绝不要随意双击来源不明或未经验证的补丁文件,这等同于直接执行未知代码,是极大的安全风险。
- 自动化与集中管理: 对于拥有多台服务器的环境,使用补丁管理工具(如WSUS, SCCM, Ansible, SaltStack, Spacewalk, Foreman, 或商业解决方案)进行补丁的审批、测试、部署和报告,是提升效率、一致性和安全性的关键。
- 及时性: 特别是安全补丁(Critical/Security Updates),应在充分测试后尽快部署,以减少系统暴露在已知漏洞下的时间窗口。
- 变更管理: 将补丁安装纳入正式的变更管理流程,记录操作步骤、回滚计划、执行人和时间。
服务器补丁不是用来“打开”阅读的文件,而是需要通过严谨流程进行验证、准备并执行安装的程序或数据包,核心在于:严格验证来源和完整性、仔细阅读发布说明、做好备份和测试、使用正确命令或工具安装、进行安装后验证和监控。 遵循E-E-A-T原则,确保操作的专业性(标准流程)、权威性(依赖官方文档和工具)、可信性(验证与备份)和体验(测试与监控),是安全有效管理服务器补丁的唯一正确途径,忽视流程中的任何环节,都可能给服务器稳定性和安全性带来灾难性后果。
您在服务器补丁管理流程中,遇到的最大挑战是什么?是测试环境的覆盖、回滚的复杂性,还是确保及时性的压力?欢迎分享您的经验或疑问。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/24207.html