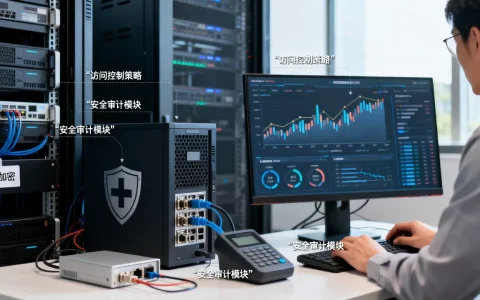
个人云服务器安全的核心在于建立“最小权限+持续监控+定期备份”的防御闭环,而非单纯依赖服务商的基础防护。
很多人以为买了服务器就万事大吉,其实那只是把房子盖好了,门锁没装好,窗户没关严,贼照样能进来,对于个人开发者或小团队来说,服务器就是数字资产的心脏,一旦中毒或数据泄露,修复成本远高于购买成本,业内专家指出,绝大多数安全事故并非源于高深莫测的黑客攻击,而是源于配置疏忽和弱口令。

个人云服务器安全性:基础加固实操指南
SSH远程登录:第一道防线的铁壁铜墙
SSH是通往服务器的后门,也是黑客最喜欢的敲门砖,默认配置下,端口22开放,且允许密码登录,这简直是在邀请暴力破解。
禁用密码,启用密钥对
密码再复杂,也怕字典跑得快,密钥对认证基于非对称加密,私钥在你手中,公钥在服务器上,没有私钥,别人连门都摸不到。
- 在本地终端生成密钥对:
ssh-keygen -t ed25519,Ed25519算法比传统的RSA更安全且速度更快。 - 将公钥上传至服务器:
ssh-copy-id -i ~/.ssh/id_ed25519.pub user@your_server_ip。 - 修改SSH配置文件
/etc/ssh/sshd_config,将PasswordAuthentication设为no,将PermitRootLogin设为no。 - 重启SSH服务:
systemctl restart sshd。
修改默认端口与使用Fail2Ban
虽然“隐蔽式安全”不是真正的安全,但能过滤掉90%的自动化扫描脚本,将SSH端口从22改为高位端口(如2222),并在防火墙中仅允许该端口访问,部署Fail2Ban工具,它能监控日志,当检测到某IP多次登录失败时,自动将其拉黑。
防火墙与网络访问控制:只开必要的窗
云服务器通常自带安全组,这是云厂商提供的网络层防火墙,务必遵循“默认拒绝,按需开放”原则。
安全组配置要点
- 入方向:仅开放Web服务端口(80/443)、SSH修改后的端口,严禁开放3306(MySQL)、6379(Redis)、27017(MongoDB)等数据库端口到公网,如果必须远程连接数据库,应通过SSH隧道或仅允许特定IP访问。
- 出方向:通常保持默认允许,但可限制对恶意IP段的访问。

系统级防火墙UFW
除了云厂商的安全组,服务器内部也应启用UFW(Uncomplicated Firewall)。
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 2222/tcp # 假设SSH端口改为2222
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enable
个人云服务器安全性:系统维护与漏洞管理
定期更新与补丁管理:修补已知漏洞
操作系统和软件库的漏洞是公开的秘密,黑客利用这些漏洞攻击几乎零成本,保持系统最新是成本最低的防御手段。
自动化更新策略
对于Ubuntu/Debian系统,安装 unattended-upgrades 包,它可以自动安装安全更新。
sudo apt install unattended-upgrades
sudo dpkg-reconfigure --priority=low unattended-upgrades
对于CentOS/RHEL系统,启用 dnf-automatic 服务。
内核与依赖库升级
除了系统包,Web服务器(Nginx/Apache)、数据库(MySQL/PostgreSQL)和运行环境(Node.js/Python)也需要定期升级,许多漏洞存在于旧版本的中间件中,如Log4j漏洞曾影响无数Java应用。
日志监控与异常检测:让攻击无处遁形
日志是事后的证据,也是事中的警报,不要等到服务器变慢或数据丢失才去看日志。
关键日志位置
/var/log/auth.log或/var/log/secure:记录登录尝试,是发现暴力破解的第一现场。/var/log/syslog或/var/log/messages:系统级事件。/var/log/nginx/access.log和error.log:Web访问记录,可发现SQL注入、XSS等Web攻击痕迹。
部署日志分析工具
手动查看日志效率低下,可使用 goaccess 生成可视化的Web访问报告,或使用 fail2ban 实时拦截,对于更高级的需求,可搭建ELK(Elasticsearch, Logstash, Kibana)栈,但个人用户建议使用轻量级的

Prometheus + Grafana 监控CPU、内存、磁盘IO及网络连接数,设置阈值告警。
个人云服务器安全性:数据备份与灾难恢复
备份策略:3-2-1原则的本地化应用
备份是最后一道防线,当所有安全措施失效,只有备份能救你,业内共识认为,没有备份的安全都是耍流氓。
与方法
- 代码与配置:使用Git版本控制,代码本身不需要备份,但服务器配置文件(如Nginx配置、环境变量)需要定期快照。
- 数据库:使用
mysqldump或pg_dump定期导出SQL文件。 - 文件数据:使用
rsync或tar打包重要目录。
异地备份的重要性
服务器硬盘可能物理损坏,机房可能发生火灾,务必将备份数据同步到另一台服务器或对象存储(如AWS S3、阿里云OSS、腾讯云COS)。
# 示例:将备份文件同步到对象存储
aws s3 sync /backups/ s3://my-backup-bucket/ --exclude ".tmp"
快照与镜像:快速恢复的利器
云服务商提供的快照功能应充分利用,在重大更新前,手动创建系统盘和数据盘快照,一旦更新失败,几分钟内即可回滚到之前的状态。
个人云服务器安全性:常见误区与对比分析
免费vs付费安全服务:性价比考量
个人用户常在“完全免费”和“专业付费”之间犹豫。
| 维度 | 基础免费方案 | 进阶付费/自建方案 |
|---|---|---|
| 防火墙 | 云厂商默认安全组 | 云厂商WAF + 自建Fail2Ban |
| 监控 | 基础CPU/内存监控 | Prometheus + 短信/邮件告警 |
| 备份 | 手动快照 | 自动化脚本 + 异地对象存储 |
| 漏洞扫描 | 无 | 定期使用OpenVAS或云厂商扫描工具 |
| 适用场景 | 静态网站、低流量测试 | 业务系统、含敏感数据应用 |

对于个人开发者,个人云服务器安全性的提升并不一定需要高昂投入,多数情况下,严格执行上述基础加固步骤,即可抵御绝大多数自动化攻击。
内网穿透与反向代理:隐藏真实IP
直接使用服务器IP访问服务,容易暴露目标,使用Nginx作为反向代理,不仅可以HTTPS加密,还可以隐藏后端服务端口,对于内网穿透需求,推荐使用FRP或ZeroTier,避免直接暴露SSH端口,进一步降低被扫描风险。
Q&A:个人云服务器安全性常见问题解答
个人云服务器安全性如何评估当前风险?
可以使用在线扫描工具如Shodan搜索自己的IP,查看暴露的端口和服务版本,检查 /etc/passwd 中是否有异常用户,使用 netstat -tulnp 查看监听端口是否符合预期,若发现未知进程或异常网络连接,应立即隔离并排查。
个人云服务器安全性与VPS相比有何不同?
VPS(虚拟专用服务器)通常指传统虚拟化技术,而云服务器(ECS/CVM)基于云架构,具备弹性伸缩和快照备份优势,在安全性上,云服务器通常提供更完善的安全组管理和DDoS防护基础包,且支持一键快照,数据恢复能力更强,传统VPS若硬盘损坏,数据恢复难度极大,而云服务器数据存储在分布式存储系统中,可靠性更高。
个人云服务器安全性遇到DDoS攻击怎么办?
小型DDoS攻击可通过云厂商提供的免费基础防护缓解,若攻击流量超过基础阈值,需购买高防IP或CDN服务,将流量清洗后再回源,对于个人用户,建议启用CDN隐藏源站IP,这样攻击者只能攻击CDN节点,而CDN通常具备强大的抗攻击能力。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/260168.html