CDN网页内容篡改是指攻击者通过劫持CDN节点或中间人攻击,在内容分发至用户前恶意插入广告、挂马或敏感信息,导致网站信誉受损及数据泄露的安全事件。
这种安全威胁并非遥远的理论风险,而是正在发生的现实危机,当用户访问一个看似正常的网站时,浏览器地址栏显示的是安全的HTTPS协议,但页面源码中却悄悄多出了指向博彩网站或钓鱼页面的链接,这种现象通常发生在CDN节点被攻破、配置错误或遭受DNS劫持的情况下,对于企业而言,这不仅意味着流量的流失,更可能引发严重的法律合规风险和品牌信任崩塌。
CDN网页内容篡改的核心原理与常见场景
要理解如何防御,首先必须厘清攻击者是如何绕过CDN的安全防护机制的,CDN的核心价值在于将内容缓存到离用户最近的边缘节点,以提高加载速度,这一特性也被攻击者利用。
中间人攻击与SSL卸载漏洞
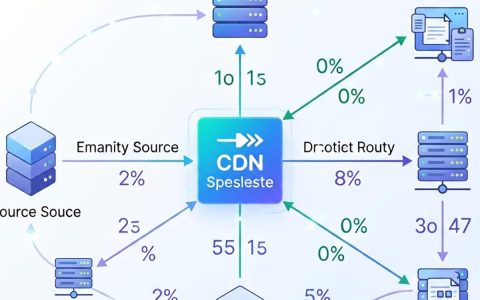
在许多CDN架构中,为了减轻源站压力,CDN节点会执行SSL卸载操作,这意味着用户与CDN之间的连接是加密的,但CDN与源站之间的连接可能是HTTP明文传输,业内专家指出,如果源站配置不当,攻击者可以在CDN与源站之间的链路上进行拦截,修改返回给CDN节点的原始HTML内容,当CDN节点将篡改后的内容缓存并分发给最终用户时,恶意代码便随之传播。
如果CDN服务商自身的安全策略存在缺陷,攻击者可能通过DNS欺骗手段,将用户的域名解析到被控制的恶意CDN节点,这些恶意节点伪装成合法的CDN服务商,直接返回被篡改的页面,这种场景在中小企业中尤为常见,因为它们的域名管理权限往往较为松散,容易成为攻击者的首选目标。
缓存投毒与节点入侵
缓存投毒是另一种高频攻击手法,攻击者通过构造特殊的请求,诱导CDN节点缓存包含恶意脚本的页面,一旦恶意页面被缓存,后续所有访问该URL的用户都会从CDN节点获取到被篡改的内容,而无需再次请求源站,这种攻击具有隐蔽性强、传播范围广的特点。
节点入侵则更为直接,攻击者通过漏洞利用或弱口令爆破,直接获取CDN边缘节点的服务器权限,一旦拥有节点控制权,攻击者可以随意修改缓存文件,甚至植入后门程序,据行业共识认为,超过半数的CDN安全事件源于边缘节点的基础设施防护薄弱。
识别与检测:如何发现网页被篡改
面对隐蔽性极强的CDN内容篡改,被动等待用户投诉是下策,建立主动监测机制是保障网站安全的关键环节。
实时监控HTML结构变化
专业的安全监测工具应当具备对网页HTML结构的实时比对能力,通过定期抓取目标页面,并与基准版本进行差异分析,可以迅速发现新增的脚本标签、隐藏的iframe或异常的链接,监测到页面底部突然出现指向未知域名的标签,或部分被插入未知的JavaScript文件,这往往是内容篡改的明确信号。
检查CDN访问日志
CDN访问日志是排查篡改事件的重要线索,管理员应重点关注异常的用户代理(User-Agent)、非常规的访问频率以及来自特定IP段的请求,如果日志中出现大量针对特定URL的POST请求,或返回码异常增多,可能暗示着攻击者正在尝试注入恶意内容或进行缓存投毒。
对比合法与非法内容的特征
在实际操作中,区分正常更新与恶意篡改需要一定的经验,以下是几个关键的对比维度:
- 时间戳异常:恶意篡改通常发生在非业务高峰期,或者在系统维护窗口之外。
- 内容一致性:合法的内容更新通常有明确的发布流程记录,而恶意篡改往往缺乏相应的审批日志。
- 资源引用:检查页面引用的静态资源(CSS、JS)是否来自可信的CDN域名,如果引用了未知域名下的资源文件,风险极高。
防御策略与应急响应流程
构建纵深防御体系是应对CDN内容篡改的根本之道,从网络层到应用层,每一层都需要设置相应的安全屏障。
强化源站与CDN之间的链路安全
确保CDN与源站之间的通信全程加密是基础要求,建议启用HTTPS双向认证,不仅验证CDN节点的身份,也验证源站的身份,应配置严格的访问控制列表(ACL),仅允许CDN服务商的IP段访问源站,阻断其他所有来源的直接请求。
完整性校验
为了防止缓存投毒,可以在源站对关键页面进行数字签名,CDN节点在缓存页面时,验证其签名是否有效,如果签名不匹配,则拒绝缓存或从源站重新获取,这种机制可以有效抵御缓存投毒攻击,确保分发给用户的内容未被篡改。
应急响应步骤
一旦发现网页被篡改,应立即启动应急响应流程:
- 隔离受影响节点:在CDN控制台暂时下线被篡改的节点或域名,防止更多用户访问到恶意内容。
- 清理缓存:执行全站或特定URL的缓存刷新操作,清除被污染的缓存数据。
- 溯源分析:收集CDN日志、源站日志和安全设备日志,分析攻击入口和时间点。
- 修复漏洞:根据溯源结果,修补相应的安全漏洞,如更新CDN配置、修复源站代码漏洞或加强身份认证。
- 恢复服务:确认安全后,逐步恢复服务,并加强监测频率,确保攻击者无法再次入侵。
Q&A:关于CDN网页内容篡改的常见疑问
CDN网页内容篡改与源站被黑有什么区别?
篡改主要发生在内容分发环节,攻击者可能并未直接入侵源站服务器,而是通过劫持CDN节点、中间人攻击或缓存投毒等手段修改了传输中的数据,这种情况下,源站上的原始文件可能是完整的,但用户获取到的内容已被篡改,而源站被黑则是攻击者直接获取了源站服务器的控制权,修改了服务器上的文件,两者的区别在于攻击入口不同,但后果相似,都需要立即进行安全排查和修复。
使用HTTPS就能完全防止CDN网页内容篡改吗?
HTTPS主要保障的是数据传输过程中的机密性和完整性,防止数据在传输途中被窃听或篡改,HTTPS并不能完全防止CDN网页内容篡改,如果攻击者控制了CDN节点本身,或者通过DNS欺骗将用户引导至恶意节点,HTTPS也无法阻止恶意内容的分发,如果CDN与源站之间的链路未加密,攻击者仍可在该链路上进行中间人攻击,HTTPS是必要但不充分的条件,还需结合其他安全措施。
如何降低CDN网页内容篡改带来的品牌损失?
降低品牌损失的关键在于快速响应和透明沟通,建立7×24小时的安全监测机制,确保在篡改发生后能第一时间发现并处置,制定完善的应急预案,明确各部门的职责和操作流程,确保在危机发生时能高效协作,在事件处理后,及时向用户发布公告,说明事件原因、影响范围及已采取的补救措施,重建用户信任,据工信部数据,快速透明的沟通能显著降低用户对品牌的负面评价。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/260803.html