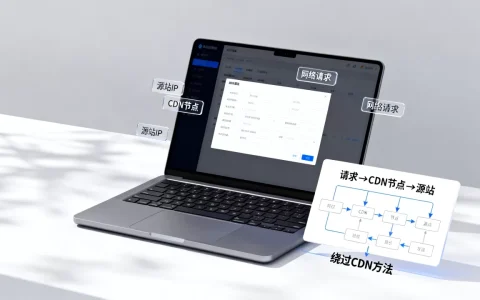
自己搭建CDN的核心在于利用闲置服务器或云服务器,通过部署Nginx等反向代理软件并配置缓存策略,实现静态资源的就近分发,从而降低源站压力并提升访问速度。
搭建CDN并非只有购买商业服务一条路,对于拥有技术基础的个人开发者或中小企业而言,自建CDN是一种极具性价比的优化手段,它不仅能让你完全掌控数据流向,还能在流量高峰期避免商业CDN的额外计费陷阱,虽然自建无法达到阿里云或腾讯云那样覆盖全球的节点规模,但在特定区域或特定场景下,其灵活性和成本优势非常明显。
自建CDN的技术架构与核心原理
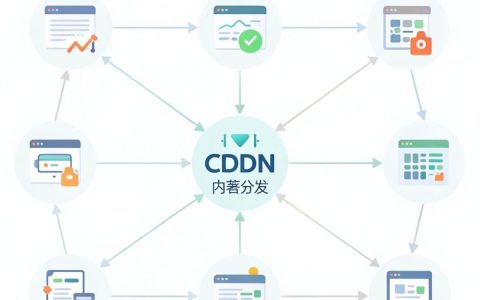
要理解如何搭建,首先得明白CDN到底在做什么,CDN的全称是Content Delivery Network,即内容分发网络,它的本质是一层位于用户和目标服务器之间的缓存层,当用户请求一个网页或图片时,CDN节点会判断本地是否有缓存,如果有,直接返回给用户;如果没有,才回源站获取数据。
反向代理与缓存机制
自建CDN最基础的功能是反向代理,这意味着你的服务器不再直接面对公网用户的所有请求,而是作为中间人,先接收请求,再转发给源站,在这个过程中,服务器会将响应内容保存下来。
业内专家指出,缓存命中率是衡量CDN性能的关键指标,如果命中率低,自建CDN就失去了意义,反而会增加延迟,配置合理的缓存过期时间(TTL)至关重要,对于静态资源如CSS、JS、图片,可以设置较长的缓存时间;对于动态页面,则需设置较短时间或禁止缓存。
负载均衡的基础应用
除了缓存,自建CDN还能实现简单的负载均衡,如果你有多个源站服务器,可以通过DNS轮询或Nginx的upstream模块,将流量分发到不同的后端服务器,这样即使某一台服务器宕机,其他服务器仍能接管流量,保证服务的高可用性。
主流自建方案对比与选型
选择哪种方案搭建,取决于你的技术栈、预算和服务器资源,目前主流的自建方式主要有两种:基于Nginx的轻量级方案和基于Squid/Varnish的专业缓存方案。

Nginx方案:最适合新手与中小规模
Nginx因其轻量、高性能和配置灵活,成为自建CDN的首选,它不仅能做反向代理,还能处理SSL终止、压缩传输等任务。
适用场景
- 个人博客或小型企业官网
- 日均PV在10万以下的站点
- 需要快速部署,运维人力有限的团队
优势分析
- 配置简单,社区资源丰富,遇到问题容易找到解决方案
- 资源占用极低,普通2核4G云服务器即可运行
- 支持热重载,修改配置无需重启服务
Squid/Varnish方案:适合高并发场景
如果你需要处理极高的并发请求,且对缓存策略有精细控制需求,Squid或Varnish是更好的选择,它们专为缓存设计,内存管理效率高于Nginx。
适用场景
- 日均PV超过50万的大型站点
- 视频流媒体或大型文件下载服务
- 拥有专业运维团队,能处理复杂故障的场景
劣势提醒
- 配置复杂,学习曲线陡峭
- 调试困难,日志分析不如Nginx直观
- 对硬件内存要求较高,否则容易OOM(内存溢出)
实操步骤:基于Nginx搭建简易CDN
这里以Nginx为例,演示如何在一台云服务器上搭建一个基础的CDN节点,假设你的源站IP为192.168.1.100,自建CDN节点IP为192.168.1.200。
第一步:安装与基础配置
确保服务器已安装Nginx,在Ubuntu/Debian系统中,可以通过以下命令安装:
sudo apt-get update && sudo apt-get install nginx
安装完成后,编辑Nginx配置文件,通常位于/etc/nginx/nginx.conf或/etc/nginx/sites-available/default。
第二步:配置反向代理与缓存
在http块中添加以下配置,定义缓存路径和代理规则:

定义缓存路径
“`nginx
proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=my_cache:10m max_size=10g inactive=60m use_temp_path=off;
“`
这段配置指定了缓存目录为`/var/cache/nginx`,最大占用磁盘空间为10GB,缓存数据在60分钟未访问则过期。
配置服务器块
“`nginx
server {
listen 80;
server_name cdn.example.com;
location / {
    proxy_pass http://192.168.1.100;
    proxy_cache my_cache;
    proxy_cache_valid 200 302 10m;
    proxy_cache_valid 404 1m;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
<h3>第三步:测试与验证</h3>
保存配置后,运行`sudo nginx -t`检查语法是否正确,如果显示`syntax is ok`,则执行`sudo systemctl reload nginx`重载配置。
访问`cdn.example.com`,请求会被转发到源站,并缓存到本地,你可以通过查看`/var/cache/nginx`目录下的文件,或使用`curl -I cdn.example.com`查看响应头中的`X-Cache: HIT`来验证缓存是否生效。
<h2>自建CDN的局限性与优化建议</h2>
尽管自建CDN成本低廉,但它并非万能药,你需要清楚它的边界,避免盲目投入。
<h3>带宽成本与节点覆盖</h3>
自建CDN的瓶颈在于带宽,商业CDN通过庞大的节点网络分散流量,而自建节点通常只有单一出口带宽,如果用户分布在全国各地,来自远端的用户访问速度依然会很慢。
行业共识认为,自建CDN最适合用户群体相对集中的场景,如果你的用户主要在华东地区,那么将CDN节点部署在阿里云杭州机房,就能获得极佳的体验,若用户遍布全球,自建CDN的延迟问题无法通过软件优化解决,此时购买商业CDN更为合理。
<h3>安全防护能力</h3>
商业CDN通常内置了DDoS防护和WAF(Web应用防火墙),自建Nginx虽然可以通过配置限制请求频率、屏蔽恶意IP来提
供基础防护,但面对大规模的攻击,其防御能力远不如专业安全厂商。
据统计,多数情况下,自建节点在面对超过10Gbps的DDoS攻击时,会因带宽打满而瘫痪,建议将自建CDN放在源站之前,并在最外层搭配高防IP或云盾服务,形成多层防护体系。
<h3>动态内容加速难题</h3>
CDN擅长处理静态资源,对于需要实时计算的动态API请求,缓存不仅无效,反而会导致数据不一致,自建CDN在处理动态加速时,通常需要结合TCP优化或专用加速链路(如BGP多线接入),这进一步增加了技术复杂度。
<h2>常见问题解答</h2>
<h3>自建CDN与购买商业CDN价格对比如何?</h3>
自建CDN的初期投入较低,主要成本为服务器租赁费和带宽费,若使用按量付费的云服务器,在低流量时期成本极具优势,当流量激增时,带宽费用可能迅速超过商业CDN的固定套餐价格,商业CDN虽然单价可能略高,但包含了运维、安全和全球节点覆盖,综合来看,对于流量稳定且规模较大的项目,商业CDN的性价比更高。
<h3>如何判断自建CDN的缓存是否生效?</h3>
可以通过浏览器开发者工具的Network面板查看响应头,如果看到`X-Cache: HIT`或`Age`字段大于0,说明请求直接从CDN节点返回,未回源,若显示`X-Cache: MISS`,则说明节点未命中缓存,回源获取了数据,监控源站的访问日志,若CDN节点的IP出现在日志中,且频率远低于用户访问量,也间接证明了缓存的有效性。
<h3>自建CDN遇到DDoS攻击怎么办?</h3>
自建节点抗攻击能力弱,建议立即启用上游高防服务,可以在DNS解析层面,将CDN域名的解析指向高防IP,由高防集群清洗流量后再转发给自建节点,在Nginx配置中启用`limit_req_zone`限制单IP请求频率,并屏蔽已知恶意IP段,若攻击规模超出承受极限,应暂时下线CDN节点,直接暴露源站IP并开启源站防护,待攻击结束后再恢复CDN接入。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/284223.html