国内大宽带 DDoS 高防 IP 如何选择
面对日益猖獗且规模庞大的 DDoS 攻击,选择一款真正可靠、能抵御超大流量冲击的国内大宽带 DDoS 高防 IP 服务,是保障业务持续稳定运行的关键决策,核心选择要素聚焦于防御能力、带宽资源、网络质量、服务商技术实力与成本效益的综合评估。
防御能力:抵御超大规模攻击的基石
- 防御峰值 (Gbps/Tbps): 这是最直观的指标,务必明确服务商宣称的防御峰值是单点防御能力还是集群防御能力。关键点: 确认其防御架构(如分布式清洗中心、T 级骨干网资源)能真实支撑所承诺的峰值,要求提供第三方测试报告或成功抵御案例,特别是针对 300Gbps 以上攻击的实例,警惕虚假宣传。
- 防御类型覆盖: DDoS 攻击种类繁多,高防 IP 必须能有效应对:
- 流量型攻击 (L3/L4): SYN Flood、UDP Flood、ICMP Flood、反射放大攻击 (NTP, DNS, SSDP, Memcached 等),这是大带宽攻击的主要形式。
- 应用层攻击 (L7): CC 攻击、HTTP/HTTPS Flood、Slowloris、Web 漏洞利用攻击,需要智能行为分析、人机验证等更精细的防护策略。
- 混合攻击: 同时发起流量层和应用层攻击,最考验防护体系的综合能力。
- 清洗能力与智能调度:
- 清洗精度: 清洗中心需具备深度数据包检测 (DPI)、协议分析、攻击特征指纹识别、AI 智能学习等能力,确保在清洗恶意流量的同时,最大程度保障正常业务流量的通过,降低误杀率。
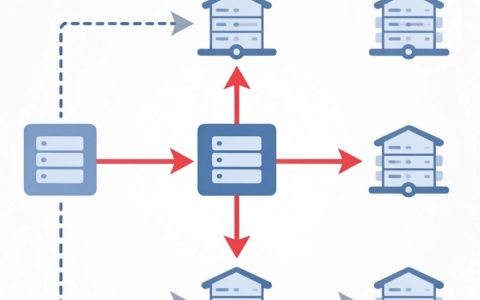
- 智能调度 (BGP Anycast 或 DNS 调度): 当单点承受压力过大时,能否智能、快速地将攻击流量调度至其他清洗节点进行分担和清洗,实现“多点联防”,是应对超大攻击的关键,了解其调度策略和生效时间(秒级还是分钟级)。
带宽资源:支撑海量流量的基础保障
- 真实带宽储备: “大宽带”是核心卖点,但需深究其真实性:
- 带宽规模 (Gbps/10Gbps/100Gbps): 服务商自身需拥有庞大的骨干网带宽资源池,或与顶级运营商有深度带宽合作,确保在遭受攻击时,有充足的带宽资源吸收和清洗流量,避免因带宽耗尽导致业务中断。
- 带宽冗余: 了解其带宽资源的冗余设计,是否能应对突发的超大流量峰值冲击,单一节点或有限资源难以支撑持续的大规模攻击。
- 带宽质量: 确认带宽来源(如电信、联通、移动、BGP 多线),是否包含国际带宽(如有海外业务需求)。
网络质量与低延迟:用户体验的生命线
- 接入点覆盖与线路优化: 服务商在国内主要网络枢纽(如北京、上海、广州、深圳、武汉、成都等)是否有充足的清洗节点部署?节点覆盖越广、离你的用户群体越近,经过清洗后的正常流量回源路径越短,延迟越低。
- 回源线路质量: 清洗后的正常流量回源到你的服务器所使用的线路(如 BGP 多线、电信 CN2 GIA、联通 A网、移动 CMI 等)质量至关重要,直接影响用户体验,要求提供明确的回源线路说明和 SLA 保障。
- 延迟影响: 清晰了解接入高防 IP 后,正常用户访问可能增加的平均延迟范围(通常在几毫秒到几十毫秒),进行实际业务访问延迟测试。
服务商技术实力与服务体系:专业可靠的保障
- 技术团队与研发能力: 考察服务商是否具备核心的防护技术研发团队,能否持续更新防护规则应对新型攻击,是否有自建清洗中心的能力,技术实力是长期有效防护的根本。
- 监控与响应:
- 实时监控: 是否提供 24/7 实时攻击流量监控面板(支持粒度如秒级/分钟级),让你清晰掌握攻击态势。
- 告警机制: 支持自定义攻击阈值告警(邮件、短信、微信、API 等),确保第一时间获知风险。
- 应急响应: 是否提供 7×24 小时专业技术支持团队?响应速度如何(5分钟?15分钟?)?是否具备在攻击超出预期时快速扩容或启动应急方案的能力?
- SLA (服务等级协议): 仔细阅读 SLA,重点关注防御有效性承诺、服务可用性承诺、故障恢复时间承诺等,以及对应的赔偿条款,这是服务保障的法律依据。
- 合规性与资质: 服务商是否持有必要的 IDC、ISP、云服务、网络安全相关经营许可和认证(如等保相关)?是否遵守国家相关法律法规?
成本效益分析:理性投入,精准防护
- 计费模式:
- 固定带宽/防御包: 提供基础防御和带宽保障,适合有一定攻击预期的场景,需评估是否满足峰值需求。
- 弹性按量付费: 按实际攻击流量或带宽峰值计费,成本随攻击规模浮动,适合攻击频率和规模波动大或初期试用的用户。关键点: 务必清晰了解其按量计费的模型、单价、计费周期(如按天峰值、按5分钟峰值)以及可能存在的“保底消费”。
- 隐藏成本: 注意可能存在的额外费用,如超出套餐的带宽费用、升级防御的费用、特定功能(如高级 CC 防护、WAF 集成)的附加费、流量转发费等。
- 价值评估: 将高防 IP 的成本与业务因攻击可能导致的直接损失(收入损失、客户流失、赔偿)和间接损失(品牌声誉受损、运营中断成本)进行权衡,选择能提供足够防护力、保障核心业务连续性的方案。
接入与配置:便捷性与灵活性
- 接入方式: 是否支持灵活多样的接入方式?
- DNS 解析切换: 最常见,修改业务域名的 DNS 解析指向高防 IP/CNAME 即可。
- IP 直接转发: 适用于不想改 DNS 或保护非 Web 业务(如游戏、APP 后端 API)。
- 透明接入/反向代理: 对源站 IP 隐藏效果好,配置可能稍复杂。
- 配置灵活性: 防护策略是否可自定义?能否针对不同业务、不同攻击类型设置精细化的防护规则(如 IP 黑白名单、地域访问限制、频率限制、特定 URI 防护策略)?是否提供 API 方便自动化管理?
- 可视化与易用性: 控制台界面是否清晰易用,提供详细的攻击报表、流量分析、日志记录等,便于运维分析和优化策略?
选择策略与行动建议:
- 明确自身需求: 梳理业务类型、重要性、历史攻击情况、用户分布、源站带宽、可接受的延迟范围、预算范围,明确核心需求:防御峰值、带宽、低延迟、成本?
- 深度调研与测试:
- 收集主流服务商信息,对比其防御峰值、带宽能力、节点覆盖、线路质量、计费模式、SLA、用户口碑。
- 要求提供测试 IP/测试期: 这是最关键一步! 在测试期模拟真实业务访问,重点测试:
- 延迟影响: 接入前后用户访问延迟变化。
- 清洗效果: 在安全环境下,尝试模拟中小规模攻击(需与服务商沟通允许),观察其清洗效果、告警及时性、控制台数据展示。
- 回源质量: 检查回源流量的稳定性和延迟。
- 控制台功能: 评估易用性和功能是否满足需求。
- 关注服务与响应: 在咨询和测试过程中,感受服务商的技术支持专业性、响应速度和沟通态度。
- 细读合同与 SLA: 在签约前,务必仔细阅读合同条款和 SLA,特别是关于防御有效性界定、免责条款、赔偿标准、续费价格等。
选择国内大宽带 DDoS 高防 IP 绝非简单的参数对比,而是一个需要深入理解自身业务风险、透彻分析服务商真实能力、并进行严谨测试验证的系统工程,防御峰值和带宽是基础门槛,网络质量决定用户体验,服务商的技术底蕴和响应能力是长期稳定的保障,而合理的成本结构则关乎投入产出比,在攻击日益“工业化”、“云端化”的今天,唯有选择具备真材实料、能提供全栈式防护和高效服务的合作伙伴,才能为您的核心业务构筑起抵御惊涛骇浪的坚实堤坝。
您在选择高防 IP 时最看重哪个因素?是否有过因选型不当导致防护失效的经历?欢迎在评论区分享您的见解或遇到的挑战,共同探讨如何更有效地守护业务安全。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/30597.html