


检查HTML静态网站漏洞的核心在于结合自动化扫描工具与人工代码审计,重点排查跨站脚本(XSS)、目录遍历及敏感信息泄露风险,确保网站在部署前达到安全基线。
静态网站虽然不包含服务器端数据库交互,看似比动态应用更安全,但其依然面临多种前端攻击威胁,许多开发者误以为没有后端逻辑就高枕无忧,这种认知偏差导致大量静态站点存在隐蔽的安全隐患,业内专家指出,静态资源若配置不当,同样能成为攻击者的突破口,建立一套标准化的漏洞检查流程至关重要。
静态网站常见漏洞类型与成因分析
在深入工具之前,必须明确我们要防御的对象,静态网站的漏洞主要集中在内容注入、配置错误和资源暴露三个方面,理解这些成因,才能更精准地使用检查工具。
跨站脚本攻击(XSS)风险
这是静态网站最高发的安全问题,当HTML文件中嵌入了未经过滤的用户输入,或者第三方脚本被篡改时,攻击者可以注入恶意JavaScript代码,在一个静态博客中,如果评论功能由第三方服务提供,且未正确配置内容安全策略(CSP),攻击者即可通过注入脚本窃取Cookie或重定向用户。
敏感信息泄露与目录遍历
静态站点生成器(如Hugo、Jekyll)在构建过程中,有时会将源文件、配置文件或备份文件误发布到公开目录,攻击者利用目录遍历漏洞,可以访问路径下的隐藏文件,获取数据库密码、API密钥或源码逻辑,未压缩的源地图文件(.map)也可能暴露前端代码结构,辅助逆向工程。
不安全的第三方依赖
现代静态网站大量依赖CDN加载jQuery、Bootstrap等库,如果这些库的版本过旧,存在已知漏洞,或者CDN链接被劫持,整个网站的安全性将荡然无存,据统计,相当一部分静态站点因未及时更新依赖库而遭受自动化扫描工具的标记。
自动化扫描工具实战指南
人工审计耗时且易遗漏,自动化扫描是高效发现漏洞的首选方案,选择合适的工具并正确配置,能大幅提升检查效率。
使用OWASP ZAP进行主动扫描
OWASP ZAP(Zed Attack Proxy)是一款开源且功能强大的Web应用安全扫描器,对于HTML静态网站,它可以模拟浏览器行为,主动探测潜在漏洞。
具体操作步骤如下:
- 启动ZAP,配置本地代理端口。
- 在浏览器中设置代理,指向ZAP监听的地址。
- 使用ZAP的”Spider”功能对静态网站URL进行爬取,建立站点地图。
- 运行”Active Scan”,ZAP将自动发送恶意载荷并分析响应。
- 检查”Alerts”面板,重点关注High和Medium级别的警告。
值得注意的是,静态网站通常没有动态参数,因此需调整扫描策略,避免对静态资源(如图片、CSS)进行无效扫描,以免产生大量误报。
Nikto与DirBuster的组合应用
针对目录遍历和敏感文件泄露,Nikto是一款经典的Web服务器扫描器,而DirBuster则专注于目录和文件枚举。
操作路径建议:
- 使用Nikto扫描网站根目录,检查HTTP头配置是否正确,如是否缺少
X-Content-Type-Options或Strict-Transport-Security头。 - 结合DirBuster,使用常见的字典文件(如
directory-list-2.3-medium.txt)对网站进行深度遍历。 - 重点监控返回状态码为200或403的目录,这些往往隐藏着未授权的访问入口。
代码审计与配置检查清单
工具扫描存在盲区,人工代码审计是最后一道防线,这一步骤需要开发者具备敏锐的安全意识。
安全策略(CSP)
CSP是防御XSS攻击最有效的手段之一,在HTML头部或HTTP响应头中,应严格定义允许加载脚本、样式和图片的来源。
检查要点:
- 是否设置了
script-src指令,禁止内联脚本('unsafe-inline')。 - 是否限制了
default-src为'self',防止加载外部不可信资源。 - 是否启用了
report-uri或report-to,以便在检测到违规时接收报告。
审查HTML实体编码
在生成静态页面时,确保所有用户输入的数据都经过HTML实体编码,将<转换为<,将>转换为>,这能防止浏览器将恶意数据解析为HTML标签,对于使用模板引擎的项目,应启用自动转义功能,并避免使用dangerouslySetInnerHTML等危险API。
验证HTTPS与混合内容
确保全站强制使用HTTPS,避免混合内容(Mixed Content)问题,如果页面通过HTTPS加载,但其中的图片、脚本或样式表通过HTTP加载,浏览器会发出警告,甚至阻止加载。
检查方法:
- 使用浏览器开发者工具的”Console”面板,查看是否有红色警告信息。
- 检查HTTP响应头中的
Content-Security-Policy,确保upgrade-insecure-requests指令已启用。
部署环境与CI/CD集成检查
静态网站通常通过CI/CD流水线自动部署,将安全检查嵌入流水线,能实现”安全左移”,在代码合并前发现隐患。
集成SonarQube进行静态代码分析
SonarQube是一款流行的代码质量与安全扫描平台,虽然它主要针对后端语言,但其前端插件也能检测JavaScript和HTML中的安全问题。
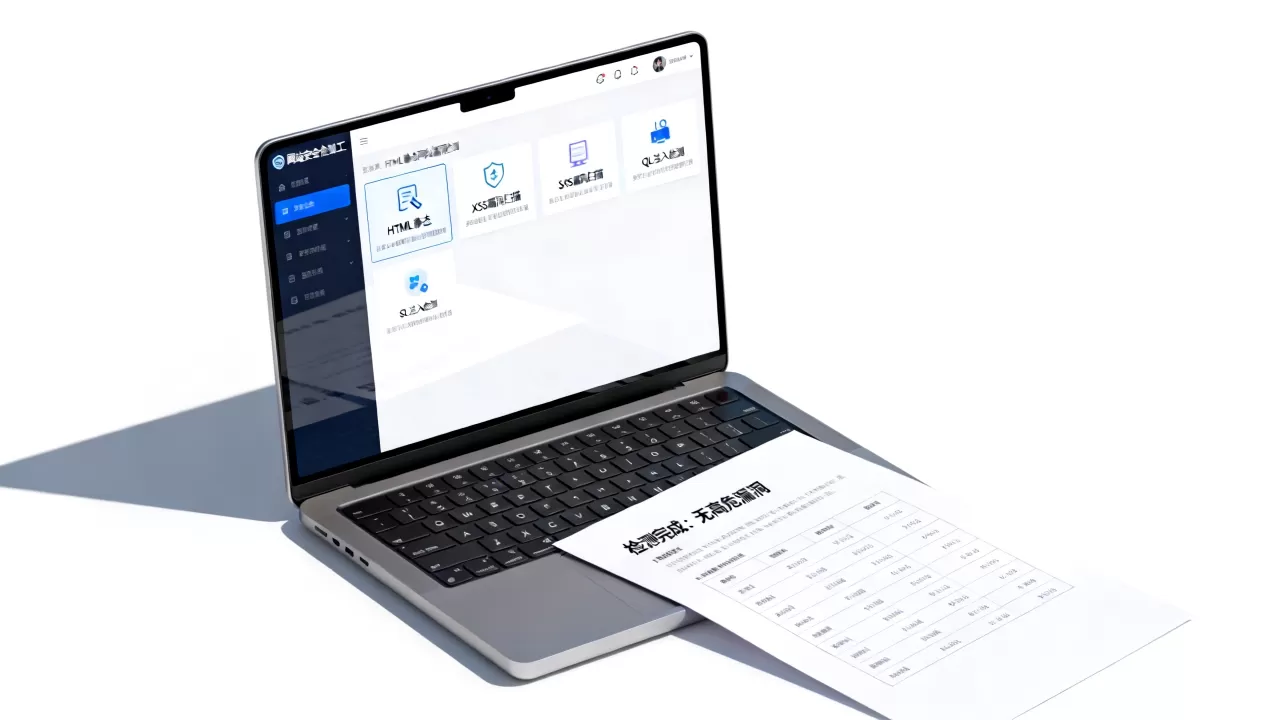
配置建议:
- 在
.github/workflows或GitLab CI配置文件中,添加SonarQube扫描步骤。 - 设置质量门禁(Quality Gate),当安全漏洞数量超过阈值时,阻止构建成功。
- 定期更新SonarQube的规则库,以覆盖最新的安全标准。
依赖项漏洞扫描
使用npm audit或yarn audit检查前端依赖库的已知漏洞,对于静态网站,虽然依赖库多为前端框架,但其中可能包含后端构建工具的安全风险。
操作命令示例:
npm audit --production
若发现高危漏洞,应立即升级依赖版本或寻找替代方案。
常见问题解答
html静态网站如何检查漏洞最有效
最有效的方法是结合自动化扫描与人工审计,自动化工具如OWASP ZAP能快速发现XSS和配置错误,而人工审计则能深入检查CSP策略、实体编码和敏感文件泄露,二者互补,能覆盖绝大多数常见漏洞。
静态网站需要检查服务器端漏洞吗
不需要检查数据库注入或服务器端逻辑漏洞,因为静态网站没有后端代码,但需检查Web服务器(如Nginx、Apache)的配置漏洞,如目录遍历、弱口令或未授权访问,还需关注CDN配置和DNS安全,这些属于基础设施层面的风险。
如何防止静态网站被注入恶意脚本
防止注入的核心是实施严格的内容安全策略(CSP)和输入过滤,在HTML中禁用内联脚本,仅允许来自可信域名的外部脚本,确保所有动态生成的内容都经过HTML实体编码,避免浏览器将其解析为可执行代码,定期更新依赖库,修补已知的前端框架漏洞,也是重要的预防措施。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/330601.html



评论列表(1条)
必须安利!之前还天真以为静态站没后端就绝对安全,结果被XSS坑惨了。这文章太及时了,已转给团队看!