HTTP协议本身无法直接获取数据库,因为HTTP是应用层通信协议,而数据库是数据存储系统,两者之间必须通过后端服务(如Web服务器、API网关或中间件)进行转换和交互,直接连接不仅技术上行不通,更存在严重的安全风险。
很多初学者在搭建网站或开发应用时,常会陷入一个误区:认为既然浏览器能通过HTTP请求网页,那是否也能直接通过URL访问MySQL或PostgreSQL数据库?答案是否定的,这种混淆源于对网络分层模型和架构职责的误解,HTTP协议设计之初是为了传输超文本,它不具备处理结构化数据查询、事务管理或权限验证的能力,要理解为什么GET不到数据库,我们需要从协议差异、架构安全以及正确的数据交互流程三个维度来拆解。


协议与架构的根本差异
HTTP(超文本传输协议)和数据库通信协议(如MySQL的TCP/IP协议、PostgreSQL的Wire Protocol)在底层逻辑上完全不同,HTTP是无状态的、基于文本的请求-响应模式,主要用于浏览器与服务器之间的数据交换,而数据库协议是二进制的、有状态的,专注于高效的数据存储、检索和事务处理。
为什么不能直接连接?
想象一下,HTTP协议像是一个快递员,只负责把包裹(HTML、图片、JSON)从一个地方送到另一个地方,而数据库是一个极其精密的金库,里面有复杂的锁机制、索引结构和事务日志,如果你试图让快递员直接打开金库拿钱,不仅快递员没有钥匙(协议不支持),金库也会因为非标准操作而报警(安全拦截)。
业内专家指出,这种架构隔离是Web安全的基石,如果允许HTTP直接访问数据库,意味着任何知道数据库端口和地址的人,都可以绕过Web应用层,直接对数据进行增删改查,这将导致数据泄露、恶意篡改甚至服务器崩溃。
中间件的角色
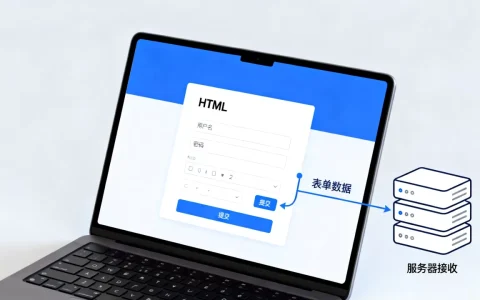
在标准的Web架构中,后端服务(如Node.js、Python Flask、Java Spring Boot)扮演着翻译官的角色,它接收HTTP请求,解析其中的参数,然后使用数据库驱动(Driver)通过专门的数据库协议与数据库通信。
- 请求接收:Web服务器接收HTTP GET请求。
- 参数解析:后端代码提取URL中的参数(如用户ID)。
- 安全校验:检查用户权限,防止SQL注入。
- 协议转换:将HTTP参数转换为SQL查询语句。
- 数据交互:通过TCP连接发送SQL给数据库。
- 结果封装:数据库返回结果集,后端将其转换为JSON格式。
- 响应发送:Web服务器将JSON通过HTTP响应返回给浏览器。
安全风险与最佳实践
直接暴露数据库端口是Web开发中的大忌,许多早期的小型项目或配置错误的服务器,曾因此遭受大规模攻击,理解这些风险,有助于构建更健壮的系统。
暴露数据库端口的后果
数据库通常监听特定的端口(如MySQL的3306,PostgreSQL的5432),如果这些端口对公网开放,攻击者可以使用扫描工具轻易发现,一旦连接成功,他们无需经过复杂的Web应用逻辑,直接执行SQL命令即可。
- 数据泄露:攻击者可以导出所有用户信息,包括密码哈希值。
- 数据篡改:恶意删除或修改关键业务数据,导致业务中断。
- 权限提升:在某些配置下,攻击者可能利用数据库漏洞获取服务器最高权限。
据统计,相当一部分数据泄露事件源于数据库端口未正确配置防火墙规则,行业共识认为,数据库应仅允许本地或特定内网IP访问,严禁直接暴露给公网。
API设计的规范性
为了安全地获取数据,现代开发普遍采用RESTful API或GraphQL,这些接口定义了明确的数据获取规则,并通过身份验证(如JWT、OAuth)确保只有授权用户才能访问。
- GET请求:用于获取资源,不应包含敏感信息。
- POST请求:用于创建资源,需验证输入数据。
- PUT/PATCH:用于更新资源,需校验权限。
- DELETE:用于删除资源,需双重确认。
这种规范不仅提高了安全性,还使得前后端分离成为可能,提升了开发效率和系统可维护性。
常见误区与解决方案
在实际开发中,开发者常遇到一些看似能“直接获取”数据的场景,实则背后仍有后端服务在运作,澄清这些误区,有助于避免架构设计错误。
浏览器插件或工具可以直接查库
有些开发者使用Postman或curl工具,试图直接连接数据库端口,虽然技术上可能成功(如果端口开放),但这不是HTTP协议在起作用,而是这些工具模拟了数据库客户端协议,在生产环境中,这种做法是被严格禁止的,正确的做法是通过API接口获取数据,再由前端展示。
前端JavaScript可以直接连接数据库
在前端代码中嵌入数据库连接字符串是极度危险的行为,这不仅会暴露数据库凭证,还会因为浏览器的同源策略(CORS)限制而无法直接连接,即使绕过CORS,前端也没有权限执行复杂的数据库事务。
- 解决方案:将数据获取逻辑移至后端,前端通过AJAX或Fetch API调用后端接口,后端负责与数据库交互。
- 优势:隐藏数据库结构,集中管理权限,提高响应速度。
无服务器架构(Serverless)不需要后端
Serverless架构(如AWS Lambda、阿里云函数计算)看似去除了服务器,实则只是将后端服务抽象化了,当HTTP请求到达时,云平台会自动触发一个函数,该函数执行数据库查询逻辑,本质上,仍然有一个后端服务在中间转换。
- 操作路径:配置API Gateway -> 触发Lambda函数 -> 函数内使用SDK连接数据库 -> 返回结果。
- 注意:仍需配置数据库的安全组,确保仅允许Lambda所在VPC访问。
实操建议:如何正确获取数据
对于希望实现数据获取的开发者,遵循标准流程是关键,以下是通用的操作步骤。
设计数据库表结构
根据业务需求,设计合理的表结构,确保字段类型正确,索引优化到位,用户表应包含ID、用户名、邮箱等字段,并为常用查询字段建立索引。
开发后端API
使用合适的框架(如Express、Django、Spring Boot)创建API端点,创建一个/api/users端点,支持GET请求获取用户列表。
// 示例:Node.js Express获取用户
app.get('/api/users', async (req, res) => {
    try {
        const users = await db.query('SELECT id, name FROM users');
        res.json(users);
    } catch (error) {
        res.status(500).json({ error: 'Internal Server Error' });
    }
});
前端调用API
在前端使用Fetch或Axios调用后端接口,获取JSON数据并渲染到页面。
// 示例:前端获取用户数据
fetch('/api/users')
    .then(response => response.json())
    .then(data => console.log(data));
配置安全策略
- 防火墙:关闭数据库公网端口,仅开放Web服务器端口(80/443)。
- 认证:为API接口添加JWT验证,确保请求合法性。
- 加密:使用HTTPS传输数据,防止中间人攻击。
Q&A:关于HTTP与数据库交互的常见疑问
HTTP为什么get不到数据库?
HTTP协议无法直接获取数据库,因为HTTP是应用层协议,用于传输网页内容,而数据库是数据存储系统,使用专用的二进制协议,两者之间必须通过后端服务进行协议转换和数据交互,直接连接在技术上不可行且极度危险。
如何安全地通过Web获取数据库数据?
应通过后端API获取数据,后端服务接收HTTP请求,验证用户权限,使用数据库驱动查询数据,并将结果封装为JSON格式返回,数据库端口应对公网隐藏,仅允许后端服务器访问。
前端可以直接操作数据库吗?
不可以,前端运行在浏览器中,受同源策略限制,无法直接连接数据库,前端暴露数据库凭证会导致严重的安全漏洞,所有数据库操作必须在后端服务器完成,前端仅负责展示数据。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/332467.html