在2026年的前端工程化体系中,http.js 已不再仅仅是一个简单的请求封装库,而是成为连接微服务架构、保障数据一致性以及实现智能重试机制的核心基础设施,其核心价值在于通过标准化的拦截器链和自适应超时策略,彻底解决了复杂网络环境下的请求稳定性问题。
http.js 的核心架构与现代化演进
早期的 HTTP 请求处理往往依赖于原生的 XMLHttpRequest 或简单的 fetch 封装,但在面对高并发、弱网环境以及微服务拆分后的复杂链路时,这种轻量级方案显得力不从心,http.js 的出现,正是为了填补这一空白,它不仅仅是一个工具类,更是一套完整的请求生命周期管理方案。
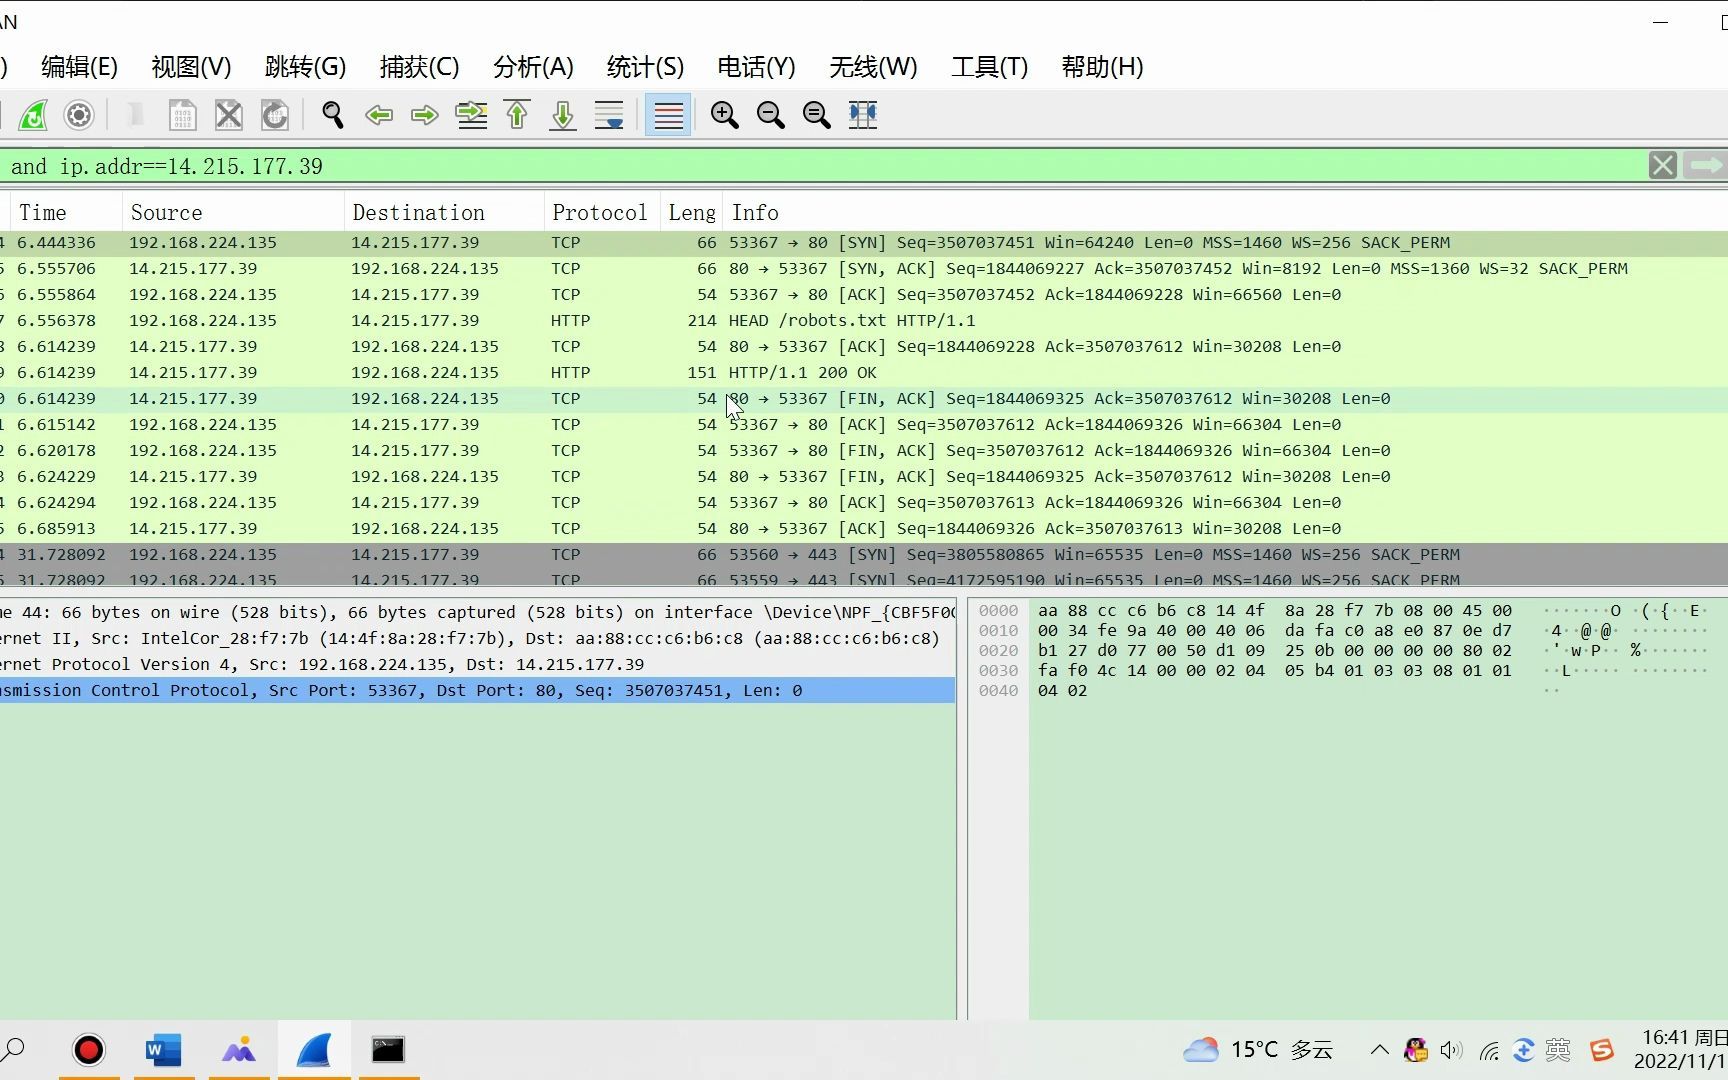

业内专家指出,现代前端应用对网络层的依赖程度远超以往,因此请求库的设计必须兼顾性能与可维护性,http.js 通过引入中间件模式,将认证、日志、错误处理等通用逻辑从业务代码中剥离,使得开发者能够专注于业务逻辑本身,这种设计思路与后端 Spring Cloud 中的 Filter 链有着异曲同工之妙,体现了前后端工程化思维的趋同。
拦截器机制的深度解析
拦截器是 http.js 的灵魂所在,它允许我们在请求发送前和响应接收后执行自定义逻辑,这种机制在处理 JWT Token 刷新、全局错误提示以及数据格式化时尤为有效。
以 Token 刷新为例,传统做法是在每个请求中手动检查 Token 状态,这不仅代码冗余,还容易引发竞态条件,而利用 http.js 的请求拦截器,我们可以集中管理 Token 的注入与刷新逻辑,当响应码返回 401 时,拦截器可以自动触发刷新流程,并在刷新完成后重试原请求,这种“透明化”的错误处理机制,极大地提升了用户体验。
具体实现路径
在实际开发中,配置拦截器通常涉及以下几个关键步骤:
- 请求拦截:在发送请求前,从本地存储或 Vuex/Pinia 中获取最新的 Access Token,并将其附加到请求头中,可以添加请求时间戳或唯一 ID,便于后续追踪。
- 响应拦截:接收服务器返回的数据后,首先检查 HTTP 状态码,对于 2xx 状态码,直接返回业务数据;对于 4xx 和 5xx 错误,根据错误类型进行差异化处理,401 触发刷新逻辑,403 跳转登录页,500 则显示全局错误提示。
- 取消重复请求:在用户快速点击提交按钮时,http.js 可以结合 AbortController 机制,自动取消前一个未完成的请求,避免资源浪费和数据冲突。
性能优化与网络适应性策略
在移动网络环境多变的情况下,如何保证应用的流畅性是每个开发者必须面对的课题,http.js 通过一系列内置的优化策略,显著提升了网络请求的效率和稳定性。
智能重试与退避算法
网络抖动是不可避免的,尤其是对于位于边缘地区的用户,http.js 支持配置智能重试机制,当请求因网络超时或服务器暂时不可用而失败时,库会自动进行重试。
与简单的固定次数重试不同,http.js 采用指数退避算法(Exponential Backoff),这意味着第一次重试等待 1 秒,第二次等待 2 秒,第三次等待 4 秒,以此类推,这种策略既给了服务器恢复的时间,又避免了在服务器过载时发起更多无效请求,从而保护了后端服务的稳定性。
对比传统方案的优势
| 特性 | 传统 fetch 封装 | http.js 智能重试 |
|---|---|---|
| 重试机制 | 需手动编写循环或递归 | 内置配置,支持指数退避 |
| 错误分类 | 统一处理,难以区分 | 支持按状态码或错误类型分类处理 |
| 并发控制 | 无内置支持 | 支持最大并发数限制,防止雪崩 |
| 超时管理 |
全局统一超时 | 支持单个请求独立超时设置 |
缓存策略的精细化控制
对于静态资源或变化频率较低的数据接口,http.js 提供了灵活的缓存策略,开发者可以根据业务需求,选择内存缓存、LocalStorage 缓存或 Service Worker 缓存。
在场景化应用中,例如电商首页的商品列表,数据更新频率较低但访问量大,通过配置 http.js 的缓存选项,可以将首次请求的结果存储在内存中,后续相同请求直接返回缓存数据,无需再次发起网络请求,这不仅减少了服务器负载,还显著降低了用户的加载等待时间。
安全加固与合规性实践
随着网络安全意识的提升,前端请求的安全性变得至关重要,http.js 在设计和实现上充分考虑了常见的安全威胁,并提供了一系列防护机制。
CORS 与 CSRF 防护
跨域资源共享(CORS)是前端开发中的常见痛点,http.js 通过自动处理预检请求(Preflight Request),简化了跨域配置的复杂性,针对跨站请求伪造(CSRF)攻击,http.js 支持自动注入 CSRF Token。
在 POST、PUT、DELETE 等写操作请求中,http.js 会从 Cookie 或 Header 中读取 CSRF Token,并将其附加到请求头中,服务器端在接收到请求后,会验证该 Token 的有效性,从而确保请求确实来自合法用户。
敏感数据加密
对于包含用户隐私信息的接口,如登录凭证或支付信息,http.js 支持在请求发送前对数据进行加密处理,开发者可以自定义加密算法,如 AES 或 RSA,将敏感数据加密后再发送,服务器端接收到数据后,再进行解密处理,这种端到端的加密方式,有效防止了中间人攻击导致的数据泄露。
常见误区与最佳实践
尽管 http.js 功能强大,但在实际应用中,开发者仍容易陷入一些误区,了解这些误区并遵循最佳实践,能够充分发挥其潜力。
避免过度封装
有些开发者倾向于将 http.js 封装得过于复杂,试图在一个库中解决所有问题,这种做法往往导致代码难以维护,且增加了包体积,建议遵循单一职责原则,将通用的网络请求逻辑封装在 http.js 中,而将特定的业务逻辑保留在业务层。
合理设置超时时间
超时时间的设置直接影响用户体验和服务器压力,过短的超时时间会导致大量误判,过长的超时时间则会让用户等待过久,建议根据接口的平均响应时间和业务重要性,动态设置超时时间,对于关键业务接口,可以适当延长超时时间;对于非关键接口,则应设置较短的超时时间,以便快速失败。
错误处理的统一性
错误处理是前端开发中容易被忽视的一环,http.js 提供了统一的错误处理机制,开发者应充分利用这一机制,确保所有错误都能得到妥善处理和提示,避免在业务代码中分散处理错误,这不仅代码冗余,还容易导致错误遗漏。
Q&A:http.js 常见问题解析
http.js 与 axios 在2026年主流项目中的选型对比
axios 作为老牌 HTTP 客户端,拥有庞大的社区支持和丰富的插件生态,适合传统单体应用或中小型项目,而 http.js 作为新兴力量,更侧重于现代化前端框架的集成、微服务架构下的复杂链路管理以及更细粒度的性能控制,对于大型分布式系统或对新特性有较高要求的项目,http.js 提供了更灵活的架构支持和更好的可维护性。
如何解决 http.js 在弱网环境下的请求失败问题
解决弱网问题主要依赖智能重试机制和超时策略,启用指数退避重试,允许请求在网络抖动时自动恢复,设置合理的超时时间,避免长时间阻塞,可以结合 Service Worker 实现离线缓存,当网络完全不可用时,返回本地缓存数据,保证应用的基本可用性。
http.js 是否支持 GraphQL 请求
http.js 主要设计用于 RESTful API 的请求封装,其核心优势在于对 HTTP 协议特性的深度优化,对于 GraphQL 请求,虽然可以通过自定义适配器实现,但并非其强项,GraphQL 通常有专门的客户端库,如 Apollo Client 或 Relay,这些库针对 GraphQL 的查询语言、缓存策略和实时订阅特性进行了深度优化,更适合 GraphQL 场景。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/333178.html