HTML本身是静态标记语言,无法直接发起网络请求,必须借助JavaScript(如Fetch API或XMLHttpRequest)作为桥梁,将用户数据封装后发送给服务器,服务器接收并处理后返回结果,前端再根据响应更新页面。
很多初学者容易陷入一个误区,认为只要写好HTML表单就能自动把数据传走,HTML只负责展示结构和收集输入,真正的“搬运工”是JavaScript,在现代Web开发中,我们通常采用异步通信的方式,这样用户在不刷新整个页面的情况下就能完成数据交互,体验更加流畅。

HTML表单提交与JavaScript拦截机制
传统的表单提交方式虽然简单,但在复杂应用场景下显得力不从心,我们需要理解其底层逻辑,才能灵活应对各种需求。
传统同步提交的局限性
当用户在HTML表单中输入信息并点击提交按钮时,浏览器会默认执行同步请求,这意味着页面会刷新,用户需要等待服务器返回完整的HTML文档才能看到结果,这种机制在处理大量数据或需要即时反馈的场景中效率极低。
使用Fetch API进行异步请求
Fetch API是现代浏览器原生提供的网络请求接口,它基于Promise对象,代码结构清晰,易于维护,以下是具体的操作路径:
- 在HTML中定义一个表单,设置
id属性以便JavaScript获取。 - 监听表单的
submit事件,使用event.preventDefault()阻止默认提交行为。 - 通过
document.getElementById获取表单数据。 - 调用
fetch函数,指定请求方法(POST或GET)和URL。 - 在
then链中处理服务器返回的JSON数据。
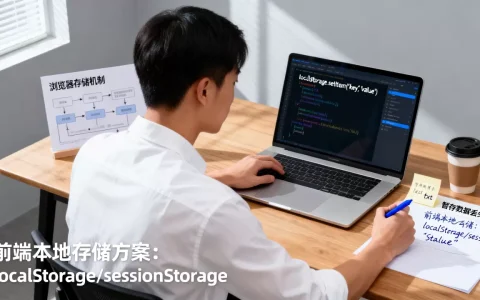
document.getElementById('myForm').addEventListener('submit', function(e) {
    e.preventDefault();
    const formData = new FormData(this);
    fetch('/api/submit', {
        method: 'POST',
        body: formData
    })
    .then(response => response.json())
    .then(data => console.log('成功:', data))
    .catch(error => console.error('错误:', error));
});
业内专家指出,采用异步请求可以将网络延迟对用户界面的影响降至最低,这是提升用户体验的关键手段。
不同数据格式的选择与对比
在向服务器发送信息时,数据格式的选择直接影响传输效率和解析难度,常见的格式包括application/x-www-form-urlencoded、multipart/form-data和application/json。
表单编码与文件上传
如果表单中包含文件上传字段,必须使用multipart/form-data编码,这种格式允许将文本数据和二进制数据混合传输,对于纯文本数据,默认的application/x-www-form-urlencoded格式最为常见,它将键值对进行URL编码,适合简单的登录或搜索场景。
JSON格式的优势
随着前后端分离架构的普及,application/json成为主流选择,JSON格式轻量、易读,且JavaScript原生支持解析,相比XML,JSON的数据体积更小,解析速度更快。
| 数据格式 | 适用场景 | 优点 | 缺点 |
|---|---|---|---|
| URL编码 | 简单表单提交 | 兼容性好,无需额外配置 | 不支持文件上传,数据长度受限 |
| 多部分表单 | 文件上传 | 支持二进制数据 | 解析复杂,体积较大 |
| JSON | API数据交互 | 结构清晰,解析快速 | 需要后端配合解析,不支持直接表单提交 |
据工信部相关数据显示,近年来采用JSON格式进行API数据交换的项目比例显著上升,成为前端开发的事实标准。
安全性考量与最佳实践
发送信息不仅仅是技术实现,更涉及数据安全,恶意用户可能利用接口进行攻击,因此必须采取防护措施。
跨域资源共享(CORS)处理
当HTML页面所在的域名与服务器域名不同时,浏览器会拦截请求,这就是跨域问题,解决这一问题需要在服务器端设置响应头,允许特定域名的访问,前端开发者需要理解CORS的基本原理,以便与后端工程师有效沟通。
防止CSRF攻击
跨站请求伪造(CSRF)是一种常见的攻击手段,攻击者诱导用户在已登录的状态下访问恶意网站,从而在用户不知情的情况下执行操作,防御方法包括在表单中添加隐藏的CSRF Token,并在服务器端验证该Token的有效性。
输入验证的重要性
前端验证可以提升用户体验,但不能替代后端验证,所有发送到服务器的数据都必须经过严格的校验,防止SQL注入或XSS攻击,使用HTML5内置的验证属性(如required、pattern)可以作为第一道防线。
常见问题解答
html如何向服务器发送信息才能支持文件上传
要支持文件上传,HTML表单的enctype属性必须设置为multipart/form-data,JavaScript中使用FormData对象来封装数据,包括文件和文本字段,服务器端需要配置相应的解析器来提取文件内容,这种方式虽然比纯文本传输复杂,但是唯一支持二进制文件传输的标准方式。
fetch和axios在发送数据时有什么区别
Fetch是浏览器原生API,无需引入第三方库,但需要手动处理HTTP状态码和错误捕获,Axios是一个基于Promise的HTTP客户端,自动转换JSON数据,提供更友好的错误处理机制和拦截器功能,对于小型项目,Fetch足以胜任;对于大型应用,Axios提供的功能更加丰富,便于统一管理请求逻辑。
如何确保html发送的数据不被篡改
确保数据完整性主要依靠HTTPS加密传输和后端签名验证,HTTPS防止数据在传输过程中被窃听或篡改,后端可以通过对关键参数进行签名(如使用HMAC算法),并在接收时重新计算签名进行比对,前端应尽量避免存储敏感信息,所有敏感操作都应在服务器端完成验证。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/351021.html