规则优先级配置错误、关联的实例状态异常、或操作系统内部防火墙与云厂商安全组存在策略冲突。
当您在云控制台配置了允许访问的规则,却发现外部依然无法连接服务器时,这种“配置了却没用”的现象确实令人抓狂,这并非系统故障,而是网络包在到达您的实例之前,经过了多层过滤机制,要解决这个问题,我们需要像剥洋葱一样,从云平台的网络边界一直排查到操作系统内核。
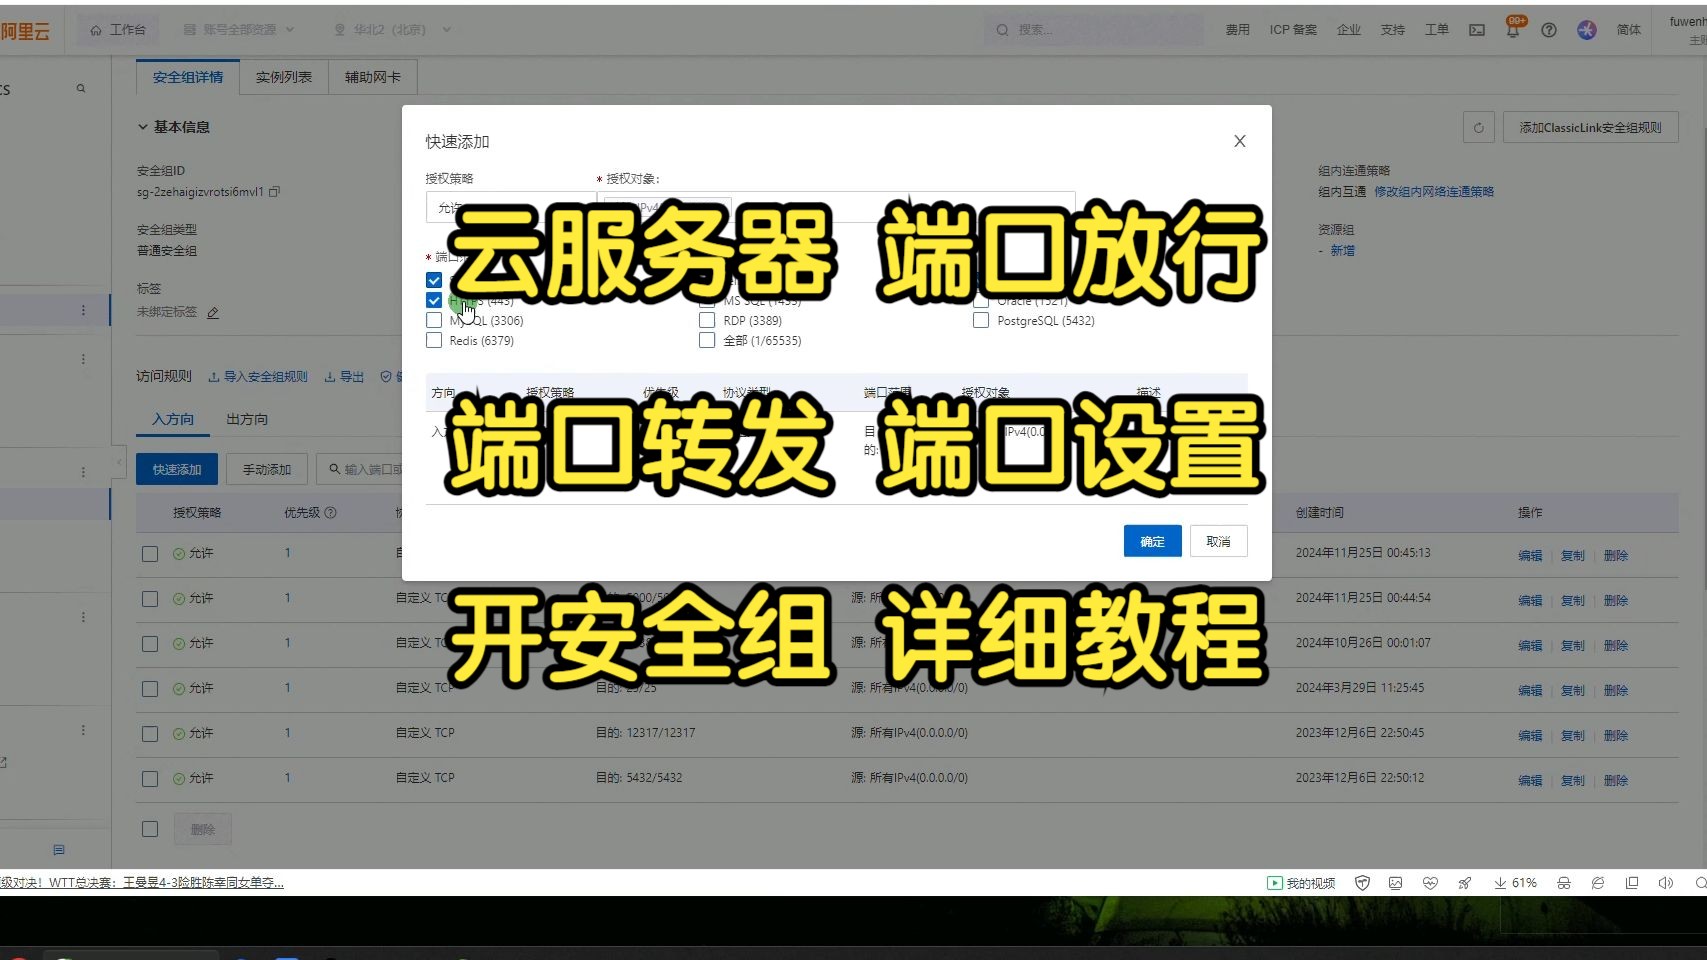
安全组规则不生效的常见场景排查
在深入技术细节之前,我们先明确一个概念:云安全组(Security Group)本质上是一种虚拟防火墙,它作用于网络接口层面,很多用户误以为只要添加了规则,流量就会瞬间畅通,但实际过程中,以下几个高频场景最容易导致规则“失效”。
规则优先级与默认拒绝策略
云厂商的安全组通常遵循“默认拒绝”原则,这意味着,除非您明确允许,否则所有入站和出站流量都会被阻断,规则生效不仅取决于“有没有”,还取决于“谁先谁后”。
- 优先级冲突:部分云平台支持设置规则优先级,如果一条低优先级的“允许”规则被一条高优先级的“拒绝”规则覆盖,那么允许规则将形同虚设。
- 空端口问题:检查您配置的端口范围是否准确,您想开放SSH服务的22端口,却误填了22-22以外的范围,或者混淆了TCP与UDP协议。
- 源IP地址限制:这是最常见的错误,您可能配置了允许访问,但源地址(Source)填成了
0.0.0/0(全网段),而实际业务需要限制特定IP,反之,如果您将源IP限制为内网IP,而您正在通过公网访问,规则自然不生效。
实例状态与网络接口绑定
安全组是绑定在网络接口(ENI)上的,而不是直接绑定在实例(Instance)上,如果实例处于非运行状态,或者网络接口发生了变更,规则可能无法即时应用。
- 实例状态检查:确保您的云服务器处于“运行中”状态,如果实例处于“停止”、“重启中”或“异常”状态,网络策略可能未加载或已重置。
- 多网卡场景:对于拥有多块网卡的服务器,请确认您配置安全组的那块网卡是否正是当前通信使用的网卡,很多时候,用户修改了主网卡的安全组,但流量实际上走的是辅助网卡,而辅助网卡未绑定任何安全组或绑定了不同的策略。
操作系统内部防火墙的干扰
很多用户认为,只要云厂商的安全组放行了,服务器内部就万事大吉,这是一个巨大的误区,云安全组负责的是“外网到服务器网卡”的第一道防线,而操作系统内部的防火墙(如Linux的iptables/firewalld或Windows的Windows Defender Firewall)则是第二道防线,如果内部防火墙拦截了流量,云安全组规则再宽松也无济于事。
Linux系统防火墙排查步骤
在Linux环境中,最常见的干扰者是firewalld或iptables,请按照以下路径进行验证:
- 检查服务状态:登录服务器,执行
systemctl status firewalld,如果服务处于active (running)状态,说明防火墙正在工作。 - 查看已开放端口:执行
firewall-cmd --list-ports,确认您需要的端口(如80, 443, 22)是否已明确添加。 - 临时关闭测试:为了验证是否为防火墙拦截,可以临时执行
systemctl stop firewalld,如果此时外部可以访问,则确认为内部防火墙问题。- 注意:测试完成后,请务必重新开启防火墙并正确配置规则,不要长期保持关闭状态。
- iptables规则检查:如果使用的是较老的系统或未启用firewalld,直接检查
iptables -L -n -v,注意查看INPUT链的规则,特别是DROP或REJECT动作是否出现在
ACCEPT
Windows系统防火墙排查步骤
Windows服务器的防火墙图形化界面更直观,但逻辑同样严格。
- 入站规则检查:打开“高级安全Windows Defender防火墙”,点击“入站规则”,查找与您服务相关的规则(如HTTP、RDP)。
- 规则状态:确认规则是否已“启用”,有时新建的规则默认是禁用的。
- 配置文件匹配:检查规则适用的配置文件(域、专用、公用),如果您在公用网络下连接,但规则仅针对专用网络,连接也会失败。
网络ACL与安全组的区别
在VPC(虚拟私有云)架构中,除了安全组,还有网络ACL(Access Control List),这是一个经常被混淆的概念,安全组是状态化的,而ACL是无状态且作用于子网级别的。
- ACL的拦截机制:即使安全组允许了流量,如果子网绑定的网络ACL中有一条显式的“拒绝”规则,或者默认规则是拒绝所有,流量依然会被丢弃。
- 检查路径:登录云控制台,找到对应的子网,查看其关联的网络ACL,确认是否有针对该端口和源IP的显式拒绝规则,ACL的规则优先级高于安全组,且ACL是子网级别的,会影响该子网内的所有实例。
如何高效解决安全组规则不生效问题
面对复杂的网络问题,盲目修改配置往往适得其反,建议采用“分层隔离”的排查思路,逐步缩小问题范围。
第一步:验证连通性
确认问题确实存在,使用telnet <IP> <Port>或nc -zv <IP> <Port>命令从外部发起连接测试,如果命令超时,说明流量在到达服务器前被丢弃;如果连接被拒绝(Connection Refused),说明流量到达了服务器,但端口未监听或内部防火墙拦截。
第二步:检查云控制台配置
回到云控制台,再次核对安全组规则:
-
协议类型是否正确(TCP/UDP/ICMP)?
- 端口范围是否包含目标端口?
- 源IP/CIDR是否包含您的访问IP?
- 规则是否已保存并生效?(部分平台需要点击“保存”或“应用”)
第三步:深入系统内部
如果云控制台配置无误,且外部测试显示连接被拒绝,请深入操作系统内部检查防火墙和服务监听状态,使用netstat -tulnp | grep <Port>确认服务是否正在监听该端口,如果服务未监听,问题可能出在应用本身,而非网络策略。
安全组规则不生效常见问题解答
为什么配置了安全组规则,但ping不通服务器?
Ping使用的是ICMP协议,许多云厂商的安全组默认规则中,ICMP协议是未开放的,或者被归类为出站/入站独立规则,您需要手动添加一条允许ICMP协议入站的规则,源地址设为0.0.0/0(或特定IP),然后保存即可,部分安全策略默认禁止ICMP以隐藏主机,这是出于安全考虑的行业共识认为的基础防护手段。
安全组规则修改后多久生效?
绝大多数云厂商的安全组规则修改是实时生效的,通常在几秒到几分钟内同步到所有相关实例,如果您修改后仍无法访问,请检查是否因网络缓存或浏览器缓存导致,建议清除浏览器缓存或使用无痕模式测试,业内专家指出,极少数情况下,由于底层网络设备的同步延迟,可能需要等待5-10分钟,但超过10分钟未生效则必定存在配置错误。
如何避免安全组规则冲突?
建立规范的命名和文档管理是避免冲突的关键,建议使用标签(Tag)对安全组进行分类,如“Web服务器”、“数据库服务器”,在添加规则时,优先使用“允许”而非“拒绝”,除非有特殊的安全隔离需求,定期审计安全组规则,删除不再使用的旧规则,保持规则集的简洁和清晰,据统计,多数网络故障源于冗余或冲突的规则配置,定期清理可显著降低此类风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/368394.html