HQl注入绕过WAF的核心在于利用WAF规则引擎的逻辑盲区,通过编码变异、分块传输及语义混淆等手段,将恶意载荷拆解或伪装成合法流量,从而实现对后端数据库的未授权访问。
在网络安全攻防的博弈中,Web应用防火墙(WAF)被视为最后一道防线,但并非绝对不可逾越,随着攻击技术的演进,传统的基于正则匹配的静态检测机制逐渐显露出局限性,攻击者不再单纯依赖暴力破解,而是转向更精细化的逻辑绕过技术,HQl注入作为一种特定的注入变种,其核心挑战在于如何对抗WAF的实时拦截,理解其原理并掌握绕过技巧,不仅是红队测试的必要技能,也是安全工程师进行防御加固的关键前提。

HQl注入绕过WAF的技术原理剖析
语义解析差异导致的逻辑漏洞
WAF通常工作在应用层,通过解析HTTP请求中的参数来判断是否存在恶意代码,不同的Web服务器(如Apache、Nginx)和后端语言(如PHP、Java)对URL解码和参数解析的顺序存在差异,攻击者正是利用了这种“解析歧义”。
业内专家指出,许多WAF在检测到黑名单关键词(如SELECT、UNION)时会直接阻断请求,但如果这些关键词在传输过程中被多次编码或分割,WAF可能在预处理阶段未能正确还原其语义,而后端数据库在执行SQL语句时却能够正确解析,这种“前端拦截失效,后端执行成功”的时间差,构成了绕过的基础。
编码与分块传输的混淆策略
为了绕过基于特征匹配的WAF,攻击者常采用多重编码技术,使用URL编码、Hex编码、Unicode编码甚至Base64编码对Payload进行包裹,更高级的手段是利用HTTP协议本身的特性,如分块传输编码(Chunked Transfer Encoding),将Payload分散在多个HTTP块中发送,WAF往往难以完整重组这些分散的数据块,导致检测失败。
注释符的滥用也是常见手段,在SQL语句中插入或等注释符,可以截断WAF看到的完整SQL语句,使其无法识别后续的恶意逻辑,而后端数据库在去除注释后仍能执行完整命令。
HQl注入绕过WAF的实操场景与路径
基于编码变异的Payload构造
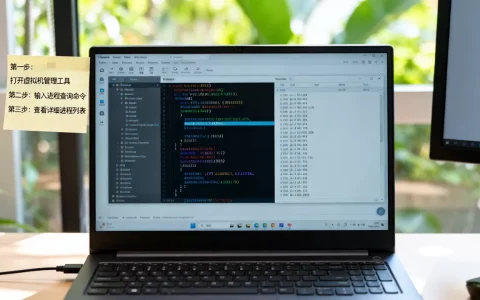
在实际渗透测试中,构造一个能够绕过WAF的HQl注入Payload需要细致的调试,以下是一个典型的绕过路径示例,重点在于利用大小写混合和特殊字符替换。
- 初始探测:首先通过报错信息或布尔盲注判断后端数据库类型及WAF的存在。
- 编码测试:尝试对关键字进行URL编码,将
SELECT编码为%53%45%4C%45%43%54。 - 双编码绕过:如果单层编码被识别,尝试双编码,即对已经编码后的字符串再次进行编码,许多WAF只进行一次解码,而后端数据库会进行多次解码,从而还原出原始SQL语句。
- 内联注释干扰:在关键字内部插入注释符,将
SELECT写为SEL//ECT,WAF的正则表达式可能无法匹配包含特殊字符的变体,但SQL解析器会忽略注释。
利用HTTP头部与参数分离
除了对请求体中的参数进行处理,攻击者还可以将注入点转移到HTTP头部,在User-Agent、X-Forwarded-For或自定义Header中注入SQL语句,部分WAF配置仅对URL参数进行深度检测,而忽略头部信息,或者对头部的检测规则较为宽松。
利用RESTful API的特性,将数据放在JSON body中而非URL query string中,也能有效规避针对URL参数的WAF规则,JSON格式的数据通常需要经过序列化解析,WAF若未配置对JSON内容的深度解析规则,极易漏报。
防御视角:如何识别与阻断HQl注入
升级WAF检测引擎
传统的规则匹配已不足以应对复杂的绕过技术,现代WAF应引入基于行为分析(UEBA)和机器学习(ML)的检测引擎,通过分析请求的频率、参数长度、字符分布等特征,识别异常行为,而非仅仅依赖关键字匹配。
据工信部相关安全指南建议,企业应定期更新WAF规则库,并启用虚拟补丁功能,以应对零日漏洞攻击,开启WAF的日志审计功能,记录所有被拦截和放行的请求,以便后续分析。
实施纵深防御体系
单一的安全设备无法提供绝对保护,构建纵深防御体系是应对HQl注入等高级攻击的有效策略。
- 输入验证:在前端和后端都对用户输入进行严格的类型检查和长度限制。
- 参数化查询:使用预编译语句(Prepared Statements)替代字符串拼接,从根本上杜绝SQL注入,这是最有效且最推荐的防御手段。
- 最小权限原则:数据库账户应仅授予执行必要操作的最小权限,避免使用具有高权限的账户连接数据库。
- 输出编码:对输出到页面的数据进行HTML实体编码,防止XSS等二次攻击。
HQl注入绕过WAF的常见误区与对比
静态规则 vs 动态行为分析
许多企业仍依赖静态规则库来配置WAF,认为只要规则足够多就能拦截所有攻击,静态规则具有滞后性,面对新型绕过技术往往无能为力,相比之下,动态行为分析能够实时学习正常流量模式,识别偏离基线的异常请求。
| 检测方式 | 优点 | 缺点 | 适用场景 |
|---|---|---|---|
| 静态规则匹配 | 配置简单,误报率相对可控 | 无法应对未知攻击,易被绕过 | 基础防护,已知漏洞防御 |
|
动态行为分析 | 适应性强,能发现新型攻击 | 配置复杂,初期误报率较高 | 高级威胁防御,核心业务保护 |
URL参数 vs Header注入
传统注入多针对URL参数,而现代攻击更倾向于利用Header或JSON Body,WAF若仅配置针对URL参数的检测规则,将留下巨大安全缺口,安全团队需全面评估所有可能的输入点,确保WAF覆盖所有HTTP入口。
近年来,随着API经济的兴起,针对API接口的注入攻击显著增加,据统计,相当一部分安全事件源于对API接口防护的忽视,企业应特别关注API网关的安全策略,确保其具备与WAF同等级别的检测能力。
Q&A:HQl注入绕过WAF相关问题解答
如何判断WAF是否成功拦截了HQl注入尝试?
判断WAF是否拦截,主要观察HTTP响应状态码和返回内容,若请求被拦截,通常返回403 Forbidden状态码,或特定的错误页面,若返回200 OK,但页面内容无变化或出现数据库报错,则可能未被拦截或拦截失败,此时需结合WAF日志进行进一步分析,确认请求是否被记录为“Blocked”或“Allowed”。
HQl注入绕过WAF后,如何确保数据的完整性?
绕过WAF仅是获取访问权限的手段,确保数据完整性需依赖数据库层面的保护,建议启用数据库的审计日志,记录所有SQL执行语句,使用事务机制(Transaction)确保数据操作的原子性,一旦检测到异常,可立即回滚操作,防止数据污染。
未来HQl注入绕过WAF的技术趋势是什么?
随着AI技术的发展,未来的注入攻击将更加智能化,攻击者可能利用生成式AI自动构造绕过Payload,实时适应WAF的规则变化,针对云原生环境的多层嵌套注入将成为新热点,防御方需持续升级AI驱动的威胁情报系统,实现从被动防御向主动预测的转变。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/370319.html